Mapeado de roles de grupos SCIM
El mapeado de roles de grupos SCIM te permite aprovisionar permisos del panel de Braze a través de tu proveedor de identidad (IdP). Tu IdP envía grupos y sus miembros a Braze mediante SCIM, tú mapeas cada grupo a un rol personalizado, y cada miembro de ese grupo hereda los permisos del rol.
El mapeado de roles de grupos SCIM traslada la asignación de permisos a tu IdP, de modo que puedes gestionar la membresía donde gestionas el acceso, y Braze mantiene tus permisos sincronizados. Esto significa que no tienes que otorgar permisos usuario por usuario ni hacer cambios coincidentes en tu IdP y en Braze.
Cómo funciona
El mapeado de roles de grupo conecta dos relaciones:
| Relación | Gestionada por | Cómo funciona |
|---|---|---|
| Usuarios a grupos | Tu IdP | Cuando agregas o eliminas a un miembro de un grupo mapeado, el IdP sincroniza el cambio con Braze mediante el protocolo SCIM /Groups. La creación, actualización y eliminación de grupos se sincronizan automáticamente. |
| Grupos a roles | Administrador de Braze | En el panel, mapeas cada grupo SCIM a uno o más roles personalizados. |
Los permisos efectivos de un usuario son la unión de sus permisos y roles asignados directamente y de todos los roles a los que accede a través de su pertenencia a grupos. Los permisos asignados directamente incluyen el conjunto de permisos predeterminado que Braze otorga a cada nuevo usuario SCIM. Los roles derivados de grupos son acumulativos: nunca eliminan un permiso que un usuario ya tiene. Cuando cambia la pertenencia a un grupo o un mapeado, Braze vuelve a evaluar los permisos de los usuarios afectados en su siguiente solicitud.
Los miembros del grupo deben ser usuarios de Braze ya aprovisionados mediante SCIM. Mapear un grupo otorga un rol personalizado, y ese rol contiene los permisos correspondientes, por lo que los roles personalizados deben estar habilitados para tu empresa.
Requisitos previos
| Requisito | Detalles |
|---|---|
| Aprovisionamiento SCIM | Debes tener una integración SCIM activa con Okta o Microsoft Entra ID. El mapeado de roles de grupo reutiliza el mismo token SCIM, la misma lista de IP permitidas y los mismos límites de velocidad que el aprovisionamiento automatizado de usuarios. |
| Roles personalizados | Los roles personalizados deben estar habilitados para tu empresa. Los grupos SCIM se asignan a roles personalizados, no a permisos de Braze individuales ni a conjuntos de permisos. |
Proveedores de identidad compatibles
Braze admite el mapeado de roles de grupo de SCIM con los mismos proveedores de identidad (IdP) que admite para el aprovisionamiento de usuarios.
| Proveedor de identidad | Notas |
|---|---|
| Okta | Aprovisiona grupos y miembros mediante la integración SCIM de Okta. |
| Microsoft Entra ID | Aprovisiona grupos y miembros mediante la integración SCIM de Entra ID. Entra ID empareja los grupos por su nombre para mostrar, así que cada nombre de grupo debe ser único en tu espacio de trabajo. |
Paso 1: Aprovisiona grupos desde tu proveedor de identidad
Configura tu IdP para que envíe los grupos que quieres usar para el aprovisionamiento. El aprovisionamiento de grupos utiliza la integración SCIM que ya configuraste para los usuarios, así que no necesitas un nuevo token ni un nuevo endpoint.
| Proveedor de identidad | Pasos de aprovisionamiento |
|---|---|
| Okta | Asigna los grupos que quieres sincronizar a tu aplicación SCIM de Braze y activa el envío de grupos (group push). |
| Microsoft Entra ID | Añade los grupos al ámbito de aprovisionamiento de tu aplicación empresarial de Braze. |
Después de que un grupo se sincroniza, sus miembros (que deben ser usuarios de Braze ya aprovisionados mediante SCIM) quedan disponibles para el mapeado de roles en Braze.
Los miembros que tu IdP envía pero que aún no existen como usuarios de Braze se omiten en lugar de rechazarse. Primero aprovisiona el usuario y, a continuación, la pertenencia al grupo surtirá efecto.
Usuarios aprovisionados manualmente
Los usuarios creados en Braze antes de configurar tu integración SCIM no tienen el vínculo de identidad (externalId) necesario para la administración mediante SCIM. Estos usuarios aprovisionados manualmente no se pueden actualizar ni desaprovisionar automáticamente mediante el mapeado de roles de grupos SCIM, aunque se añadan a un grupo mapeado en tu IdP.
Para convertir usuarios aprovisionados manualmente en usuarios administrados por SCIM, realiza una importación de usuarios dentro de la aplicación de Braze en tu IdP. Esta importación conecta los usuarios existentes de Braze con sus identidades del IdP mediante el correo electrónico y crea el vínculo externalId.
Paso 2: Mapear un grupo a un rol personalizado
- Ve a Configuración > Gestión de usuarios > Roles.
- Crea un nuevo rol personalizado o abre uno existente.
- En el panel de información del rol, busca Mapeado de grupos de usuarios SCIM.
- Selecciona uno o más grupos aprovisionados desde tu IdP.
- Guarda el rol.
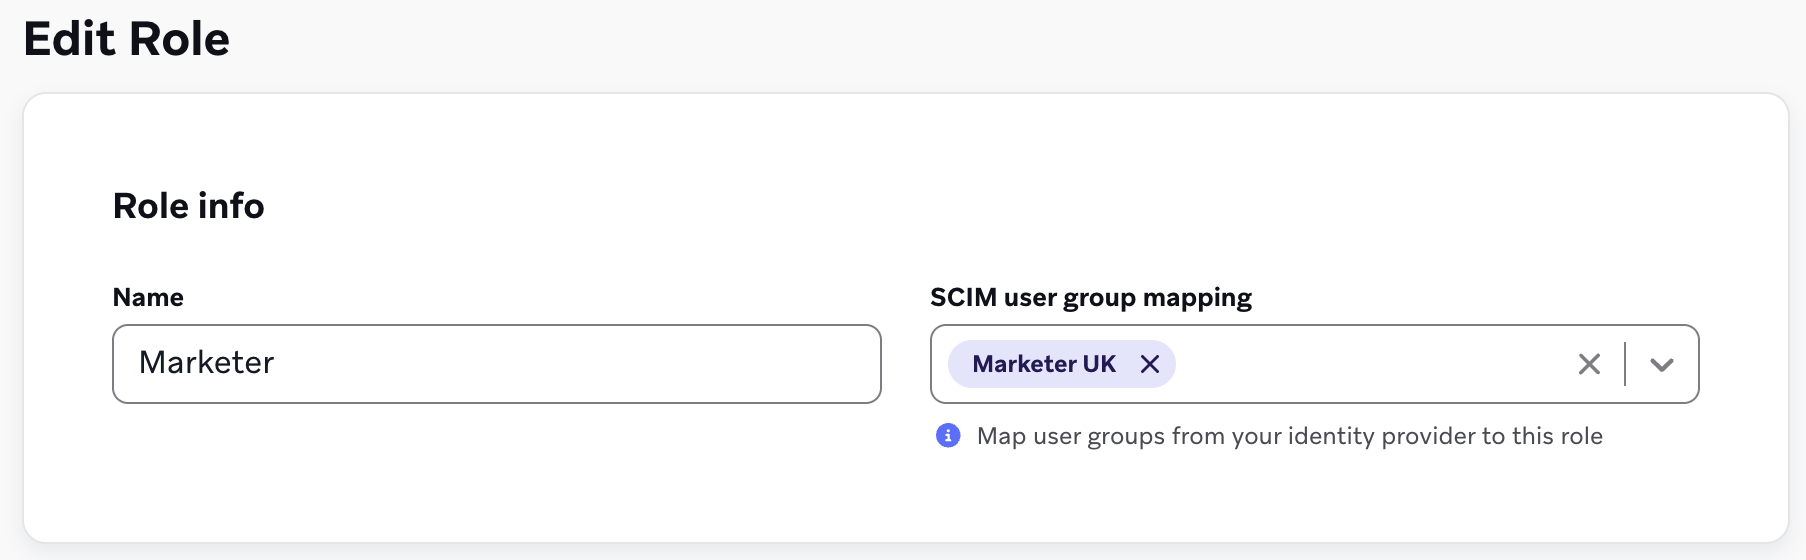
Cada miembro de los grupos seleccionados hereda los permisos del rol. La lista de roles muestra cuántos grupos SCIM se mapean a cada rol.
Para dejar de conceder un rol a través de un grupo, elimina el grupo del mapeado del rol y guarda. Para cambiar quién recibe el rol, actualiza la membresía del grupo en tu IdP.
Preguntas frecuentes
¿Qué ocurre con los roles asignados directamente a un usuario?
Nada. Los roles derivados de grupos se suman a las asignaciones directas. Los roles asignados directamente siguen siendo editables en Braze; los roles concedidos a través de un grupo se administran editando el mapeado o la membresía del grupo.
¿El mapeado de roles por grupo reemplaza los permisos predeterminados?
No. Cada usuario que crea tu IdP empieza con el conjunto de permisos predeterminado. Los roles del mapeado por grupo se suman a ese conjunto y no eliminan ninguno de sus permisos. Para eliminar un permiso predeterminado, edita el usuario en Braze.
¿Un grupo puede mapearse a más de un rol?
Sí. Un grupo puede mapearse a varios roles personalizados, y un rol puede mapearse desde varios grupos.
¿Dónde administro quién pertenece a un grupo?
En tu proveedor de identidad. Braze recibe la membresía del IdP a través de SCIM y no te permite editar la membresía de los grupos directamente en el panel.
¿Eliminar a un usuario de un grupo revoca sus permisos?
Sí, en el caso de los permisos concedidos a través de ese grupo. Cuando el IdP elimina al usuario del grupo, Braze vuelve a evaluar sus permisos y retira cualquier rol que tuviera solo a través de ese grupo. Los permisos procedentes de asignaciones directas o de otros grupos no se ven afectados.
Según tu IdP y cómo asignes tu integración SCIM de Braze, eliminar a un usuario de un grupo también puede eliminar su usuario del panel de Braze:
- Microsoft Entra ID: Si el usuario pertenece a un grupo asignado a tu aplicación SCIM de Braze y no está asignado a esa aplicación de forma independiente de ese grupo, eliminarlo del grupo (o eliminar el grupo) elimina al usuario en Braze.
- Okta: Si el grupo está asignado a tu aplicación SCIM de Braze y el usuario no está asignado a esa aplicación de forma independiente, eliminarlo del grupo puede eliminar al usuario en Braze.