Cifrado a nivel de campo del identificador
Cifra direcciones de correo electrónico para minimizar la información de identificación personal (PII) compartida en Braze.
Mediante el cifrado a nivel de campo del identificador, puedes cifrar fácilmente las direcciones de correo electrónico con AWS Key Management Service (KMS) para minimizar la información de identificación personal (PII) compartida en Braze. El cifrado sustituye los datos sensibles por texto cifrado, que es información cifrada ilegible.
El cifrado a nivel de campo del identificador está disponible como característica adicional. Para empezar a utilizar el cifrado a nivel de campo del identificador, ponte en contacto con tu director de cuentas de Braze.
Cómo funciona
Las direcciones de correo electrónico deben estar cifradas y con hash antes de añadirse a Braze. Cuando se envía un mensaje, se realiza una llamada a AWS KMS para obtener la dirección de correo electrónico descifrada. A continuación, la dirección de correo electrónico con hash se insertará en los metadatos para que los eventos de entrega y participación se vinculen al usuario original. Así es como Braze puede hacer un seguimiento del análisis de correo electrónico. Braze eliminará cualquier dirección de correo electrónico en texto sin formato que se incluya y no almacenará la dirección de correo electrónico en texto sin formato del usuario.
Requisitos previos
Para usar el cifrado a nivel de campo de identificador, debes tener acceso a AWS KMS para cifrar y aplicar hash a las direcciones de correo electrónico antes de enviarlas a Braze.
Sigue estos pasos para configurar tu método de autenticación con clave secreta de AWS.
- Para obtener tu ID de clave de acceso y tu clave de acceso secreta, crea un usuario de IAM y un grupo de administradores en AWS con una política de permisos para AWS Key Management Service. El usuario de IAM debe tener los permisos kms:Decrypt y kms:GenerateMac. Para más detalles, consulta Permisos de AWS KMS.
- Selecciona Show User Security Credentials para mostrar tu ID de clave de acceso y tu clave de acceso secreta. Anota estas credenciales en algún lugar o selecciona el botón Download Credentials, ya que tendrás que introducirlas al conectar tus claves de AWS KMS.
- Debes configurar KMS en las siguientes regiones de AWS:
- Clústeres de Braze en EE. UU.:
us-east-1 - Clústeres de Braze en la UE:
eu-central-1 - Clúster de Braze en AU:
ap-southeast-2 - Clúster de Braze en ID:
ap-southeast-3 - Clúster de Braze en JP:
ap-northeast-1 - Clúster de Braze en KR:
ap-northeast-2
- Clústeres de Braze en EE. UU.:
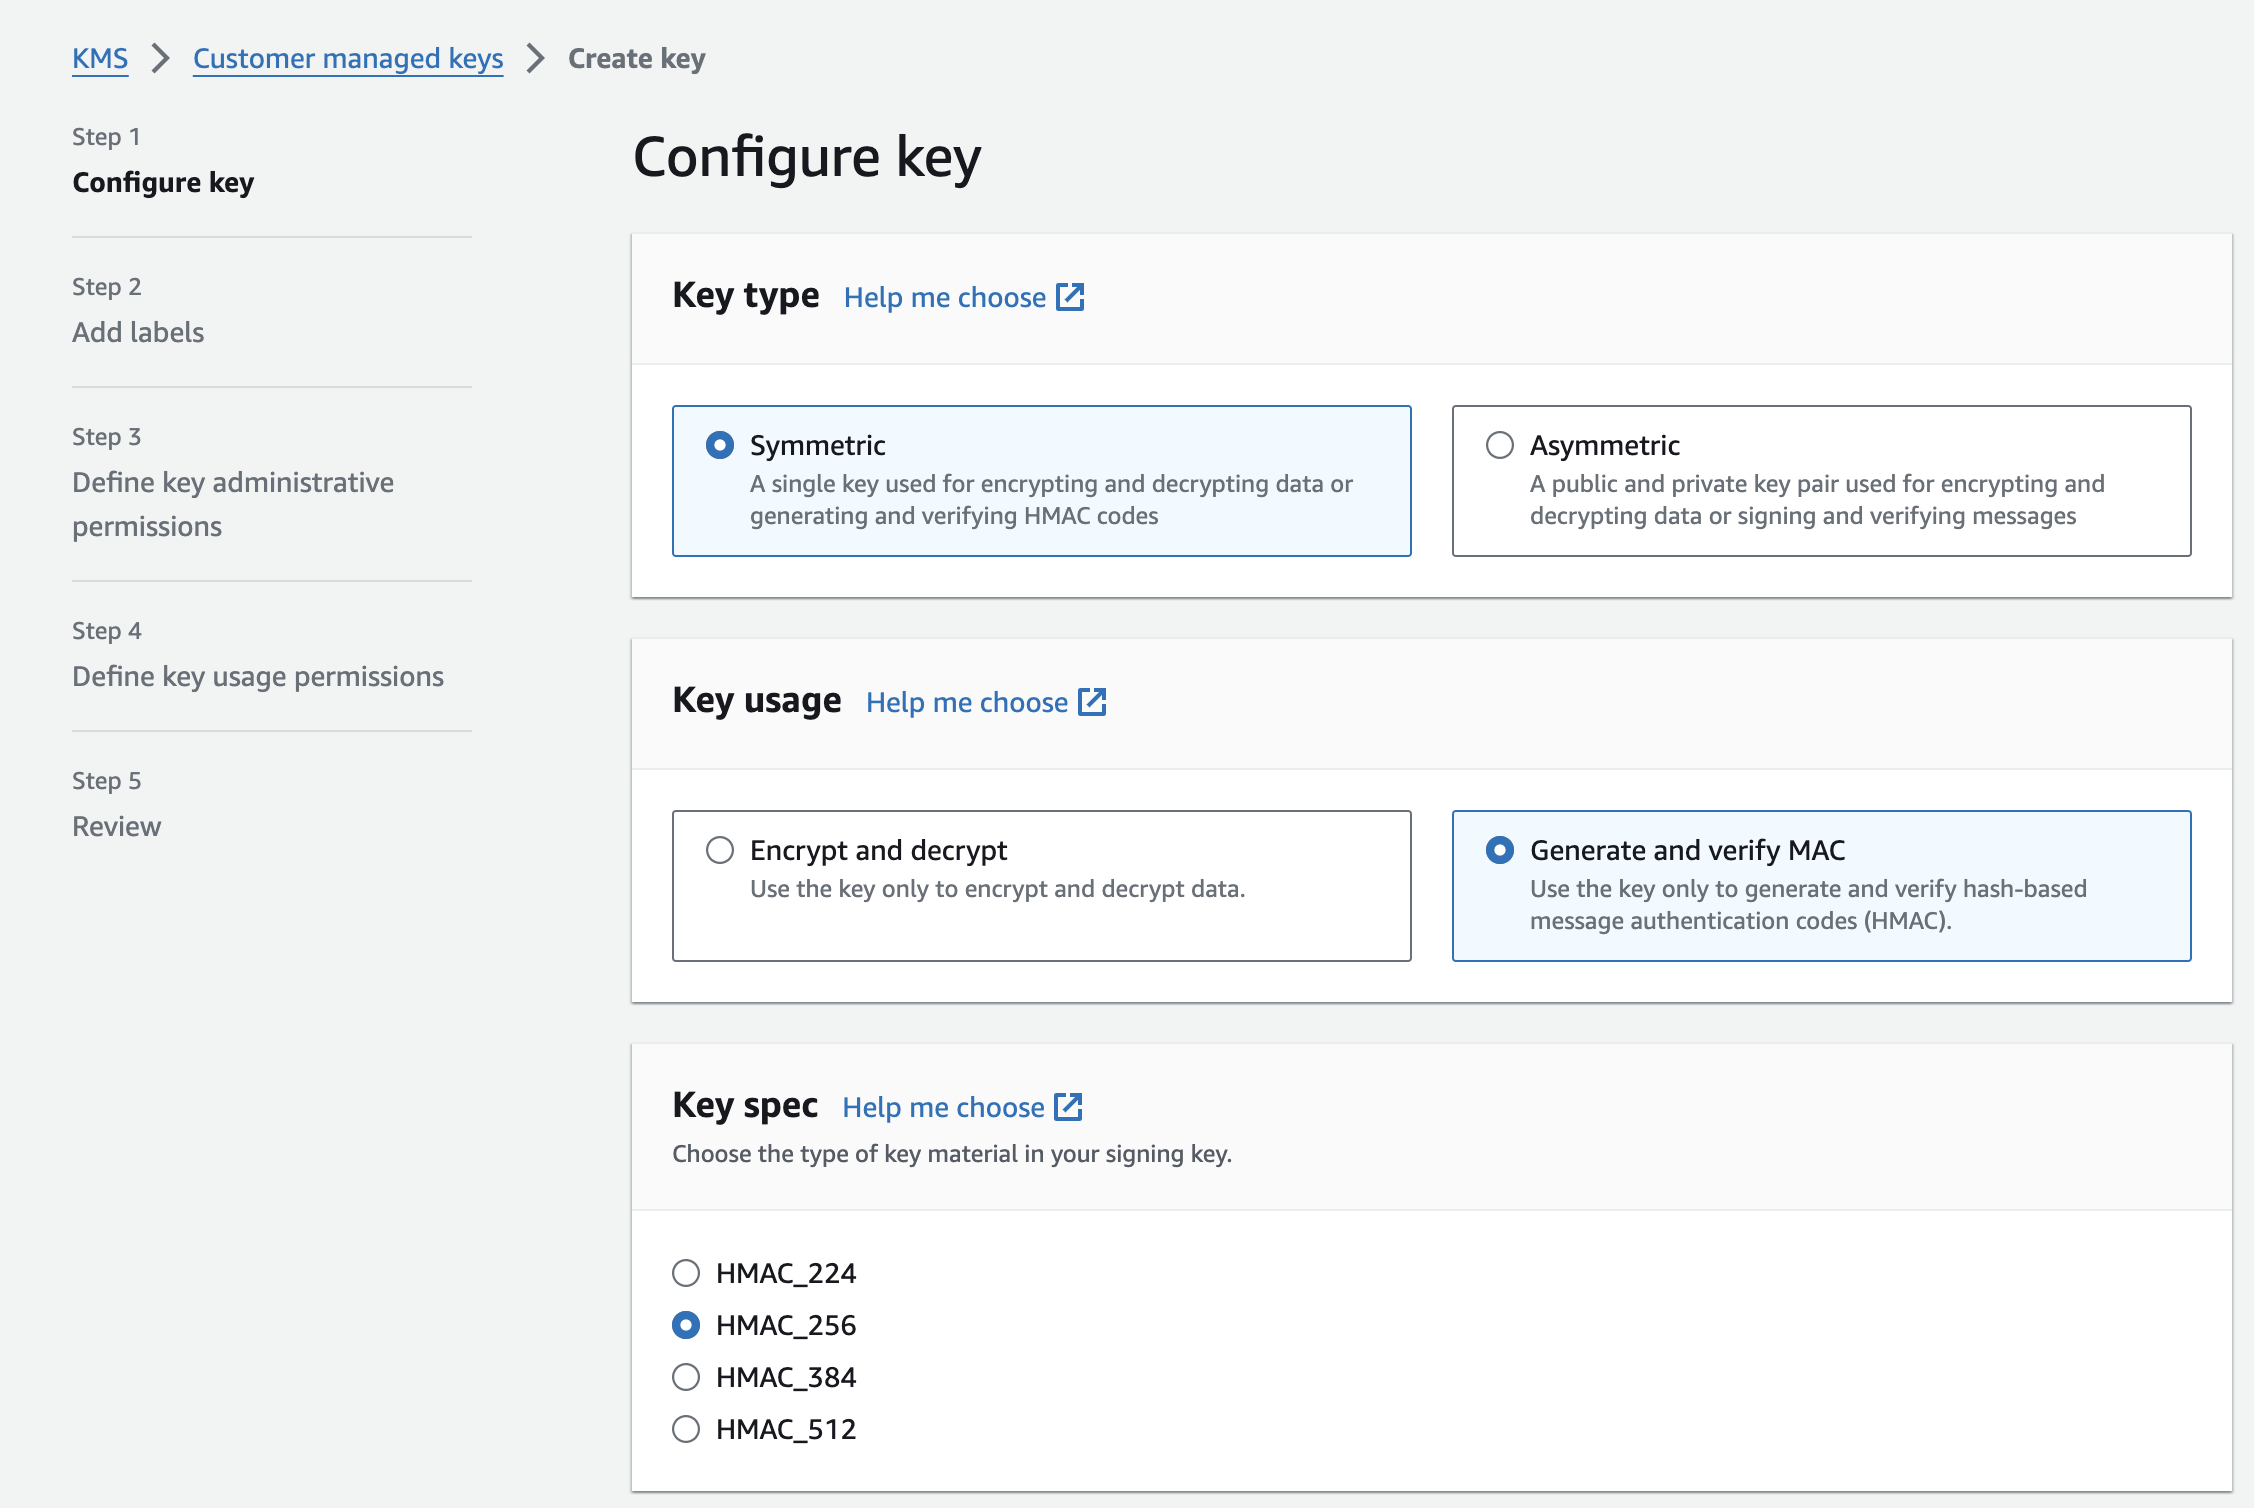
- En AWS Key Management Service, crea dos claves y asegúrate de que el usuario de IAM esté añadido en los permisos de uso de las claves:
- Cifrar/descifrar: Selecciona el tipo de clave Symmetric y el uso de clave Encrypt and Decrypt.
- Hash: Selecciona el tipo de clave Symmetric y el uso de clave Generate and Verify MAC. La especificación de la clave debe ser HMAC_256. Después de crear la clave, anota el ID de la clave HMAC en algún lugar, ya que tendrás que introducirlo en Braze.
Paso 1: Conecta tus claves de AWS KMS
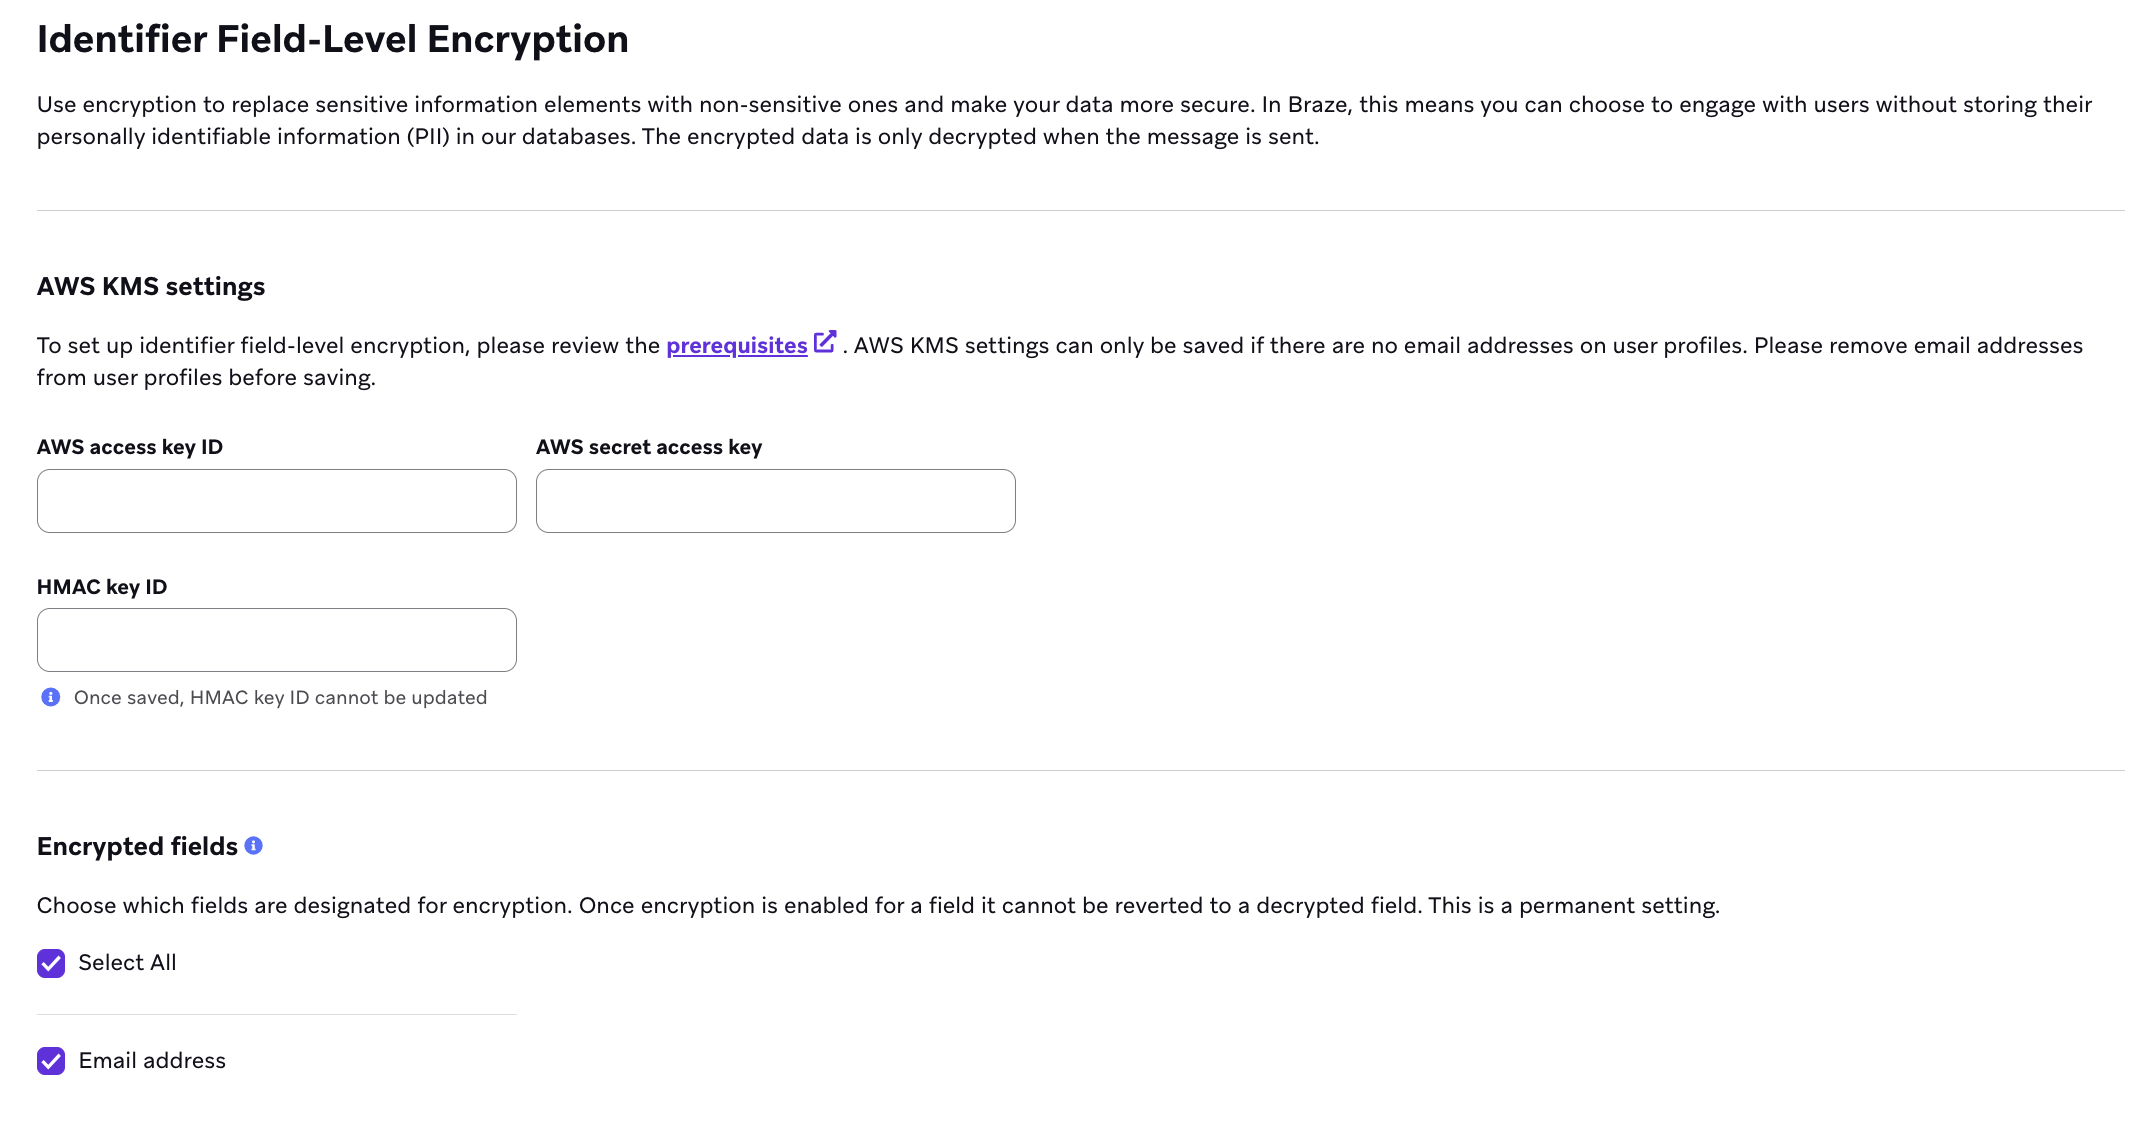
En el panel de Braze, ve a Configuración de datos > Cifrado a nivel de campo. Para la configuración de AWS KMS, introduce lo siguiente:
- ID de clave de acceso
- Clave de acceso secreta
- Identificador de clave HMAC (ID de clave o ARN de clave; no se puede actualizar después de guardar)
Paso 2: Selecciona tus campos cifrados
A continuación, selecciona Dirección de correo electrónico para cifrar el campo.
Cuando activas el cifrado para un campo, no puedes revertirlo a un campo descifrado. Esto significa que el cifrado es una configuración permanente. Al configurar el cifrado de la dirección de correo electrónico, confirma que ningún usuario tenga direcciones de correo electrónico en el espacio de trabajo. Así te aseguras de que no se almacenen direcciones de correo electrónico en texto sin formato en Braze al activar la característica para el espacio de trabajo.
Paso 3: Importar y actualizar usuarios
Cuando el cifrado a nivel de campo de identificador está activado, debes aplicar un hash y cifrar la dirección de correo electrónico antes de añadirla a Braze. Asegúrate de convertir la dirección de correo electrónico a minúsculas antes de aplicarle el hash. Consulta el objeto de atributos de usuario para obtener más información.
Al actualizar la dirección de correo electrónico en Braze, debes utilizar el valor del correo electrónico con hash en todos los lugares donde se incluya email. Esto incluye:
- Endpoints REST:
/users/track/campaigns/trigger/send/canvas/trigger/send/transactional/v1/campaigns/{campaign_id}/send
- Añadir o actualizar usuarios mediante CSV
Al crear un nuevo usuario con una dirección de correo electrónico, debes añadir email_encrypted con el valor cifrado del correo electrónico del usuario. De lo contrario, no se creará el usuario. Del mismo modo, si añades una dirección de correo electrónico a un usuario existente que no tiene correo electrónico, debes añadir email_encrypted. De lo contrario, no se actualizará el usuario.
Consideraciones
Estas características no son compatibles con el cifrado de identificadores a nivel de campo:
- Identificación y captura de direcciones de correo electrónico mediante el SDK
- Formularios de captura de correo electrónico en mensajes dentro de la aplicación
- Informes sobre el dominio del destinatario, incluidos los gráficos de proveedores de buzones de correo de Email Insights
- Filtro de direcciones de correo electrónico por expresión regular
- Sincronización de audiencias
- Integración con Shopify
Objeto de atributos de usuario
Cuando utilices el cifrado de identificadores a nivel de campo con el endpoint /users/track, ten en cuenta estos detalles de los campos para el objeto de atributos de usuario:
- El campo
emaildebe ser el valor con hash del correo electrónico codificado en Base64. - El campo
email_encrypteddebe ser el valor cifrado del correo electrónico codificado en Base64.
Preguntas frecuentes
¿Cuál es la diferencia entre cifrar y aplicar hash?
El cifrado es una función bidireccional en la que es posible cifrar y descifrar datos. Si el mismo valor de texto sin formato se cifra varias veces, el algoritmo de cifrado de AWS (AES-256-GCM) generará valores cifrados diferentes. El hash es una función unidireccional en la que el texto sin formato se codifica de manera que no se puede descifrar. El hash genera el mismo valor cada vez. Esto nos permite mantener los estados de suscripción de varios usuarios que comparten la misma dirección de correo electrónico.
¿Qué dirección de correo electrónico debo usar en mi envío de prueba?
Los envíos de prueba admiten direcciones de correo electrónico en texto sin formato. Para ver cómo se ve un correo electrónico para un usuario específico, haz lo siguiente:
- Selecciona Vista previa del mensaje como usuario.
- En Envío de prueba, selecciona Sobrescribir los atributos de los destinatarios con los atributos del usuario de la vista previa actual.
¿Puedo usar un ARN para la clave HMAC?
Sí. En Configuración de datos > Cifrado a nivel de campo, el identificador de la clave HMAC acepta un ID de clave o un ARN de clave.
¿Cómo elimino o restablezco una clave HMAC?
No puedes eliminar ni restablecer una clave HMAC en el panel después de guardarla. Para solicitar el restablecimiento de una clave HMAC, o para solicitar la eliminación de la configuración del cifrado a nivel de campo del identificador, ponte en contacto con tu director de cuentas de Braze o abre un ticket de soporte.
¿Qué ocurre si añado este Liquid de dirección de correo electrónico {{${email_address}}} en Braze?
Braze mostrará la dirección de correo electrónico en texto sin formato al enviar el correo electrónico. En las vistas previas, mostraremos la versión cifrada del correo electrónico. Te recomendamos usar el ID externo del usuario si haces referencia a un usuario en una URL personalizada de un solo clic.
Actualmente, {{${email_address}}} no es compatible con el centro de preferencias ni con las páginas para cancelar la suscripción.
¿Qué dirección de correo electrónico debo esperar ver en Currents?
La dirección de correo electrónico con hash se incluye en los eventos de entrega y participación del correo electrónico.
¿Qué dirección de correo electrónico debo esperar ver en el archivado de mensajes?
La dirección de correo electrónico en texto sin formato se incluye en el archivado de mensajes. Estos se envían directamente al proveedor de almacenamiento en el cloud del cliente, y es posible que los cuerpos de los correos electrónicos incluyan otros datos personales.
¿Puedo usar list-unsubscribe de tipo mail-to para la gestión de suscripciones con el cifrado a nivel de campo del identificador?
No. Usar list-unsubscribe de tipo mail-to enviaría a Braze la dirección de correo electrónico descifrada en texto sin formato. Con el cifrado a nivel de campo del identificador activado, admitimos el método HTTP: basado en URL, incluido el de un solo clic. También te recomendamos incluir un enlace para cancelar la suscripción con un solo clic en el cuerpo de tu correo electrónico.
¿El cifrado a nivel de campo del identificador admite otros identificadores, como el teléfono?
No. Actualmente, el cifrado a nivel de campo del identificador solo es compatible con direcciones de correo electrónico.