SCIM-Gruppenrollenzuordnung
Mit der SCIM-Gruppenrollenzuordnung können Sie Braze-Dashboard-Berechtigungen über Ihren Identitätsanbieter (IdP) bereitstellen. Ihr IdP überträgt Gruppen und deren Mitglieder per SCIM an Braze, Sie ordnen jede Gruppe einer benutzerdefinierten Rolle zu, und jedes Mitglied dieser Gruppe erhält die Berechtigungen der Rolle.
Die SCIM-Gruppenrollenzuordnung verlagert die Berechtigungszuweisung in Ihren IdP. So können Sie die Mitgliedschaft dort verwalten, wo Sie auch den Zugang verwalten, und Braze hält Ihre Berechtigungen synchron. Das bedeutet, dass Sie Berechtigungen nicht einzeln pro Nutzer:in vergeben oder dieselben Änderungen sowohl in Ihrem IdP als auch in Braze vornehmen müssen.
So funktioniert’s
Das Group Role Mapping verbindet zwei Beziehungen:
| Beziehung | Verwaltet von | So funktioniert’s |
|---|---|---|
| Nutzer:innen zu Gruppen | Ihr IdP | Wenn Sie ein Mitglied einer zugeordneten Gruppe hinzufügen oder entfernen, synchronisiert der IdP die Änderung über das SCIM-Protokoll /Groups mit Braze. Das Erstellen, Aktualisieren und Löschen von Gruppen wird automatisch synchronisiert. |
| Gruppen zu Rollen | Braze-Admin | Im Dashboard ordnen Sie jede SCIM-Gruppe einer oder mehreren angepassten Rollen zu. |
Die effektiven Berechtigungen von Nutzer:innen ergeben sich aus der Vereinigung ihrer direkt zugewiesenen Berechtigungen und Rollen sowie aller Rollen, die sie über ihre Gruppenmitgliedschaften erhalten. Zu den direkt zugewiesenen Berechtigungen gehört auch der Standard-Berechtigungssatz, den Braze allen neuen SCIM-Nutzer:innen zuweist. Über Gruppen abgeleitete Rollen sind additiv – sie entziehen Nutzer:innen niemals eine bereits vorhandene Berechtigung. Wenn sich eine Mitgliedschaft oder eine Zuordnung ändert, bewertet Braze die Berechtigungen der betroffenen Nutzer:innen bei deren nächster Anfrage neu.
Gruppenmitglieder müssen bereits über SCIM bereitgestellte Braze-Nutzer:innen sein. Durch die Zuordnung einer Gruppe wird eine angepasste Rolle vergeben, und diese Rolle enthält die zugrunde liegenden Berechtigungen. Daher müssen angepasste Rollen für Ihr Unternehmen aktiviert sein.
Voraussetzungen
| Voraussetzung | Details |
|---|---|
| SCIM-Bereitstellung | Sie benötigen eine aktive SCIM-Integration mit Okta oder Microsoft Entra ID. Die Abbildung von Gruppenrollen verwendet dasselbe SCIM-Token, dieselbe IP-Allowlist und dieselben Rate-Limits wie die automatisierte Nutzerbereitstellung. |
| Angepasste Rollen | Angepasste Rollen müssen für Ihr Unternehmen aktiviert sein. SCIM-Gruppen werden angepassten Rollen zugeordnet, nicht einzelnen Braze-Berechtigungen oder Berechtigungssets. |
Unterstützte Identitätsanbieter
Braze unterstützt die SCIM-Abbildung von Gruppenrollen mit denselben IdPs, die es auch für die Bereitstellung von Nutzer:innen unterstützt.
| Identitätsanbieter | Hinweise |
|---|---|
| Okta | Stellt Gruppen und Mitglieder über die Okta-SCIM-Integration bereit. |
| Microsoft Entra ID | Stellt Gruppen und Mitglieder über die Entra-ID-SCIM-Integration bereit. Entra ID ordnet Gruppen anhand des Anzeigenamens zu, daher muss jeder Gruppenname in Ihrem Workspace eindeutig sein. |
Schritt 1: Gruppen über Ihren Identitätsanbieter bereitstellen
Konfigurieren Sie Ihren IdP so, dass er die Gruppen überträgt, die Sie für die Bereitstellung verwenden möchten. Die Gruppenbereitstellung nutzt die SCIM-Integration, die Sie bereits für Nutzer:innen eingerichtet haben. Ein neuer Token oder Endpunkt ist daher nicht erforderlich.
| Identitätsanbieter | Schritte zur Bereitstellung |
|---|---|
| Okta | Weisen Sie die Gruppen, die Sie synchronisieren möchten, Ihrer Braze-SCIM-Anwendung zu und aktivieren Sie Group Push. |
| Microsoft Entra ID | Fügen Sie die Gruppen dem Bereitstellungsbereich Ihrer Braze-Unternehmensanwendung hinzu. |
Nachdem eine Gruppe synchronisiert wurde, stehen ihre Mitglieder für die Rollenabbildung in Braze zur Verfügung. Diese Mitglieder müssen bereits per SCIM bereitgestellte Braze-Nutzer:innen sein.
Mitglieder, die Ihr IdP sendet, die aber noch nicht als Braze-Nutzer:innen existieren, werden übersprungen statt abgelehnt. Stellen Sie zuerst die Nutzer:innen bereit. Danach wird die Gruppenmitgliedschaft wirksam.
Manuell bereitgestellte Nutzer:innen
Nutzer:innen, die in Braze angelegt wurden, bevor Ihre SCIM-Integration eingerichtet war, fehlt die Identitätsverknüpfung (externalId), die für die SCIM-Verwaltung erforderlich ist. Diese manuell bereitgestellten Nutzer:innen können nicht automatisch über die SCIM-Rollenabbildung für Gruppen aktualisiert oder deprovisioniert werden, selbst wenn sie in Ihrem IdP einer zugeordneten Gruppe hinzugefügt werden.
Um manuell bereitgestellte Nutzer:innen in SCIM-verwaltete Nutzer:innen umzuwandeln, führen Sie in Ihrem IdP einen Nutzerimport in der Braze-Anwendung durch. Dieser Import verknüpft bestehende Braze-Nutzer:innen anhand ihrer E-Mail-Adresse mit ihren IdP-Identitäten und erstellt die externalId-Verknüpfung.
Schritt 2: Eine Gruppe einer angepassten Rolle zuordnen
- Gehen Sie zu Einstellungen > Nutzerverwaltung > Rollen.
- Erstellen Sie eine neue angepasste Rolle oder öffnen Sie eine bestehende.
- Suchen Sie im Info-Panel der Rolle nach SCIM-Nutzergruppen-Abbildung.
- Wählen Sie eine oder mehrere Gruppen aus, die von Ihrem IdP bereitgestellt wurden.
- Speichern Sie die Rolle.
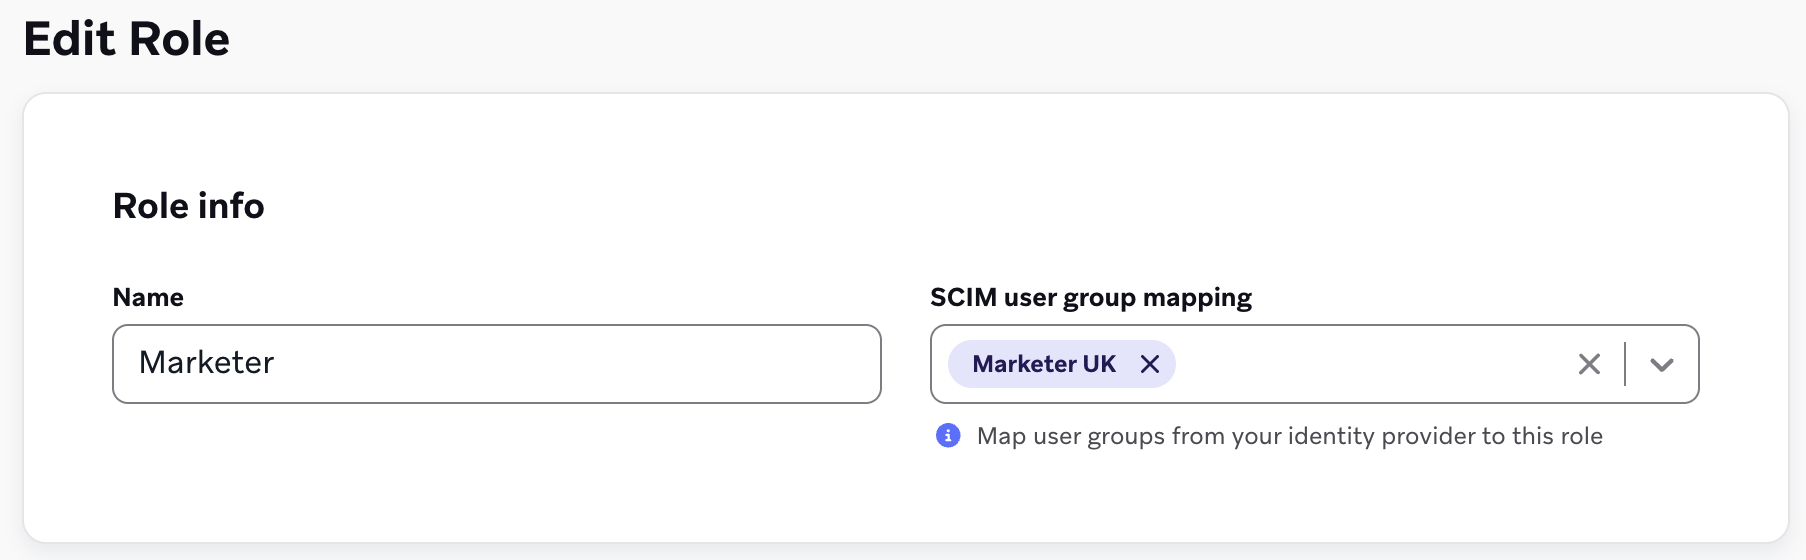
Alle Mitglieder der ausgewählten Gruppen erben die Berechtigungen der Rolle. In der Rollenliste sehen Sie, wie viele SCIM-Gruppen jeder Rolle zugeordnet sind.
Wenn Sie eine Rolle nicht mehr über eine Gruppe vergeben möchten, entfernen Sie die Gruppe aus der Zuordnung der Rolle und speichern Sie. Um festzulegen, wer die Rolle erhält, aktualisieren Sie die Mitgliedschaft der Gruppe in Ihrem IdP.
Häufig gestellte Fragen
Was passiert mit den direkt zugewiesenen Rollen eines Nutzers oder einer Nutzerin?
Nichts. Über Gruppen abgeleitete Rollen kommen zu den direkten Zuweisungen hinzu. Direkt zugewiesene Rollen bleiben in Braze bearbeitbar. Rollen, die über eine Gruppe vergeben werden, verwalten Sie, indem Sie die Abbildung oder die Mitgliedschaft der Gruppe bearbeiten.
Ersetzt die Abbildung von Gruppenrollen die Standardberechtigungen?
Nein. Alle Nutzer:innen, die Ihr IdP anlegt, starten mit dem Standard-Berechtigungsset. Rollen aus der Gruppenabbildung ergänzen dieses Set und entfernen nichts daraus. Um eine Standardberechtigung zu entfernen, bearbeiten Sie den Nutzer oder die Nutzerin in Braze.
Kann eine Gruppe mehreren Rollen zugeordnet werden?
Ja. Eine Gruppe kann mehreren angepassten Rollen zugeordnet werden, und eine Rolle kann von mehreren Gruppen aus zugeordnet werden.
Wo verwalte ich, wer zu einer Gruppe gehört?
In Ihrem Identity-Provider. Braze erhält die Mitgliedschaften per SCIM vom IdP. Sie können Gruppenmitgliedschaften nicht direkt im Dashboard bearbeiten.
Werden Berechtigungen entzogen, wenn ein Nutzer oder eine Nutzerin aus einer Gruppe entfernt wird?
Ja, für Berechtigungen, die über diese Gruppe vergeben wurden. Wenn der IdP den Nutzer oder die Nutzerin aus der Gruppe entfernt, prüft Braze die Berechtigungen neu und entzieht jede Rolle, die nur über diese Gruppe bestand. Berechtigungen aus direkten Zuweisungen oder anderen Gruppen bleiben davon unberührt.
Je nach IdP und je nachdem, wie Sie Ihre Braze-SCIM-Integration zuweisen, kann das Entfernen aus einer Gruppe auch den Braze-Dashboard-Nutzer bzw. die Braze-Dashboard-Nutzerin löschen:
- Microsoft Entra ID: Wenn sich der Nutzer oder die Nutzerin in einer Gruppe befindet, die Ihrer Braze-SCIM-Anwendung zugewiesen ist, und der Anwendung nicht unabhängig von dieser Gruppe zugewiesen ist, wird der Nutzer oder die Nutzerin in Braze gelöscht, sobald Sie ihn oder sie aus der Gruppe entfernen (oder die Gruppe entfernen).
- Okta: Wenn die Gruppe Ihrer Braze-SCIM-Anwendung zugewiesen ist und der Nutzer oder die Nutzerin der Anwendung nicht unabhängig davon zugewiesen ist, kann das Entfernen aus der Gruppe dazu führen, dass der Nutzer oder die Nutzerin in Braze gelöscht wird.