Verschlüsselung des Bezeichners auf Feldebene
Verschlüsseln Sie E-Mail-Adressen, um den Austausch von personenbezogenen Daten (PII) in Braze zu minimieren.
Mit der Verschlüsselung auf Bezeichnerfeld-Ebene können Sie E-Mail-Adressen nahtlos mit dem AWS Key Management Service (KMS) verschlüsseln, um die in Braze weitergegebenen personenbezogenen Daten (PII) zu minimieren. Bei der Verschlüsselung werden sensible Daten durch Chiffretext ersetzt, d. h. durch unlesbare verschlüsselte Informationen.
Die Verschlüsselung auf Bezeichner-Feldebene ist als zusätzliches Feature verfügbar. Wenden Sie sich an Ihren Braze Account Manager:in, um mit der Verschlüsselung auf Bezeichner-Feldebene zu beginnen.
So funktioniert es
E-Mail-Adressen müssen gehasht und verschlüsselt werden, bevor sie zu Braze hinzugefügt werden. Wenn eine Nachricht gesendet wird, erfolgt ein Aufruf an AWS KMS, um die entschlüsselte E-Mail-Adresse abzurufen. Anschließend wird die gehashte E-Mail-Adresse in die Metadaten für Zustellungs- und Engagement-Events eingefügt, damit diese mit der ursprünglichen Nutzer:in verknüpft werden können. So kann Braze E-Mail-Analytics tracken. Braze schwärzt alle enthaltenen E-Mail-Adressen im Klartext und speichert die Klartext-E-Mail-Adresse der Nutzer:in nicht.
Voraussetzungen
Um die Verschlüsselung auf Feldebene für Bezeichner zu nutzen, benötigen Sie Zugriff auf AWS KMS, um E-Mail-Adressen zu verschlüsseln und zu hashen, bevor Sie sie an Braze senden.
Führen Sie die folgenden Schritte aus, um Ihre Authentifizierungsmethode mit AWS-Geheimschlüssel einzurichten.
- Um Ihre Zugriffsschlüssel-ID und Ihren geheimen Zugriffsschlüssel abzurufen, erstellen Sie einen IAM-Nutzer und eine Administratorgruppe in AWS mit einer Berechtigungsrichtlinie für AWS Key Management Service. Der IAM-Nutzer muss über die Berechtigungen kms:Decrypt und kms:GenerateMac verfügen. Weitere Informationen finden Sie unter AWS-KMS-Berechtigungen.
- Wählen Sie Show User Security Credentials aus, um Ihre Zugriffsschlüssel-ID und Ihren geheimen Zugriffsschlüssel anzuzeigen. Notieren Sie sich diese Zugangsdaten oder wählen Sie den Button Download Credentials aus, da Sie diese beim Verbinden Ihrer AWS-KMS-Schlüssel eingeben müssen.
- Sie müssen KMS in den folgenden AWS-Regionen einrichten:
- Braze US-Cluster:
us-east-1 - Braze EU-Cluster:
eu-central-1 - Braze AU-Cluster:
ap-southeast-2 - Braze ID-Cluster:
ap-southeast-3 - Braze JP-Cluster:
ap-northeast-1 - Braze KR-Cluster:
ap-northeast-2
- Braze US-Cluster:
- Erstellen Sie in AWS Key Management Service zwei Schlüssel und stellen Sie sicher, dass der IAM-Nutzer in den Berechtigungen zur Schlüsselnutzung hinzugefügt ist:
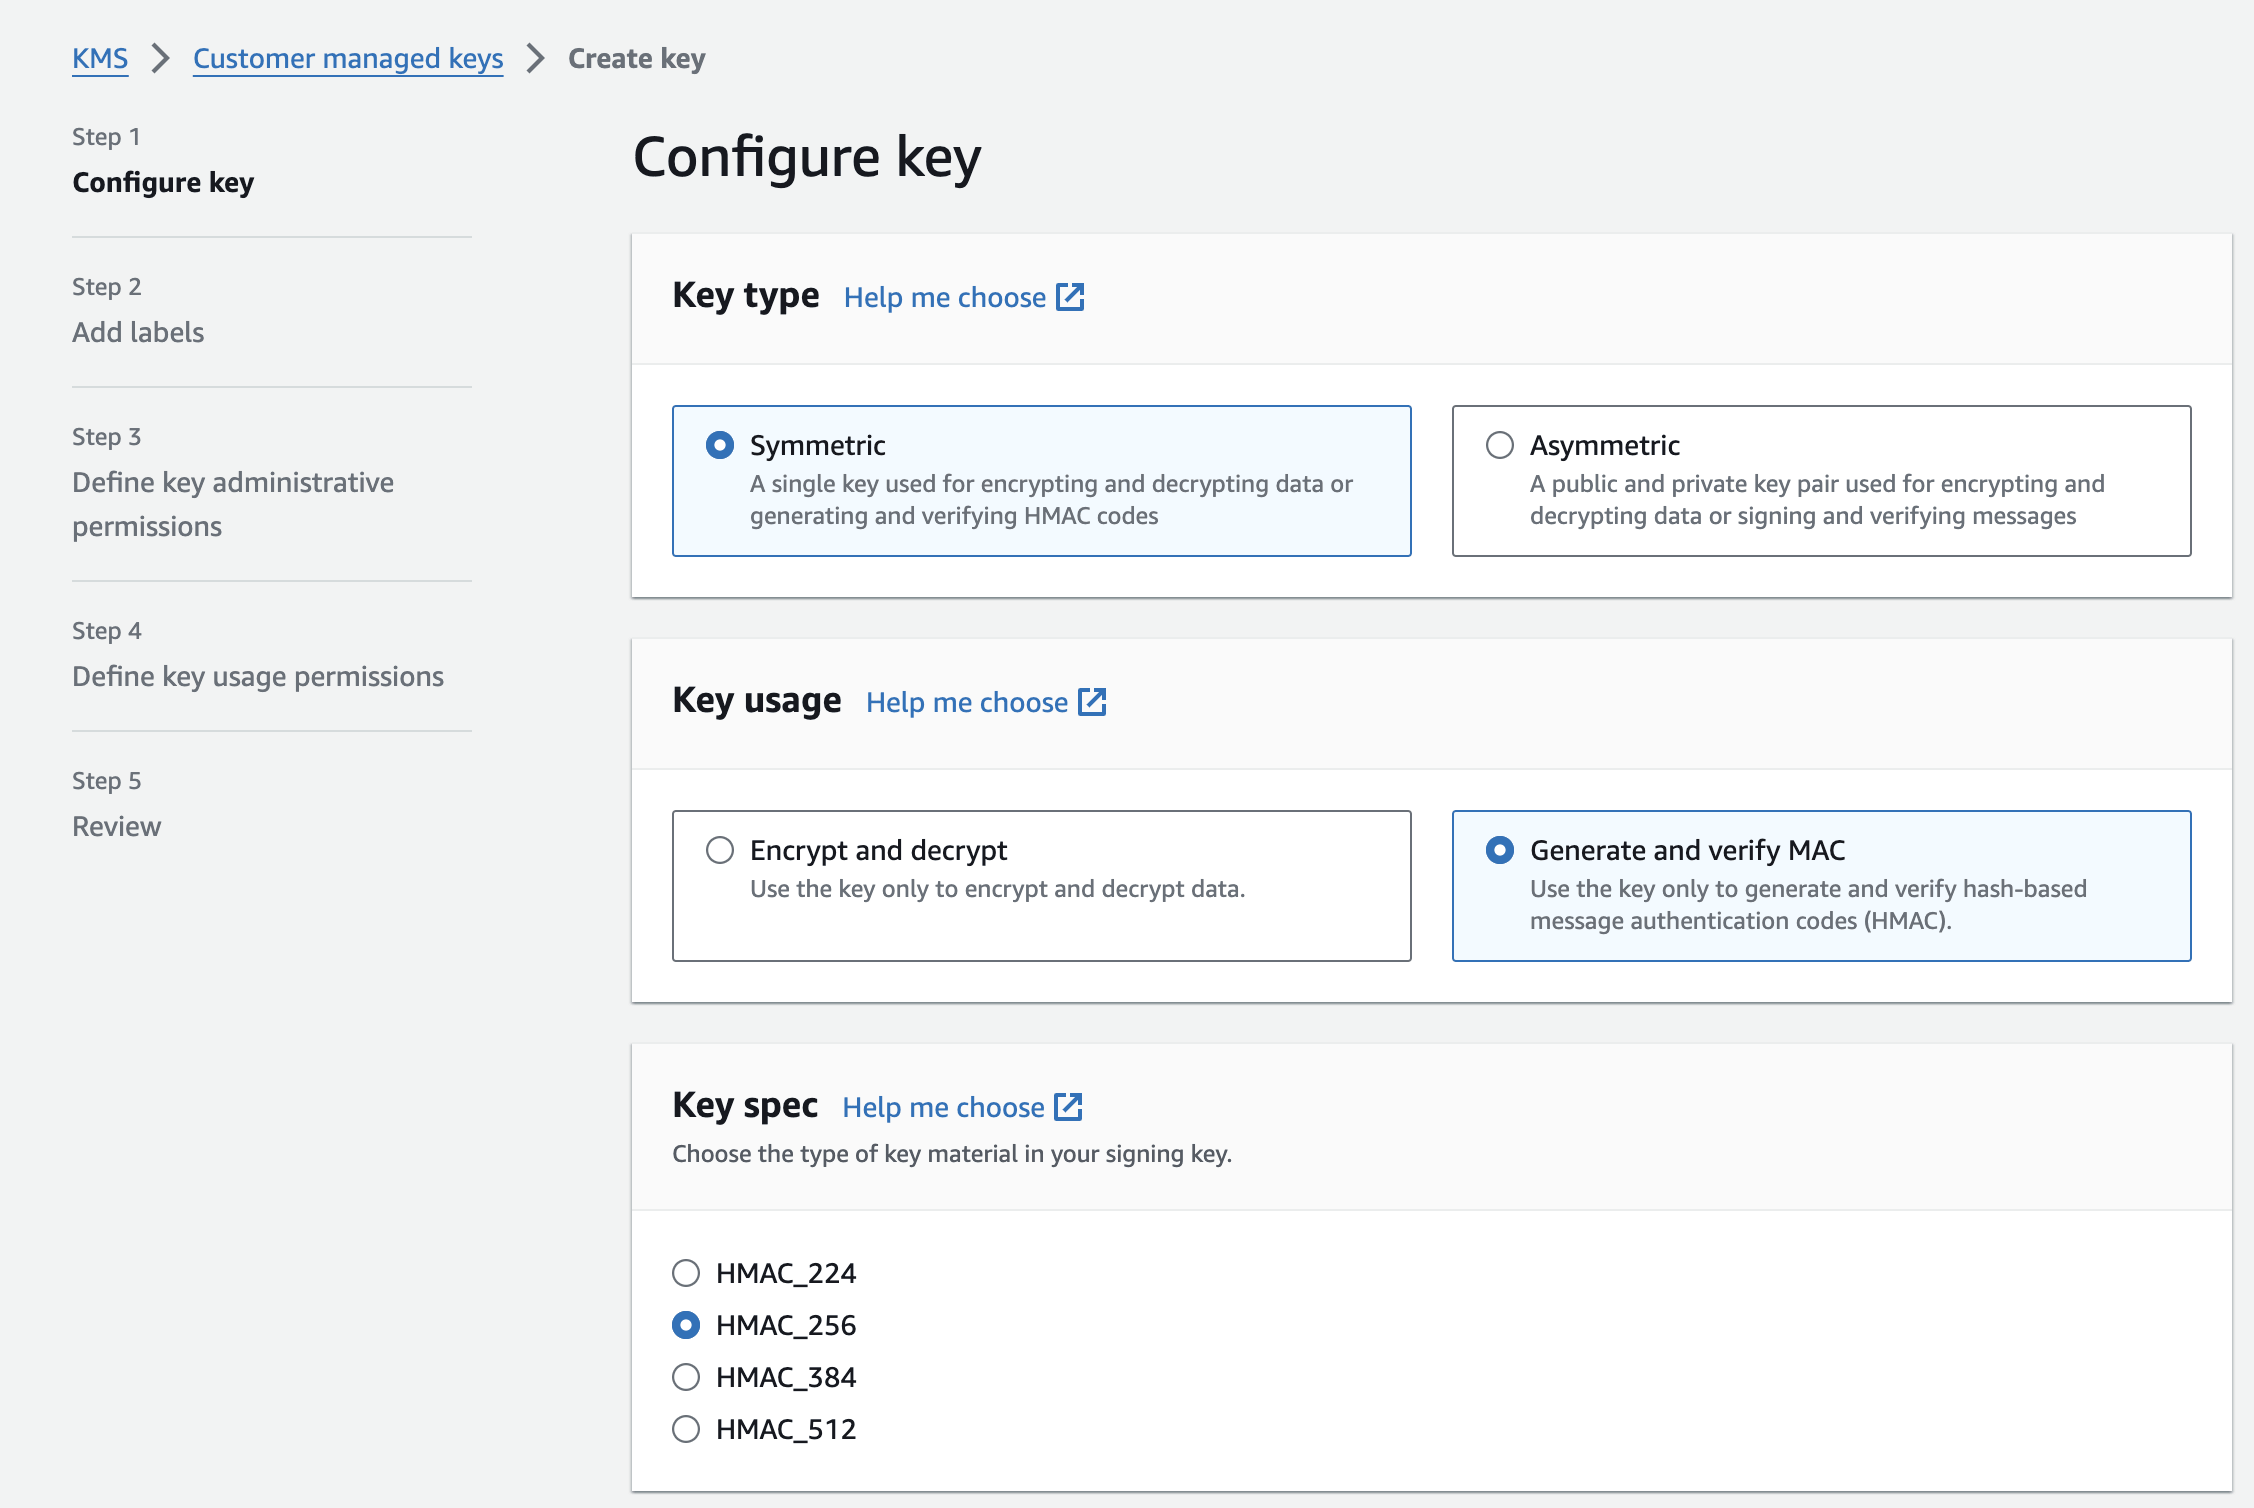
- Verschlüsseln/Entschlüsseln: Wählen Sie den Schlüsseltyp Symmetric und die Schlüsselnutzung Encrypt and Decrypt aus.
- Hash: Wählen Sie den Schlüsseltyp Symmetric und die Schlüsselnutzung Generate and Verify MAC aus. Die Schlüsselspezifikation sollte HMAC_256 sein. Notieren Sie sich nach dem Erstellen des Schlüssels die HMAC-Schlüssel-ID, da Sie diese in Braze eingeben müssen.
Schritt 1: Verbinden Sie Ihre AWS KMS-Schlüssel
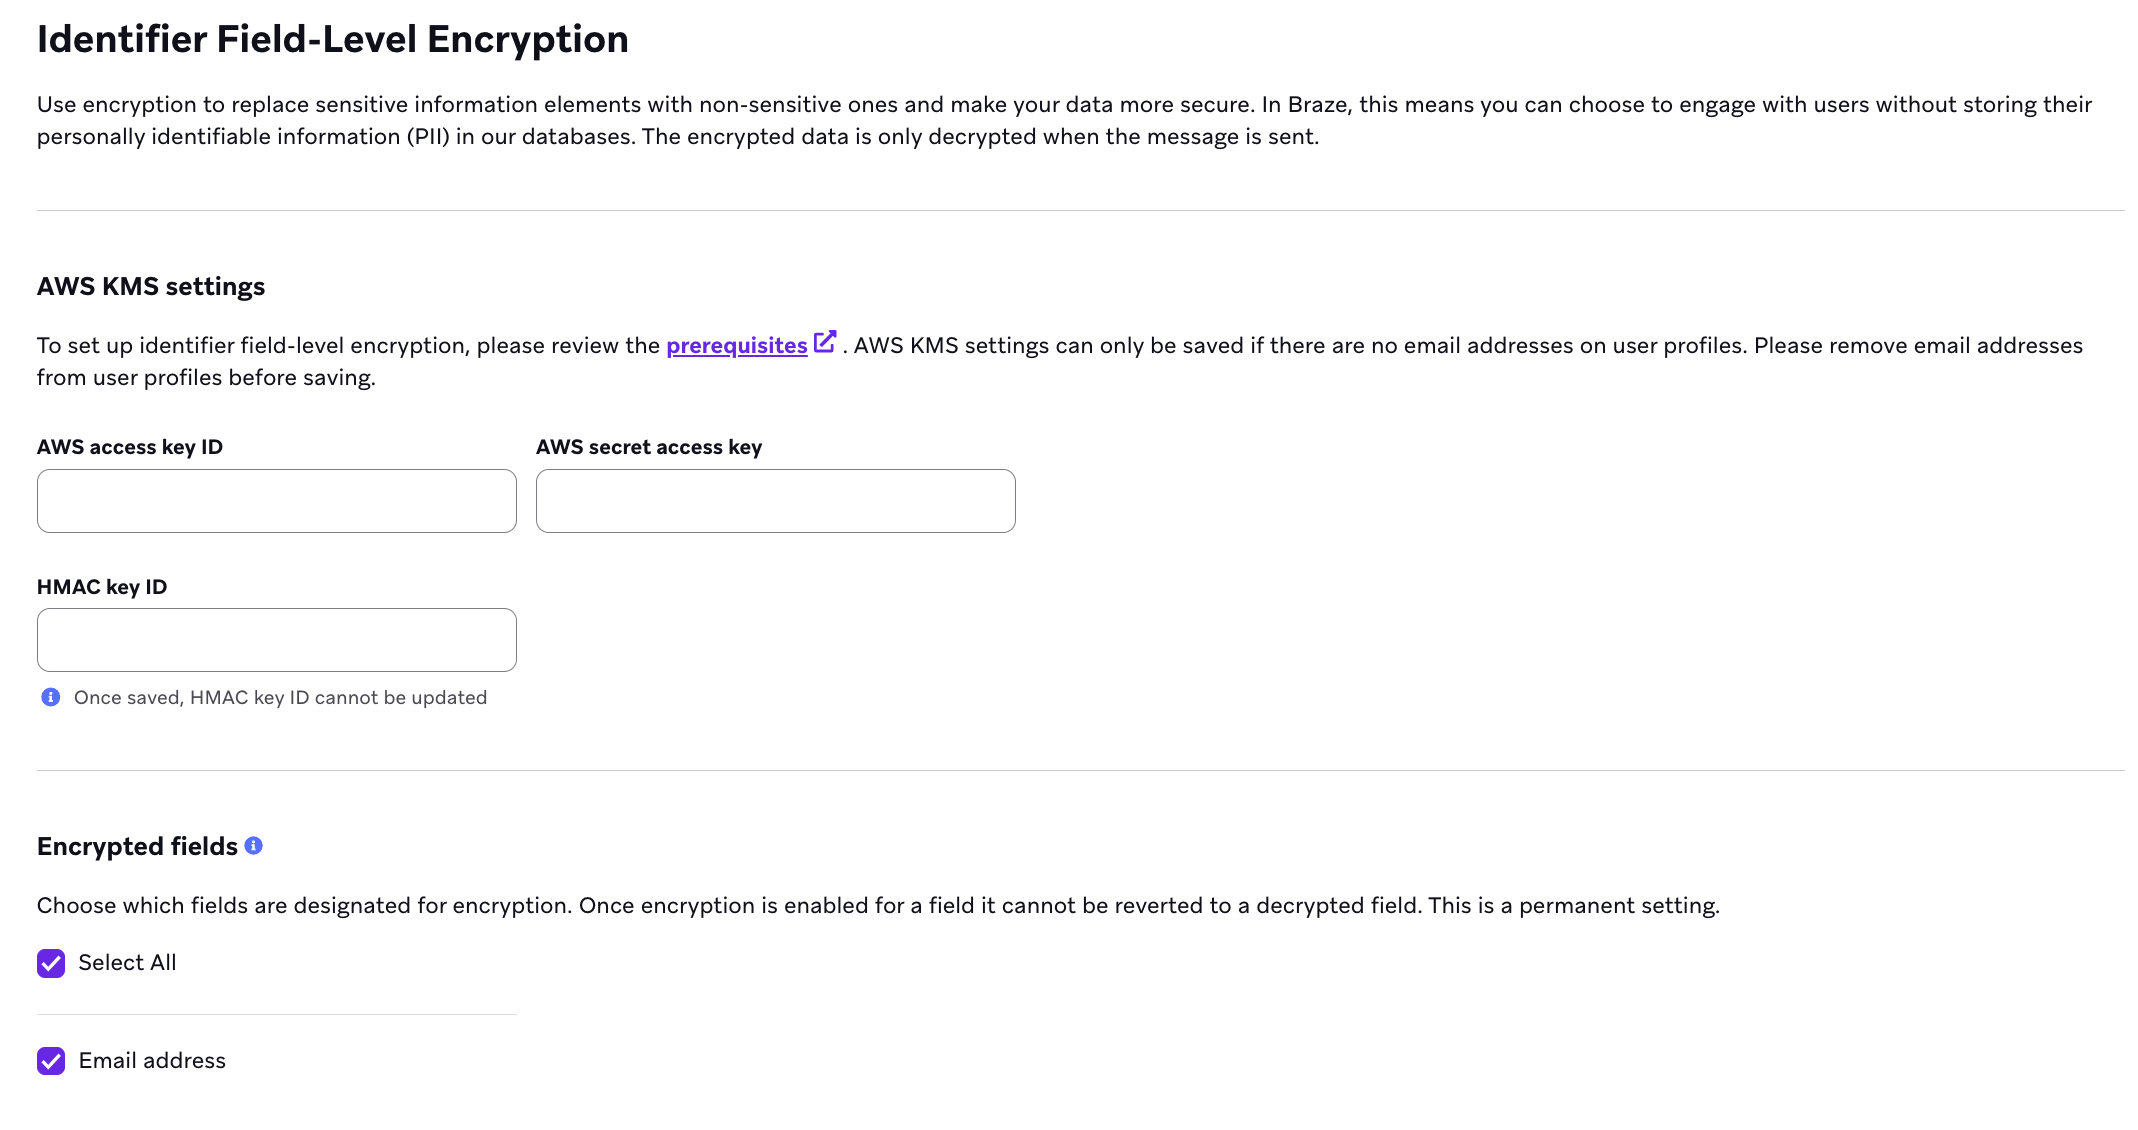
Gehen Sie im Braze-Dashboard zu Dateneinstellungen > Verschlüsselung auf Feldebene. Geben Sie für Ihre AWS KMS-Einstellungen Folgendes ein:
- Zugriffsschlüssel-ID
- Geheimer Zugriffsschlüssel
- HMAC-Schlüsselbezeichner (Schlüssel-ID oder Schlüssel-ARN; dieser kann nach dem Speichern nicht mehr aktualisiert werden)
Schritt 2: Verschlüsselte Felder auswählen
Wählen Sie als Nächstes E-Mail-Adresse aus, um das Feld zu verschlüsseln.
Wenn die Verschlüsselung für ein Feld aktiviert ist, lässt sich das Feld nicht wieder in ein unverschlüsseltes Feld zurückverwandeln. Die Verschlüsselung ist also eine dauerhafte Einstellung. Wenn Sie die Verschlüsselung für die E-Mail-Adresse einrichten, vergewissern Sie sich, dass im Workspace keine Nutzer:innen E-Mail-Adressen haben. So stellen Sie sicher, dass beim Aktivieren des Features für den Workspace keine E-Mail-Adressen im Klartext in Braze gespeichert sind.
Schritt 3: Nutzer:innen importieren und aktualisieren
Wenn die Verschlüsselung auf Feldebene für Bezeichner aktiviert ist, müssen Sie die E-Mail-Adresse hashen und verschlüsseln, bevor Sie sie zu Braze hinzufügen. Achten Sie darauf, die E-Mail-Adresse vor dem Hashen in Kleinbuchstaben umzuwandeln. Weitere Informationen finden Sie unter Objekt für Nutzerattribute.
Wenn Sie die E-Mail-Adresse in Braze aktualisieren, sollten Sie überall dort, wo email enthalten ist, den gehashten E-Mail-Wert verwenden. Dazu gehören:
- REST-Endpunkte:
/users/track/campaigns/trigger/send/canvas/trigger/send/transactional/v1/campaigns/{campaign_id}/send
- Hinzufügen oder Aktualisieren von Nutzer:innen per CSV
Wenn Sie neue Nutzer:innen mit einer E-Mail-Adresse anlegen, müssen Sie email_encrypted mit dem verschlüsselten E-Mail-Wert der Nutzer:innen hinzufügen. Andernfalls werden die Nutzer:innen nicht angelegt. Ebenso müssen Sie email_encrypted hinzufügen, wenn Sie bestehenden Nutzer:innen ohne E-Mail-Adresse eine E-Mail-Adresse hinzufügen. Andernfalls werden die Nutzer:innen nicht aktualisiert.
Überlegungen
Diese Features werden bei der Verschlüsselung von Bezeichnern auf Feldebene nicht unterstützt:
- Identifizieren und Erfassen von E-Mail-Adressen über das SDK
- Formulare zur E-Mail-Erfassung in In-App-Nachrichten
- Reporting zur Domain der Empfänger:innen, einschließlich der Charts zu Mailbox-Anbietern in den E-Mail-Insights
- Filtern von E-Mail-Adressen nach regulärem Ausdruck
- Zielgruppen-Synchronisierung
- Shopify-Integration
Nutzerattribut-Objekt
Wenn Sie die Verschlüsselung von Bezeichnern auf Feldebene mit dem Endpunkt /users/track verwenden, beachten Sie die folgenden Details zu den Feldern des Nutzerattribut-Objekts:
- Das Feld
emailmuss der Base64-kodierte gehashte Wert der E-Mail-Adresse sein. - Das Feld
email_encryptedmuss der Base64-kodierte verschlüsselte Wert der E-Mail-Adresse sein.
Häufig gestellte Fragen
Was ist der Unterschied zwischen Verschlüsselung und Hashing?
Verschlüsselung ist eine Zwei-Wege-Funktion, mit der Daten sowohl verschlüsselt als auch entschlüsselt werden können. Wird derselbe Klartextwert mehrmals verschlüsselt, liefert der Verschlüsselungsalgorithmus von AWS (AES-256-GCM) jeweils unterschiedliche verschlüsselte Werte. Hashing ist eine Einweg-Funktion, bei der der Klartext so verändert wird, dass er nicht entschlüsselt werden kann. Hashing liefert jedes Mal denselben Wert. Dadurch können wir Abo-Status über mehrere Nutzer:innen hinweg beibehalten, die dieselbe E-Mail-Adresse verwenden.
Welche E-Mail-Adresse sollte ich für meinen Testversand verwenden?
Klartext-E-Mail-Adressen werden beim Testversand unterstützt. Um zu sehen, wie eine E-Mail für bestimmte Nutzer:innen aussieht, gehen Sie wie folgt vor:
- Wählen Sie Nachrichtenvorschau als Nutzer:in aus.
- Wählen Sie unter Testversand die Option Attribute der Empfänger:innen mit den Attributen der aktuellen Vorschau-Nutzer:innen überschreiben aus.
Kann ich einen ARN für den HMAC-Schlüssel verwenden?
Ja. Unter Dateneinstellungen > Verschlüsselung auf Feldebene akzeptiert der Bezeichner für den HMAC-Schlüssel entweder eine Schlüssel-ID oder einen Schlüssel-ARN.
Wie entferne oder setze ich einen HMAC-Schlüssel zurück?
Nach dem Speichern können Sie einen HMAC-Schlüssel im Dashboard weder entfernen noch zurücksetzen. Um das Zurücksetzen eines HMAC-Schlüssels oder das Entfernen der Einrichtung der Verschlüsselung auf Feldebene für Bezeichner anzufordern, wenden Sie sich an Ihren Braze Account Manager oder erstellen Sie ein Support-Ticket.
Was passiert, wenn ich die E-Mail-Adresse per Liquid {{${email_address}}} in Braze einfüge?
Braze rendert beim Versand der E-Mail die Klartext-E-Mail-Adresse. In Vorschauen zeigen wir die verschlüsselte Version der E-Mail-Adresse an. Wenn Sie in einer angepassten One-Click-URL auf Nutzer:innen verweisen, empfehlen wir, die externe ID der Nutzer:innen zu verwenden.
{{${email_address}}} wird derzeit im Präferenzzentrum und auf Abmeldeseiten nicht unterstützt.
Welche E-Mail-Adresse wird in Currents angezeigt?
Die gehashte E-Mail-Adresse ist in E-Mail-Zustellungs- und Engagement-Events enthalten.
Welche E-Mail-Adresse wird bei der Nachrichtenarchivierung angezeigt?
Bei der Nachrichtenarchivierung ist die Klartext-E-Mail-Adresse enthalten. Die Nachrichten werden direkt an den Cloud-Speicheranbieter der Kund:innen gesendet, und die E-Mail-Inhalte können weitere personenbezogene Daten enthalten.
Kann ich mailto-List-Unsubscribe für das Abo-Management mit der Verschlüsselung auf Feldebene für Bezeichner verwenden?
Nein. Bei mailto-List-Unsubscribe würde die entschlüsselte Klartext-E-Mail-Adresse an Braze gesendet. Bei aktivierter Verschlüsselung auf Feldebene für Bezeichner unterstützen wir die URL-basierte HTTP-Methode, einschließlich One-Click. Außerdem empfehlen wir, einen One-Click-Abmeldelink in den E-Mail-Text aufzunehmen.
Unterstützt die Verschlüsselung auf Feldebene für Bezeichner auch andere Bezeichner wie Telefonnummern?
Nein. Derzeit wird die Verschlüsselung auf Feldebene für Bezeichner nur für E-Mail-Adressen unterstützt.