Automatisierte Bereitstellung von Nutzer:innen
Die automatisierte Bereitstellung von Nutzer:innen ermöglicht es Ihnen, Braze-Nutzer:innen über eine API zu erstellen und zu verwalten, anstatt dies manuell im Dashboard zu tun. Braze unterstützt dies über das System for Cross-domain Identity Management (SCIM). In diesem Artikel erfahren Sie, welche Informationen Sie angeben müssen, wie Sie Ihr SCIM-Token generieren und wo Sie Ihren SCIM-API-Endpunkt finden.
Sie können pro Unternehmen nur eine SCIM-Integration einrichten. Wenn Sie eine Identity-Provider-Integration (IdP) verwenden (Okta oder Entra ID), können Sie die angepassten SCIM-API-Endpunkte nicht nutzen. Die IdP-Integrationen erstellen und löschen Nutzer:innenkonten automatisch. Um Berechtigungen und Workspace-Zuweisungen festzulegen, verwenden Sie die SCIM-Gruppenrollen-Abbildung, um IdP-Gruppen angepassten Rollen zuzuordnen.
Auf SCIM-Provisioning-Einstellungen zugreifen
Ob SCIM-Provisioning verfügbar ist, hängt von Ihrer Plattform-Edition ab. Wenn dieses Feature in Ihrem Workspace nicht verfügbar ist, wenden Sie sich für weitere Informationen an Ihre:n Customer-Success-Manager:in.
- Gehen Sie im Braze-Dashboard zu Einstellungen > Unternehmenseinstellungen > Admin-Einstellungen > SCIM-Provisioning und wählen Sie dann SCIM-Integration konfigurieren aus.
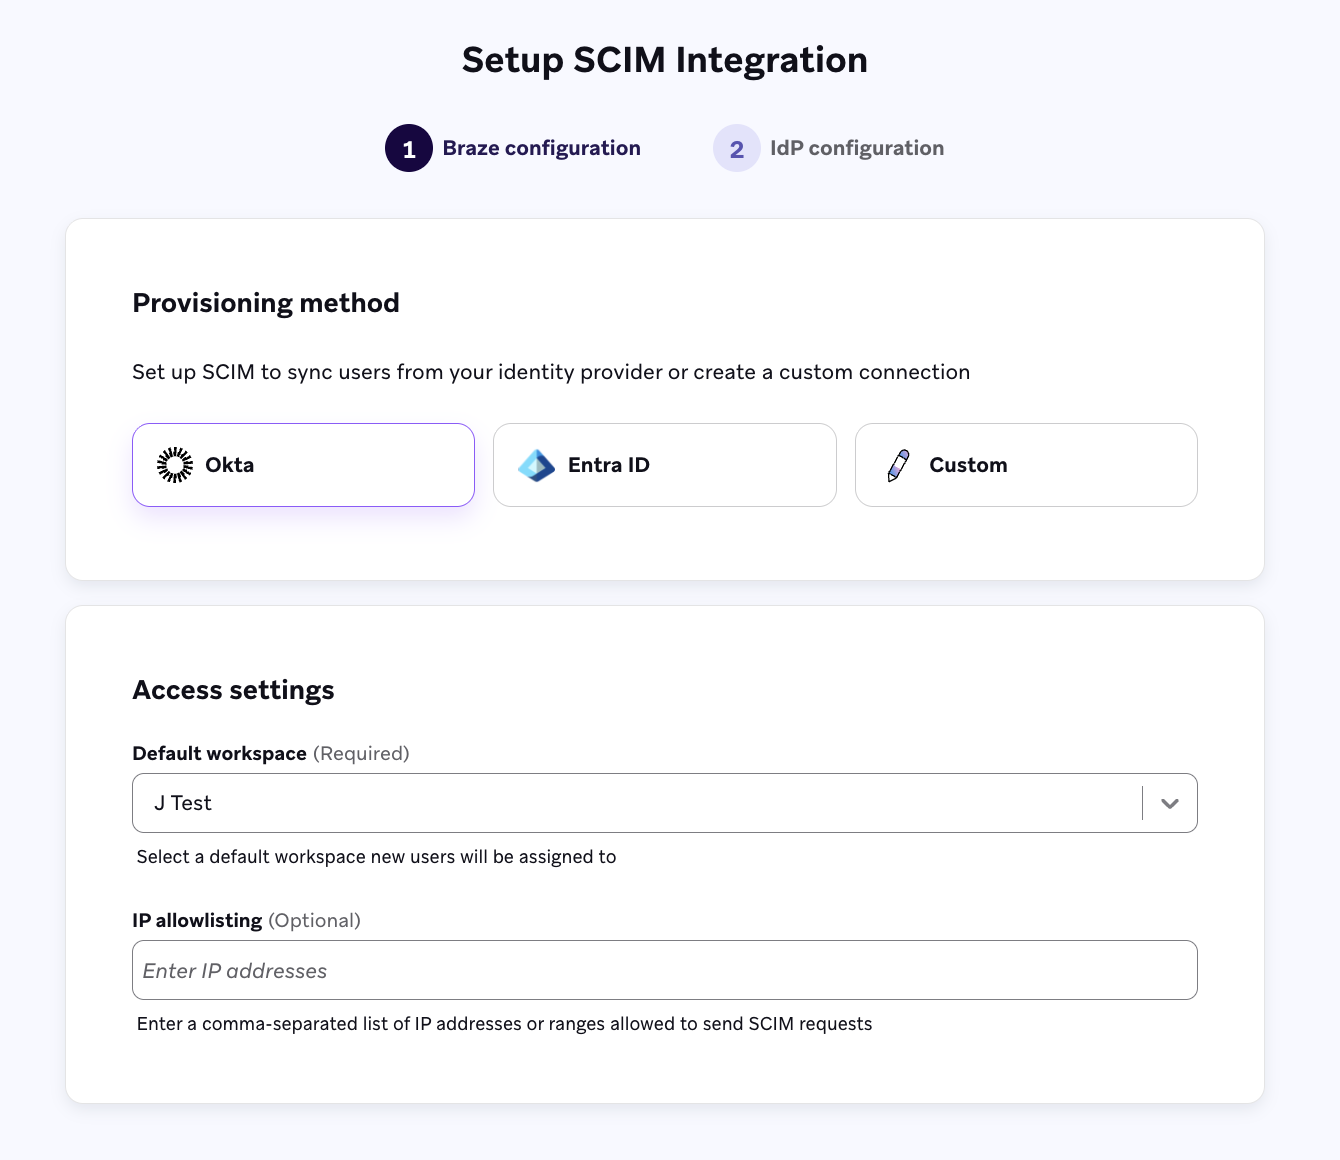
- Wählen Sie im Schritt Braze-Konfiguration eine Provisioning-Methode aus und geben Sie die Zugriffseinstellungen an.
- Folgen Sie im Schritt IdP-Konfiguration den Anweisungen auf der Plattform für Ihre ausgewählte Provisioning-Methode.
Verwenden Sie die Option Okta - Braze app, wenn Sie die Braze-App für SAML SSO in Okta eingerichtet haben. Wenn Sie eine angepasste App für SSO eingerichtet haben, folgen Sie den Anweisungen im Tab Okta - Custom app integration.
Die Okta-Integration erstellt und löscht Nutzer:innenkonten automatisch. Um Berechtigungen und Workspace-Zuweisungen festzulegen, verwenden Sie die SCIM-Gruppenrollen-Abbildung, um IdP-Gruppen angepassten Rollen zuzuordnen. Außerdem können Sie die angepassten SCIM-API-Endpunkte nicht verwenden, wenn Sie die Okta-Integration nutzen, da pro Unternehmen nur eine SCIM-Bridge eingerichtet werden kann.
Okta sendet beim Erstellen von Nutzer:innen keine Braze-Berechtigungen. Alle neuen Nutzer:innen erhalten den Standard-Berechtigungssatz in Ihrem Standard-Workspace. Um Nutzer:innen mehr Zugriff zu gewähren, verwenden Sie die SCIM-Gruppenrollen-Abbildung. Um Zugriff zu entziehen, bearbeiten Sie die jeweilige Nutzer:in in Braze. Okta überschreibt keine Berechtigungen, die Sie in Braze ändern.
Schritt 1: SCIM-Provisioning einrichten
Schritt 1.1: SCIM aktivieren
- Gehen Sie in Okta zu Applications > Applications und wählen Sie dann Create App Integration aus. Wählen Sie SAML 2.0 als Anmeldemethode aus.
- Geben Sie die folgenden Details ein (die Sie im Braze-Schritt IdP-Konfiguration finden), um eine angepasste App zu erstellen:
- App-Logo
- Single-Sign-on-URL
- Audience-URL (SP-Entity-ID)
- Wählen Sie Finish aus.
- Wählen Sie den Tab General aus.
- Wählen Sie im Bereich App Settings die Option Edit aus.
- Wählen Sie im Feld Provisioning die Option SCIM aus.
Schritt 1.2: Sichtbarkeit der Anwendung deaktivieren
- Aktivieren Sie im Feld Application visibility das Kontrollkästchen Do not display application icon to user. Dadurch wird verhindert, dass Nutzer:innen über die App, die ausschließlich für SCIM vorgesehen ist, auf SSO zugreifen.
- Wählen Sie Save aus.
Schritt 1.3: SCIM-Integration einrichten
- Wählen Sie den Tab Provisioning aus.
- Wählen Sie unter Settings > Integration > SCIM Connection die Option Edit aus und geben Sie die Feldwerte ein, die in der Tabelle auf der Seite SCIM-Provisioning einrichten angezeigt werden.
Schritt 1.4: API-Zugangsdaten testen
Wählen Sie Test API Credentials aus. Wenn die Integration erfolgreich ist, erscheint eine Bestätigungsmeldung und Sie können speichern.
Schritt 1.5: Provisioning für die App aktivieren
- Wählen Sie unter Provisioning > Settings > To App > Provisioning to App die Option Edit aus.
- Aktivieren Sie Folgendes:
- Create Users
- Update Users Attributes
- Deactivate Users
- Überprüfen und konfigurieren Sie den Bereich Attribute Mapping mit den Abbildungen, die in der Tabelle auf der Seite SCIM-Provisioning einrichten angezeigt werden.
Schritt 2: Nutzer:innen der App zuweisen
- Wählen Sie den Tab Assignment aus.
- Wählen Sie Assign und dann eine Option aus.
- Weisen Sie die App den Personen zu, die Zugriff auf Braze haben sollen.
- Wählen Sie Done aus, wenn Sie die Zuweisung abgeschlossen haben.
Verwenden Sie die Option Okta - Custom app integration, wenn Sie eine angepasste App für SSO eingerichtet haben. Wenn Sie die Braze-App für SAML SSO in Okta eingerichtet haben, folgen Sie den Anweisungen im Tab Okta - Braze app.
Die Okta-Integration erstellt und löscht Nutzer:innenkonten automatisch. Um Berechtigungen und Workspace-Zuweisungen festzulegen, verwenden Sie die SCIM-Gruppenrollen-Abbildung, um IdP-Gruppen angepassten Rollen zuzuordnen. Außerdem können Sie die angepassten SCIM-API-Endpunkte nicht verwenden, wenn Sie die Okta-Integration nutzen, da pro Unternehmen nur eine SCIM-Bridge eingerichtet werden kann.
Okta sendet beim Erstellen von Nutzer:innen keine Braze-Berechtigungen. Alle neuen Nutzer:innen erhalten den Standard-Berechtigungssatz in Ihrem Standard-Workspace. Um Nutzer:innen mehr Zugriff zu gewähren, verwenden Sie die SCIM-Gruppenrollen-Abbildung. Um Zugriff zu entziehen, bearbeiten Sie die jeweilige Nutzer:in in Braze. Okta überschreibt keine Berechtigungen, die Sie in Braze ändern.
Schritt 1: SCIM-Provisioning einrichten
Schritt 1.1: SCIM aktivieren
- Gehen Sie in Okta zu Ihrer Braze-App.
- Wählen Sie den Tab General aus.
- Wählen Sie im Bereich App Settings die Option Edit aus.
- Wählen Sie im Feld Provisioning die Option SCIM aus.
- Wählen Sie Save aus.
Schritt 1.2: SCIM-Integration einrichten
- Wählen Sie den Tab Provisioning aus.
- Wählen Sie unter Settings > Integration > SCIM Connection die Option Edit aus und geben Sie die Feldwerte ein, die in der Tabelle auf der Seite SCIM-Provisioning einrichten angezeigt werden.
- Testen Sie die API-Zugangsdaten, indem Sie Test API Credentials auswählen.
- Wählen Sie Save aus.
Schritt 1.3: Provisioning für die App aktivieren
- Wählen Sie unter Provisioning > Settings > To App > Provisioning to App die Option Edit aus.
- Aktivieren Sie Folgendes:
- Create Users
- Update Users Attributes
- Deactivate Users
- Überprüfen und konfigurieren Sie den Bereich Attribute Mapping mit den Abbildungen, die in der Tabelle auf der Seite SCIM-Provisioning einrichten angezeigt werden.
Schritt 2: Nutzer:innen der App zuweisen
- Wählen Sie den Tab Assignment aus.
- Wählen Sie Assign und dann eine Option aus.
- Weisen Sie die App den Personen zu, die Zugriff auf Braze haben sollen.
- Wählen Sie Done aus.
Die Entra ID-Integration erstellt und löscht Nutzer:innenkonten automatisch. Um Berechtigungen und Workspace-Zuweisungen festzulegen, verwenden Sie die SCIM-Gruppenrollen-Abbildung, um IdP-Gruppen angepassten Rollen zuzuordnen. Außerdem können Sie die angepassten SCIM-API-Endpunkte nicht verwenden, wenn Sie die Entra ID-Integration nutzen, da pro Unternehmen nur eine SCIM-Bridge eingerichtet werden kann.
Entra ID sendet beim Erstellen von Nutzer:innen keine Braze-Berechtigungen. Alle neuen Nutzer:innen erhalten den Standard-Berechtigungssatz in Ihrem Standard-Workspace. Um Nutzer:innen mehr Zugriff zu gewähren, verwenden Sie die SCIM-Gruppenrollen-Abbildung. Um Zugriff zu entziehen, bearbeiten Sie die jeweilige Nutzer:in in Braze. Entra ID überschreibt keine Berechtigungen, die Sie in Braze ändern.
Schritt 1: SCIM-Provisioning-App einrichten
Schritt 1.1: Beim Microsoft Entra Admin Center anmelden
Melden Sie sich bei Ihrem Microsoft Entra Admin Center an.
Schritt 1.2: SCIM-App erstellen und einrichten
- Gehen Sie im Navigationsmenü zu Entra ID > Enterprise apps.
- Wählen Sie New application aus.
- Wählen Sie Create your own application aus.
- Geben Sie im Panel einen Namen für Ihre App ein.
- Wählen Sie im Bereich What are you looking to do with your application? die Option Integrate application you don’t find in the gallery (Non-gallery) aus.
- Wählen Sie Create aus.
Schritt 1.3: SCIM-Integration einrichten
- Gehen Sie in Ihrer SCIM-Anwendung zum Bereich Manage > Provisioning.
- Wählen Sie Connect your application oder New configuration aus und geben Sie die Feldwerte ein, die in der Tabelle auf der Seite SCIM-Provisioning einrichten angezeigt werden.
Schritt 1.4: Provisioning für die App aktivieren
- Gehen Sie in Ihrer SCIM-Anwendung zum Bereich Manage > Attribute mapping (Preview).
- Wählen Sie Provision Microsoft Entra ID Users aus.
- Überprüfen und konfigurieren Sie den Bereich Attribute Mapping so, dass er mit den Attributen übereinstimmt, die in der Tabelle auf der Seite SCIM-Provisioning einrichten angezeigt werden.
- Schließen Sie die Seite Attribute Mapping.
Das Attribut userName muss exakt mit der E-Mail-Adresse der Nutzer:innen in Braze übereinstimmen, damit SCIM die Nutzer:innen korrekt identifizieren und verwalten kann. Nutzer:innen, die vor der Aktivierung von SCIM manuell in Braze bereitgestellt wurden, werden nicht automatisch in IdP-verwaltete Nutzer:innen umgewandelt, auch wenn sie der SCIM-Anwendung hinzugefügt werden. Ihre Provisioning-Methode bleibt manuell.
Schritt 2: Nutzer:innen der App zuweisen
- Gehen Sie zu Manage > Users and Groups.
- Wählen Sie Add user/group aus.
- Wählen Sie None Selected aus, um der App Nutzer:innen zuzuweisen.
- Wählen Sie den Button Select aus, um die Zuweisung zu bestätigen.
Schritt 1: SCIM-Einstellungen konfigurieren
- Standard-Workspace: Wählen Sie den Workspace aus, dem neue Nutzer:innen standardmäßig hinzugefügt werden sollen. Wenn Sie in Ihrer SCIM-API-Anfrage keinen Workspace angeben, weist Braze die Nutzer:innen diesem Workspace zu. Wenn Ihre Anfrage keine
permissionsenthält, erteilt Braze den Nutzer:innen in diesem Workspace die Standard-Berechtigungen. - Dienst-Herkunft: Geben Sie die Herkunftsdomain Ihrer SCIM-Anfragen ein. Braze verwendet diese im Header
X-Request-Origin, um zu überprüfen, woher Anfragen stammen. - IP-Allowlisting (optional): Sie können SCIM-Anfragen auf bestimmte IP-Adressen beschränken. Geben Sie eine kommagetrennte Liste oder einen Bereich zulässiger IP-Adressen ein. Anhand des Headers
X-Request-Originin jeder Anfrage wird die IP-Adresse der Anfrage mit der Allowlist abgeglichen.
Schritt 2: SCIM-Token generieren
Nachdem Sie die Pflichtfelder ausgefüllt haben, klicken Sie auf SCIM-Token generieren, um ein SCIM-Token zu generieren und Ihren SCIM-API-Endpunkt anzuzeigen. Kopieren Sie das SCIM-Token unbedingt, bevor Sie die Seite verlassen. Dieses Token wird nur einmal angezeigt.
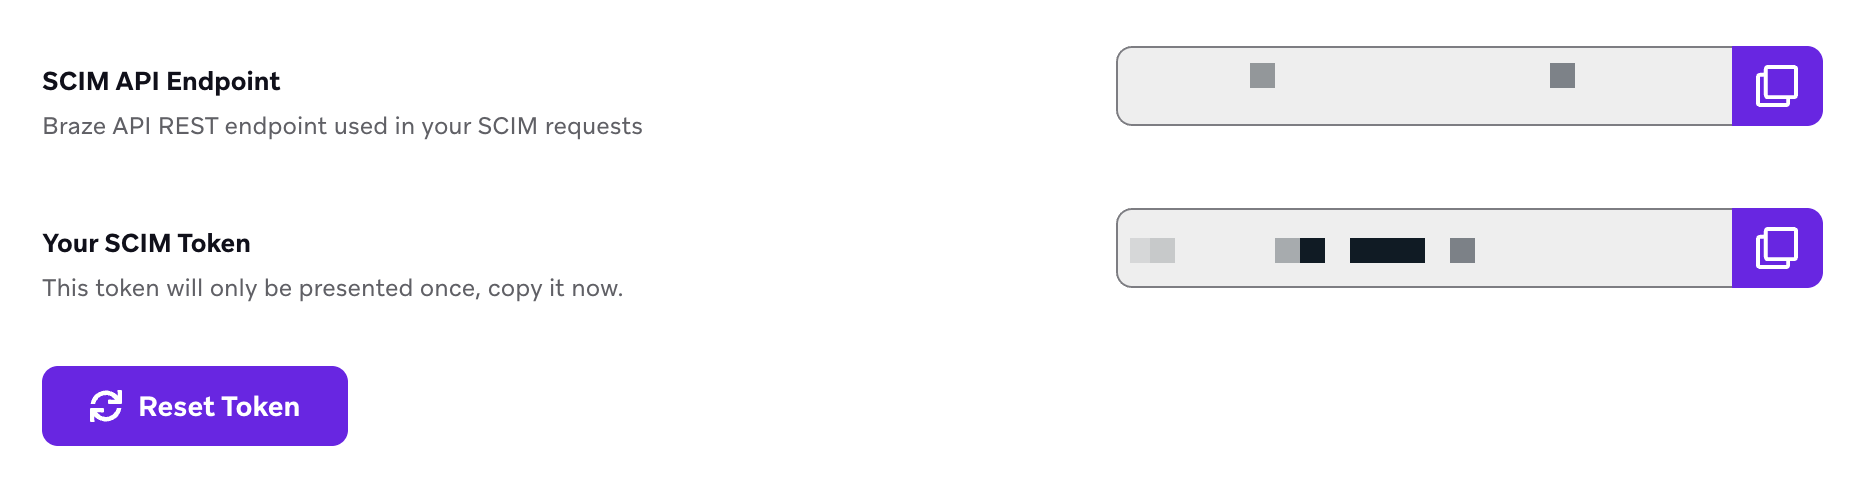
Braze erwartet, dass alle SCIM-Anfragen das SCIM-API-Bearer-Token in einem HTTP-Header Authorization enthalten.
Standardberechtigungen für neue Nutzer:innen
Wenn SCIM über die Okta- oder Entra-ID-Integration Nutzer:innen ohne Berechtigungsliste anlegt, erhalten diese Nutzer:innen von Braze einen Standardsatz schreibgeschützter Berechtigungen für Ihren Standard-Workspace. Das gilt auch für angepasste SCIM-API-Anfragen, die permissions nicht enthalten.
Der Standardsatz enthält keine Berechtigung zum Erstellen, Bearbeiten, Archivieren, Löschen, Exportieren oder Versenden. Um Nutzer:innen mehr Zugriff zu gewähren, verwenden Sie die SCIM-Gruppenrollen-Abbildung oder bearbeiten Sie die Nutzer:innen in Braze.
| Produktbereich | Berechtigungen |
|---|---|
| Messaging | Campaigns anzeigen, Canvases anzeigen, Canvas-Templates anzeigen, Feature-Flags anzeigen, Platzierungen anzeigen, Einstellungen zur Nachrichtenpriorisierung anzeigen, Frequency-Capping-Regeln anzeigen, Messaging-Rate-Limits anzeigen, Globale Kontrollgruppe anzeigen, Einstellungen für Ruhezeiten anzeigen, Dashboard-Berichte anzeigen |
| Inhalt | Content Blocks anzeigen, E-Mail-Templates anzeigen, E-Mail-Link-Templates anzeigen, IAM-Templates anzeigen, Webhook-Templates anzeigen, Assets der Medienbibliothek anzeigen, Präferenzzentren anzeigen, Aktionscodes anzeigen, Standorte anzeigen, Lokalisierungseinstellungen anzeigen |
| Zielgruppe und Daten | Segments anzeigen, Angepasste Attribute anzeigen, Angepasste Events anzeigen, Kataloge anzeigen, Datensätze zu Nutzerzusammenführungen anzeigen, Einstellungen für Audience Sync anzeigen |
| Kanaleinstellungen | E-Mail-Einstellungen anzeigen, Push-Einstellungen anzeigen, WhatsApp-Einstellungen anzeigen, WhatsApp-Katalog anzeigen, WhatsApp Flows anzeigen, WhatsApp-Nachrichten-Templates von Meta anzeigen |
| Decisioning Studio | Decisioning Studio Agent anzeigen, Decisioning Studio Zielgruppe anzeigen, Decisioning Studio Action Banks anzeigen, Konversions-Event anzeigen, Decisioning Studio Guardrails anzeigen, Decisioning Studio Timing anzeigen |