데이터 웨어하우스 스토리지 통합
이 페이지에서는 Braze 클라우드 데이터 수집(CDI)을 사용하여 관련 데이터를 Snowflake, Redshift, BigQuery 및 Databricks 통합과 동기화하는 방법을 설명합니다.
데이터 웨어하우스 통합 설정
Cloud Data Ingestion 통합을 사용하려면 Braze 측과 데이터 웨어하우스 인스턴스에서 몇 가지 설정이 필요합니다. 다음 단계에 따라 통합을 설정하세요.
- Snowflake 인스턴스에서 Braze에 동기화할 테이블 또는 뷰를 설정합니다.
- Braze 대시보드에서 새로운 Snowflake 소스를 생성합니다.
- Braze 대시보드에서 제공하는 공개 키를 검색하고 인증을 위해 Snowflake 사용자에 추가합니다.
- Braze 대시보드에서 동기화를 생성하고 통합을 테스트한 후 동기화를 시작합니다.
Snowflake 빠른 시작 가이드에서는 Snowflake Streams와 CDI를 사용하여 Braze로 데이터를 동기화하는 자동화 파이프라인을 만드는 데 필요한 샘플 코드와 단계를 안내합니다.
- Braze가 동기화하려는 Redshift 테이블에 접근할 수 있도록 허용합니다. Braze는 인터넷을 통해 Redshift에 연결합니다.
- Redshift 인스턴스에서 Braze에 동기화할 테이블 또는 뷰를 설정합니다.
- Braze 대시보드에서 새로운 소스와 동기화를 생성합니다.
- 통합을 테스트하고 동기화를 시작합니다.
동기화당 처리되는 행 수는 웨어하우스 성능, 네트워크 지연 시간, 동기화 쿼리에 일치하는 새 데이터 양에 따라 달라집니다. 대시보드의 통합 동기화 기록을 사용하여 최근 실행의 소요 시간과 행 수를 확인할 수 있습니다.
- Braze가 Workload Identity Federation 또는 서비스 계정 키를 통해 접근할 수 있는 서비스 계정을 생성하고, 동기화할 데이터가 포함된 BigQuery 프로젝트 및 데이터셋에 대한 접근 권한을 허용합니다.
- BigQuery 계정에서 Braze에 동기화할 테이블 또는 뷰를 설정합니다.
- Braze 대시보드에서 새로운 소스와 동기화를 생성합니다.
- 통합을 테스트하고 동기화를 시작합니다.
- OAuth 머신 투 머신(M2M) 인증을 위한 서비스 주체 또는 개인 액세스 토큰을 생성하고, 동기화할 데이터가 포함된 Databricks 카탈로그 및 스키마에 대한 접근 권한을 허용합니다.
- Databricks 계정에서 Braze에 동기화할 테이블 또는 뷰를 설정합니다.
- Braze 대시보드에서 새로운 소스와 동기화를 생성합니다.
- 통합을 테스트하고 동기화를 시작합니다.
Braze가 Classic 및 Pro SQL 인스턴스에 연결할 때 2~5분의 워밍업 시간이 있을 수 있으며, 이로 인해 연결 설정 및 테스트와 예약된 동기화 시작 시 지연이 발생할 수 있습니다. 서버리스 SQL 인스턴스를 사용하면 워밍업 시간이 최소화되고 쿼리 처리량이 향상되지만, 통합 비용이 약간 증가할 수 있습니다.
- 서비스 주체를 생성하고 Fabric API에 대한 접근 권한을 부여합니다.
- 공유 워크스페이스를 설정하고 서비스 주체에 접근 권한을 부여합니다.
- 공유 Fabric 워크스페이스에서 Braze에 동기화할 테이블 또는 뷰를 설정합니다.
- Braze 대시보드에서 새로운 소스와 동기화를 생성합니다.
- 통합을 테스트하고 동기화를 시작합니다.
1단계: 테이블 또는 뷰 설정
이 섹션의 단계에서는 PAYLOAD 열이 있는 테이블을 생성합니다. 데이터 정의 단계에서 Visual로 열을 매핑하거나 SQL로 쿼리를 작성할 계획이라면, 기존 테이블이나 뷰를 대신 사용할 수 있습니다. 해당 웨어하우스의 테이블 생성 단계를 건너뛰고, 동기화할 테이블 또는 뷰에 대한 읽기 접근 권한을 Braze에 부여하세요. 옵션 비교는 데이터 정의 옵션 선택을 참조하세요.
PAYLOAD 열을 사용하는 경우, 소스 테이블 또는 뷰에는 다음 섹션의 탭에 나열되지 않은 열(예: 감사 또는 해싱 열)이 포함될 수 있습니다. Braze는 해당 탭에 설명된 열만 읽으며, 다른 열은 Cloud Data Ingestion 동기화 중에 사용되지 않습니다.
1.1단계: 테이블 설정
CREATE DATABASE BRAZE_CLOUD_PRODUCTION;
CREATE SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION;
CREATE OR REPLACE TABLE BRAZE_CLOUD_PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC (
UPDATED_AT TIMESTAMP_NTZ(9) NOT NULL DEFAULT SYSDATE(),
--at least one of external_id, alias_name and alias_label, email, phone, or braze_id is required
EXTERNAL_ID VARCHAR(16777216),
--if using user alias, both alias_name and alias_label are required
ALIAS_LABEL VARCHAR(16777216),
ALIAS_NAME VARCHAR(16777216),
--braze_id can only be used to update existing users created through the Braze SDK
BRAZE_ID VARCHAR(16777216),
--If you include both email and phone, email is used as the primary identifier
EMAIL VARCHAR(16777216),
PHONE VARCHAR(16777216),
PAYLOAD VARCHAR(16777216) NOT NULL
);
데이터베이스, 스키마, 테이블 이름은 원하는 대로 지정할 수 있지만, 열 이름은 위의 정의와 일치해야 합니다.
UPDATED_AT- 이 행이 테이블에서 업데이트되거나 추가된 시간입니다. Braze는UPDATED_AT이 마지막 동기화 값보다 이후인 행을 동기화합니다. 새 행이 동일한 타임스탬프를 공유하는 경우 정확한 경계 타임스탬프의 행이 재동기화될 수 있습니다.- 사용자 식별자 열 - 테이블에는 하나 이상의 사용자 식별자 열이 포함될 수 있습니다. 각 행에는 하나의 식별자만 포함해야 합니다(
external_id,alias_name과alias_label의 조합,braze_id,email또는phone중 하나). 소스 테이블에는 1개, 2개, 3개, 4개 또는 5개 식별자 유형 모두에 대한 열이 있을 수 있습니다.EXTERNAL_ID- 업데이트할 사용자를 식별합니다. Braze에서 사용되는external_id값과 일치해야 합니다.ALIAS_NAME및ALIAS_LABEL- 이 두 열은 사용자 별칭 객체를 생성합니다.alias_name은 고유 식별자여야 하며,alias_label은 별칭 유형을 지정합니다. 사용자는 서로 다른 레이블을 가진 여러 별칭을 가질 수 있지만,alias_label당 하나의alias_name만 가질 수 있습니다.BRAZE_ID- Braze 사용자 식별자입니다. Braze SDK에 의해 생성되며, Cloud Data Ingestion을 통해 Braze ID로 새 사용자를 생성할 수 없습니다. 새 사용자를 생성하려면 외부 사용자 ID 또는 사용자 별칭을 지정하세요.EMAIL- 사용자의 이메일 주소입니다. 동일한 이메일 주소를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다. 이메일과 전화번호를 모두 포함하면 이메일이 기본 식별자로 사용됩니다.PHONE- 사용자의 전화번호입니다. 동일한 전화번호를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다.
PAYLOAD- Braze에서 사용자에 동기화할 필드의 JSON 문자열입니다.
1.2단계: 역할 및 데이터베이스 권한 설정
CREATE ROLE BRAZE_INGESTION_ROLE;
GRANT USAGE ON DATABASE BRAZE_CLOUD_PRODUCTION TO ROLE BRAZE_INGESTION_ROLE;
GRANT USAGE ON SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION TO ROLE BRAZE_INGESTION_ROLE;
GRANT SELECT ON TABLE BRAZE_CLOUD_PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC TO ROLE BRAZE_INGESTION_ROLE;
필요에 따라 이름을 업데이트하되, 권한은 위의 예시와 일치해야 합니다.
1.3단계: 웨어하우스 설정 및 Braze 역할에 접근 권한 부여
CREATE WAREHOUSE BRAZE_INGESTION_WAREHOUSE;
GRANT USAGE ON WAREHOUSE BRAZE_INGESTION_WAREHOUSE TO ROLE BRAZE_INGESTION_ROLE;
웨어하우스에 자동 재개 플래그가 켜져 있어야 합니다. 그렇지 않은 경우 Braze가 쿼리 실행 시 웨어하우스를 켤 수 있도록 추가 OPERATE 권한을 부여하세요.
1.4단계: 사용자 설정
CREATE USER BRAZE_INGESTION_USER;
GRANT ROLE BRAZE_INGESTION_ROLE TO USER BRAZE_INGESTION_USER;
이 단계를 완료한 후, Braze와 연결 정보를 공유하여 사용자에 추가할 공개 키를 받습니다.
서로 다른 워크스페이스를 동일한 Snowflake 계정에 연결할 때는 통합을 생성하는 각 Braze 워크스페이스에 대해 고유한 사용자를 만들어야 합니다. 워크스페이스 내에서는 통합 간에 동일한 사용자를 재사용할 수 있지만, 동일한 Snowflake 계정의 사용자가 워크스페이스 간에 중복되면 통합 생성이 실패합니다.
1.5단계: Snowflake 네트워크 정책에서 Braze IP 허용(선택 사항)
Snowflake 계정 구성에 따라 Snowflake 네트워크 정책에서 다음 IP 주소를 허용해야 할 수 있습니다. 이를 활성화하는 방법에 대한 자세한 내용은 네트워크 정책 수정에 관한 Snowflake 설명서를 참조하세요.
인스턴스 US-01, US-02, US-03, US-04, US-05, US-06, US-07의 경우, 관련 IP 주소는 다음과 같습니다.
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
인스턴스 US-08의 경우, 관련 IP 주소는 다음과 같습니다.
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
인스턴스 US-10의 경우, 관련 IP 주소는 다음과 같습니다.
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
인스턴스 EU-01 및 EU-02의 경우, 관련 IP 주소는 다음과 같습니다.
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
인스턴스 AU-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
인스턴스 ID-01의 경우, 관련 IP 주소는 다음과 같습니다.
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
인스턴스 JP-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
인스턴스 KR-01의 경우, 관련 IP 주소는 다음과 같습니다.
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
1.1단계: 테이블 설정
필요에 따라 소스 테이블을 저장할 새 데이터베이스 및 스키마를 설정합니다.
CREATE DATABASE BRAZE_CLOUD_PRODUCTION;
CREATE SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION;
CDI 통합에 사용할 테이블(또는 뷰)을 생성합니다.
CREATE TABLE BRAZE_CLOUD_PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC (
updated_at timestamptz default sysdate,
--at least one of external_id, alias_name and alias_label, or braze_id is required
external_id varchar,
--if using user alias, both alias_name and alias_label are required
alias_label varchar,
alias_name varchar,
--braze_id can only be used to update existing users created through the Braze SDK
braze_id varchar,
--If you include both email and phone, email is used as the primary identifier
email varchar,
phone varchar,
payload varchar(max)
)
데이터베이스, 스키마, 테이블 이름은 원하는 대로 지정할 수 있지만, 열 이름은 위의 정의와 일치해야 합니다.
UPDATED_AT- 이 행이 테이블에서 업데이트되거나 추가된 시간입니다. Braze는UPDATED_AT이 마지막 동기화 값보다 이후인 행을 동기화합니다. 새 행이 동일한 타임스탬프를 공유하는 경우 정확한 경계 타임스탬프의 행이 재동기화될 수 있습니다.- 사용자 식별자 열 - 테이블에는 하나 이상의 사용자 식별자 열이 포함될 수 있습니다. 각 행에는 하나의 식별자만 포함해야 합니다(
external_id,alias_name과alias_label의 조합,braze_id,email또는phone중 하나). 소스 테이블에는 1개, 2개, 3개, 4개 또는 5개 식별자 유형 모두에 대한 열이 있을 수 있습니다.EXTERNAL_ID- 업데이트할 사용자를 식별합니다. Braze에서 사용되는external_id값과 일치해야 합니다.ALIAS_NAME및ALIAS_LABEL- 이 두 열은 사용자 별칭 객체를 생성합니다.alias_name은 고유 식별자여야 하며,alias_label은 별칭 유형을 지정합니다. 사용자는 서로 다른 레이블을 가진 여러 별칭을 가질 수 있지만,alias_label당 하나의alias_name만 가질 수 있습니다.BRAZE_ID- Braze 사용자 식별자입니다. Braze SDK에 의해 생성되며, Cloud Data Ingestion을 통해 Braze ID로 새 사용자를 생성할 수 없습니다. 새 사용자를 생성하려면 외부 사용자 ID 또는 사용자 별칭을 지정하세요.EMAIL- 사용자의 이메일 주소입니다. 동일한 이메일 주소를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다. 이메일과 전화번호를 모두 포함하면 이메일이 기본 식별자로 사용됩니다.PHONE- 사용자의 전화번호입니다. 동일한 전화번호를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다.
PAYLOAD- Braze에서 사용자에 동기화할 필드의 JSON 문자열입니다.
1.2단계: 사용자 생성 및 권한 부여
CREATE USER braze_user PASSWORD '{password}';
GRANT USAGE ON SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION to braze_user;
GRANT SELECT ON TABLE USERS_ATTRIBUTES_SYNC TO braze_user;
이는 이 사용자에 필요한 최소 권한입니다. 여러 CDI 통합을 생성하는 경우 스키마에 대한 권한을 부여하거나 그룹을 사용하여 권한을 관리할 수 있습니다.
1.3단계: Braze IP 접근 허용
방화벽 또는 기타 네트워크 정책이 있는 경우 Redshift 인스턴스에 대한 Braze 네트워크 접근 권한을 부여해야 합니다. Redshift URL 엔드포인트의 예시는 “example-cluster.ap-northeast-2.redshift.amazonaws.com”입니다.
알아두어야 할 중요 사항:
- Braze가 Redshift의 데이터에 접근할 수 있도록 보안 그룹을 변경해야 할 수도 있습니다.
- 표에 나열된 IP와 Redshift 클러스터 쿼리에 사용되는 포트(기본값 5439)에서 인바운드 트래픽을 명시적으로 허용해야 합니다. 인바운드 규칙이 “모두 허용”으로 설정되어 있더라도 이 포트에서 Redshift TCP 연결을 명시적으로 허용해야 합니다.
- Redshift 클러스터의 엔드포인트는 Braze가 클러스터에 연결할 수 있도록 공개적으로 접근 가능해야 합니다.
- Redshift 클러스터를 공개적으로 접근 가능하게 설정하지 않으려면 VPC와 EC2 인스턴스를 설정하여 SSH 터널을 통해 Redshift 데이터에 접근할 수 있습니다. 자세한 내용은 AWS 지식 센터 게시물을 참조하세요.
Braze 대시보드 리전에 해당하는 다음 IP에서의 접근을 허용하세요.
인스턴스 US-01, US-02, US-03, US-04, US-05, US-06, US-07의 경우, 관련 IP 주소는 다음과 같습니다.
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
인스턴스 US-08의 경우, 관련 IP 주소는 다음과 같습니다.
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
인스턴스 US-10의 경우, 관련 IP 주소는 다음과 같습니다.
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
인스턴스 EU-01 및 EU-02의 경우, 관련 IP 주소는 다음과 같습니다.
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
인스턴스 AU-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
인스턴스 ID-01의 경우, 관련 IP 주소는 다음과 같습니다.
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
인스턴스 JP-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
인스턴스 KR-01의 경우, 관련 IP 주소는 다음과 같습니다.
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
1.1단계: 테이블 설정
필요에 따라 소스 테이블을 저장할 새 프로젝트 또는 데이터셋을 설정합니다.
CREATE SCHEMA BRAZE-CLOUD-PRODUCTION.INGESTION;
다음 필드를 사용하여 CDI 통합에 사용할 테이블을 하나 이상 생성합니다.
CREATE TABLE `BRAZE-CLOUD-PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC`
(
updated_at TIMESTAMP DEFAULT current_timestamp,
--At least one of external_id, alias_name and alias_label, or braze_id is required
external_id STRING,
--If using user alias, both alias_name and alias_label are required
alias_name STRING,
alias_label STRING,
--braze_id can only be used to update existing users created through the Braze SDK
braze_id STRING,
--If you include both email and phone, email is used as the primary identifier
email STRING,
phone STRING,
payload JSON
);
| 필드 이름 | 유형 | 모드 |
|---|---|---|
UPDATED_AT |
TIMESTAMP | REQUIRED |
PAYLOAD |
JSON | REQUIRED |
EXTERNAL_ID |
STRING | NULLABLE |
ALIAS_NAME |
STRING | NULLABLE |
ALIAS_LABEL |
STRING | NULLABLE |
BRAZE_ID |
STRING | NULLABLE |
EMAIL |
STRING | NULLABLE |
PHONE |
STRING | NULLABLE |
프로젝트, 데이터셋, 테이블 이름은 원하는 대로 지정할 수 있지만, 열 이름은 위의 정의와 일치해야 합니다.
UPDATED_AT- 이 행이 테이블에서 업데이트되거나 추가된 시간입니다. Braze는UPDATED_AT이 마지막 동기화 값보다 이후인 행을 동기화합니다. 새 행이 동일한 타임스탬프를 공유하는 경우 정확한 경계 타임스탬프의 행이 재동기화될 수 있습니다.- 사용자 식별자 열 - 테이블에는 하나 이상의 사용자 식별자 열이 포함될 수 있습니다. 각 행에는 하나의 식별자만 포함해야 합니다(
external_id,alias_name과alias_label의 조합,braze_id,email또는phone중 하나). 소스 테이블에는 1개, 2개, 3개, 4개 또는 5개 식별자 유형 모두에 대한 열이 있을 수 있습니다.EXTERNAL_ID- 업데이트할 사용자를 식별합니다. Braze에서 사용되는external_id값과 일치해야 합니다.ALIAS_NAME및ALIAS_LABEL- 이 두 열은 사용자 별칭 객체를 생성합니다.alias_name은 고유 식별자여야 하며,alias_label은 별칭 유형을 지정합니다. 사용자는 서로 다른 레이블을 가진 여러 별칭을 가질 수 있지만,alias_label당 하나의alias_name만 가질 수 있습니다.BRAZE_ID- Braze 사용자 식별자입니다. Braze SDK에 의해 생성되며, Cloud Data Ingestion을 통해 Braze ID로 새 사용자를 생성할 수 없습니다. 새 사용자를 생성하려면 외부 사용자 ID 또는 사용자 별칭을 지정하세요.EMAIL- 사용자의 이메일 주소입니다. 동일한 이메일 주소를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다. 이메일과 전화번호를 모두 포함하면 이메일이 기본 식별자로 사용됩니다.PHONE- 사용자의 전화번호입니다. 동일한 전화번호를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다.
PAYLOAD- Braze에서 사용자에 동기화할 필드의 JSON 문자열입니다.
BigQuery 파티셔닝
CDI는 BigQuery의 파티션을 지원합니다. UPDATED_AT의 함수(예: 데이터셋의 크기에 따라 일, 주 또는 시간 단위)로 파티셔닝하면 BigQuery가 스캔해야 하는 데이터를 정리할 수 있습니다. 이를 통해 매우 큰 테이블에서 성능과 효율성이 향상됩니다.
다른 필드로는 파티셔닝하지 마세요. 특정 데이터에 가장 적합한 설정을 찾기 위해 다양한 구성을 테스트하세요.
모든 CDI 쿼리는 UPDATED_AT으로 필터링하지만, 이 동작은 변경될 수 있습니다. 쿼리에 이 절을 포함하지 않아도 되도록 테이블 스키마를 설계하세요.
자세한 내용은 BigQuery 파티셔닝 문서를 참조하세요.
1.2단계: Braze용 자격 증명 생성
Braze가 테이블에서 연결하고 데이터를 읽을 수 있도록 GCP에서 서비스 계정을 생성합니다. 서비스 계정에는 다음 권한이 있어야 합니다.
- BigQuery Connection User: Braze가 연결할 수 있게 합니다.
- BigQuery User: Braze가 쿼리를 실행하고 데이터셋 메타데이터를 읽고 테이블을 나열할 수 있도록 합니다.
- BigQuery Data Viewer: Braze가 데이터셋과 그 내용을 볼 수 있도록 합니다.
- BigQuery Job User: Braze가 작업을 실행할 수 있도록 합니다.
Braze는 다음 인증 방법 중 하나를 사용하여 서비스 계정에 접근할 수 있습니다.
- Workload Identity Federation: Braze가 수명이 짧은 ID로 서비스 계정을 가장하므로 키를 생성하거나 업로드할 필요가 없습니다.
- 서비스 계정 키: 서비스 계정의 JSON 키를 Braze에 업로드합니다.
기존 서비스 계정 키 자격 증명은 계속 사용할 수 있으며, 마이그레이션할 필요가 없습니다. 하나의 Workload Identity Federation 자격 증명으로 BigQuery와 Google Cloud Storage 소스 모두를 사용할 수 있습니다.
워크로드 ID 풀, 공급자, 서비스 계정을 설정하고 Braze 주체를 서비스 계정에 바인딩합니다. 단계는 Workload Identity Federation을 위한 Google Cloud 구성을 참조하세요. Google Cloud Storage 소스에 대해 이미 Workload Identity Federation을 설정한 경우 반복할 필요가 없습니다. 기존 서비스 계정에 이 단계에 나열된 권한을 부여하세요.
서비스 계정을 생성하고 권한을 부여한 후 JSON 키를 생성합니다. 자세한 내용은 서비스 계정 키 생성 및 삭제를 참조하세요. 이 키를 이후 단계에서 Braze 대시보드에 업로드합니다.
1.3단계: Braze IP 접근 허용
네트워크 정책이 있는 경우 BigQuery 인스턴스에 대한 Braze 네트워크 접근 권한을 부여해야 합니다. Braze 대시보드 리전에 해당하는 다음 IP에서의 접근을 허용하세요.
인스턴스 US-01, US-02, US-03, US-04, US-05, US-06, US-07의 경우, 관련 IP 주소는 다음과 같습니다.
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
인스턴스 US-08의 경우, 관련 IP 주소는 다음과 같습니다.
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
인스턴스 US-10의 경우, 관련 IP 주소는 다음과 같습니다.
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
인스턴스 EU-01 및 EU-02의 경우, 관련 IP 주소는 다음과 같습니다.
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
인스턴스 AU-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
인스턴스 ID-01의 경우, 관련 IP 주소는 다음과 같습니다.
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
인스턴스 JP-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
인스턴스 KR-01의 경우, 관련 IP 주소는 다음과 같습니다.
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
1.1단계: 테이블 설정
필요에 따라 소스 테이블을 저장할 새 카탈로그 또는 스키마를 설정합니다.
CREATE SCHEMA BRAZE-CLOUD-PRODUCTION.INGESTION;
다음 필드를 사용하여 CDI 통합에 사용할 테이블을 하나 이상 생성합니다.
CREATE TABLE `BRAZE-CLOUD-PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC`
(
updated_at TIMESTAMP DEFAULT current_timestamp(),
--At least one of external_id, alias_name and alias_label, or braze_id is required
external_id STRING,
--If using user alias, both alias_name and alias_label are required
alias_name STRING,
alias_label STRING,
--braze_id can only be used to update existing users created through the Braze SDK
braze_id STRING,
--If you include both email and phone, email is used as the primary identifier
email STRING,
phone STRING,
payload STRING, STRUCT, or MAP
);
| 필드 이름 | 유형 | 모드 |
|---|---|---|
UPDATED_AT |
TIMESTAMP | REQUIRED |
PAYLOAD |
STRING, STRUCT, or MAP | REQUIRED |
EXTERNAL_ID |
STRING | NULLABLE |
ALIAS_NAME |
STRING | NULLABLE |
ALIAS_LABEL |
STRING | NULLABLE |
BRAZE_ID |
STRING | NULLABLE |
EMAIL |
STRING | NULLABLE |
PHONE |
STRING | NULLABLE |
스키마와 테이블 이름은 원하는 대로 지정할 수 있지만, 열 이름은 위의 정의와 일치해야 합니다.
UPDATED_AT- 이 행이 테이블에서 업데이트되거나 추가된 시간입니다. Braze는UPDATED_AT이 마지막 동기화 값보다 이후인 행을 동기화합니다. 새 행이 동일한 타임스탬프를 공유하는 경우 정확한 경계 타임스탬프의 행이 재동기화될 수 있습니다.- 사용자 식별자 열 - 테이블에는 하나 이상의 사용자 식별자 열이 포함될 수 있습니다. 각 행에는 하나의 식별자만 포함해야 합니다(
external_id,alias_name과alias_label의 조합,braze_id,email또는phone중 하나). 소스 테이블에는 1개, 2개, 3개, 4개 또는 5개 식별자 유형 모두에 대한 열이 있을 수 있습니다.EXTERNAL_ID- 업데이트할 사용자를 식별합니다. Braze에서 사용되는external_id값과 일치해야 합니다.ALIAS_NAME및ALIAS_LABEL- 이 두 열은 사용자 별칭 객체를 생성합니다.alias_name은 고유 식별자여야 하며,alias_label은 별칭 유형을 지정합니다. 사용자는 서로 다른 레이블을 가진 여러 별칭을 가질 수 있지만,alias_label당 하나의alias_name만 가질 수 있습니다.BRAZE_ID- Braze 사용자 식별자입니다. Braze SDK에 의해 생성되며, Cloud Data Ingestion을 통해 Braze ID로 새 사용자를 생성할 수 없습니다. 새 사용자를 생성하려면 외부 사용자 ID 또는 사용자 별칭을 지정하세요.EMAIL- 사용자의 이메일 주소입니다. 동일한 이메일 주소를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다. 이메일과 전화번호를 모두 포함하면 이메일이 기본 식별자로 사용됩니다.PHONE- 사용자의 전화번호입니다. 동일한 전화번호를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다.
PAYLOAD- Braze에서 사용자에 동기화할 필드의 문자열 또는 구조체입니다.
1.2단계: Braze용 자격 증명 생성
Braze는 다음 인증 방법 중 하나를 사용하여 Databricks에 연결할 수 있습니다.
- OAuth M2M(권장): Braze가 클라이언트 ID와 클라이언트 시크릿을 사용하여 Databricks 서비스 주체로 인증합니다. Databricks는 Cloud Data Ingestion과 같은 무인 연결에 OAuth M2M 인증을 권장합니다.
- 개인 액세스 토큰: Braze가 Databricks 워크스페이스에서 생성된 토큰으로 인증합니다.
기존 개인 액세스 토큰 자격 증명은 계속 사용할 수 있으며, 마이그레이션할 필요가 없습니다. 그러나 개인 액세스 토큰은 워크스페이스 관리자가 설정한 일정에 따라 만료되는 경우가 많으며, 토큰이 만료되면 동기화가 중단됩니다. 기존 소스를 OAuth M2M으로 전환하려면 OAuth M2M 자격 증명을 생성하고 소스를 편집할 때 해당 자격 증명을 선택하세요.
Braze는 OAuth M2M 인증을 사용하는 서비스 주체를 통해 Databricks 워크스페이스에 연결합니다. Braze가 사용할 새 서비스 주체를 생성하고 SQL 웨어하우스 및 소스 테이블에 대한 접근 권한을 부여하세요. Braze가 연결하려면 다음 세부 정보가 필요합니다.
- 서비스 주체의 클라이언트 ID(애플리케이션 ID라고도 함)
- Braze 인증을 위한 클라이언트 시크릿
서비스 주체 생성
- Databricks 워크스페이스의 상단 바에서 사용자 이름을 선택한 다음 Settings를 선택합니다.
- Identity and access로 이동한 다음 Service principals 옆의 Manage를 선택합니다.
- Add service principal > Add new를 선택합니다.
- “Braze CDI”와 같이 서비스 주체를 식별하는 데 도움이 되는 이름을 입력한 다음 Add를 선택합니다.
- 생성한 서비스 주체를 선택합니다. Configurations 탭에서 Databricks SQL access가 선택되어 있는지 확인합니다.
클라이언트 시크릿 생성
- 서비스 주체 페이지에서 Secrets 탭을 선택한 다음 Generate secret을 선택합니다.
- 시크릿의 수명(일 단위)을 입력합니다. Databricks에서는 최대 730일의 수명을 허용합니다.
- Generate를 선택합니다.
- Secret 및 Client ID 값을 복사한 다음 Done을 선택합니다.
자격 증명 생성 단계에서 Braze 대시보드에 입력해야 할 때까지 클라이언트 ID와 시크릿을 안전한 곳에 보관하세요. Databricks는 시크릿을 한 번만 표시합니다.
Databricks는 서비스 주체 시크릿에 무제한 수명을 허용하지 않습니다. Braze로의 데이터 흐름을 유지하려면 시크릿이 만료되기 전에 교체해야 합니다. 단계는 클라이언트 시크릿 업데이트를 참조하세요.
SQL 웨어하우스에 대한 접근 권한 부여
Braze는 SQL 웨어하우스에서 쿼리를 실행할 수 있는 권한이 필요하지만 워크스페이스 관리자 접근은 필요하지 않습니다.
- 사이드바에서 SQL Warehouses를 선택한 다음 Braze가 사용할 웨어하우스를 선택합니다.
- Permissions를 선택합니다.
- 생성한 서비스 주체를 검색하고 선택합니다.
- 권한 드롭다운에서 Can use를 선택한 다음 Add를 선택합니다.
소스 테이블에 대한 접근 권한 부여
서비스 주체에 1.1단계에서 설정한 카탈로그, 스키마, 테이블에 대한 읽기 접근 권한을 부여합니다. 피부여자로 서비스 주체의 애플리케이션 ID(클라이언트 ID와 동일한 값)를 사용합니다.
GRANT USE CATALOG ON CATALOG `BRAZE-CLOUD-PRODUCTION` TO `APPLICATION_ID`;
GRANT USE SCHEMA ON SCHEMA `BRAZE-CLOUD-PRODUCTION`.INGESTION TO `APPLICATION_ID`;
GRANT SELECT ON TABLE `BRAZE-CLOUD-PRODUCTION`.INGESTION.USERS_ATTRIBUTES_SYNC TO `APPLICATION_ID`;
APPLICATION_ID를 서비스 주체의 애플리케이션 ID로 교체하세요. 필요에 따라 다른 이름을 업데이트하되, 권한은 위의 예시와 일치해야 합니다.
클라이언트 시크릿 업데이트
Braze는 자격 증명당 하나의 클라이언트 시크릿을 저장합니다. 업데이트하면 해당 자격 증명을 사용하는 모든 소스와 동기화가 새 시크릿으로 전환됩니다. 시크릿을 교체하려면:
- Databricks에서 클라이언트 시크릿 생성의 단계에 따라 서비스 주체의 새 시크릿을 생성합니다. 6단계까지 이전 시크릿을 유지하세요.
- Braze 대시보드에서 Data Settings > Cloud Data Ingestion > Credentials로 이동한 다음 OAuth M2M 자격 증명을 선택합니다. Used by 섹션에 이 자격 증명을 사용하는 모든 소스와 동기화가 나열됩니다.
- 이 자격 증명을 사용하는 동기화를 일시 중지하거나, 예약된 실행이 없는 시간에 업데이트를 계획합니다. 이렇게 하면 자격 증명을 업데이트하는 동안 동기화가 시작되는 것을 방지합니다.
- Edit credential을 선택하고 새 클라이언트 시크릿을 입력한 다음 Save를 선택합니다. 변경 사항은 이 자격 증명을 사용하는 모든 소스와 동기화에 적용됩니다.
- 일시 중지한 동기화를 재개합니다.
- Braze가 새 시크릿을 저장한 후 Databricks에서 이전 시크릿을 삭제합니다.
Braze가 Databricks에 접근하려면 개인 액세스 토큰을 생성해야 합니다.
- Databricks 워크스페이스의 상단 바에서 Databricks 사용자 이름을 선택한 다음 드롭다운에서 User Settings를 선택합니다.
- Access tokens 탭에서 Generate new token을 선택합니다.
- “Braze CDI”와 같이 이 토큰을 식별하는 데 도움이 되는 코멘트를 입력하고, Lifetime (days) 상자를 비워두어(빈칸) 수명을 제한 없이 변경합니다.
- Generate를 선택합니다.
- 표시된 토큰을 복사한 다음 Done을 선택합니다.
자격 증명 생성 단계에서 Braze 대시보드에 입력해야 할 때까지 토큰을 안전한 곳에 보관하세요.
1.3단계: Braze IP 접근 허용
네트워크 정책이 있는 경우 Databricks 인스턴스에 대한 Braze 네트워크 접근 권한을 부여해야 합니다. Braze 대시보드 리전에 해당하는 다음 IP에서의 접근을 허용하세요.
인스턴스 US-01, US-02, US-03, US-04, US-05, US-06, US-07의 경우, 관련 IP 주소는 다음과 같습니다.
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
인스턴스 US-08의 경우, 관련 IP 주소는 다음과 같습니다.
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
인스턴스 US-10의 경우, 관련 IP 주소는 다음과 같습니다.
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
인스턴스 EU-01 및 EU-02의 경우, 관련 IP 주소는 다음과 같습니다.
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
인스턴스 AU-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
인스턴스 ID-01의 경우, 관련 IP 주소는 다음과 같습니다.
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
인스턴스 JP-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
인스턴스 KR-01의 경우, 관련 IP 주소는 다음과 같습니다.
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
1.1단계: 서비스 주체 설정 및 접근 권한 부여
Braze는 Entra ID 인증을 사용하는 서비스 주체를 통해 Fabric 웨어하우스에 연결합니다. Braze가 사용할 새 서비스 주체를 생성하고 필요에 따라 Fabric 리소스에 대한 접근 권한을 부여하세요. Braze가 연결하려면 다음 세부 정보가 필요합니다.
- Azure 계정의 테넌트 ID(디렉터리라고도 함)
- 서비스 주체의 주체 ID(애플리케이션 ID라고도 함)
- Braze가 인증하기 위한 클라이언트 시크릿
- Azure 포털에서 Microsoft Entra 관리 센터로 이동한 다음 App Registrations를 선택합니다.
- Identity > Applications > App registrations에서 + New registration을 선택합니다.
- 이름을 입력하고 지원되는 계정 유형으로
Accounts in this organizational directory only를 선택합니다. 그런 다음 Register를 선택합니다. - 방금 생성한 애플리케이션(서비스 주체)을 선택한 다음 Certificates & secrets > + New client secret로 이동합니다.
- 비밀에 대한 설명을 입력하고 만료 기간을 설정합니다. 그런 다음 Add를 선택합니다.
- Braze 설정에 사용할 클라이언트 비밀을 기록해 둡니다.
Azure는 서비스 주체 시크릿에 무제한 만료를 허용하지 않습니다. Braze로의 데이터 흐름을 유지하려면 만료되기 전에 자격 증명을 갱신해야 합니다.
1.2단계: Fabric 리소스에 대한 접근 권한 부여
Braze가 Fabric 인스턴스에 연결할 수 있도록 접근 권한을 제공합니다. Fabric 관리 포털에서 Settings > Governance and insights > Admin portal > Tenant settings로 이동합니다.
- Developer settings에서 Braze가 Microsoft Entra ID를 사용하여 연결할 수 있도록 Service principals can use Fabric APIs를 활성화합니다.
- OneLake settings에서 서비스 주체가 외부 앱에서 데이터에 접근할 수 있도록 Users can access data stored in OneLake with apps external to Fabric을 활성화합니다.
1.3단계: 공유 워크스페이스 설정 및 접근 권한 부여
Braze에 연결하려는 모든 Fabric 리소스는 공유 워크스페이스에 배치해야 합니다. 기본 My Workspace만 사용하고 있었다면 새 공유 워크스페이스를 만드세요.
- 탐색 메뉴에서 Workspaces를 선택한 다음 + New workspace를 선택합니다.
- 워크스페이스의 Name을 입력한 다음 Apply를 선택합니다.
공유 워크스페이스가 준비되면 서비스 주체에 접근 권한을 부여합니다.
- 워크스페이스를 선택한 다음 Manage Access를 선택합니다.
- + Add people or groups를 선택합니다.
- 1.1단계에서 생성한 서비스 주체의 이름을 검색하고 선택합니다. 표시되지 않으면 1.2단계에서 Service principals can use Fabric APIs 설정을 활성화했는지 확인합니다.
- 역할 드롭다운에서 Contributor를 선택합니다.
이제 서비스 주체는 SQL 엔드포인트를 통해 이 워크스페이스의 Fabric 웨어하우스 리소스(Braze에 사용할 웨어하우스 포함)에 접근할 수 있습니다.
1.4단계: 테이블 설정
Braze는 Fabric 웨어하우스의 테이블과 뷰를 모두 지원합니다. 새 웨어하우스를 만들어야 하는 경우 1.3단계의 공유 워크스페이스 내에서 생성합니다. Fabric 콘솔에서 Create > Data Warehouse > Warehouse로 이동합니다.
CREATE OR ALTER TABLE [warehouse].[schema].[CDI_table_name]
(
UPDATED_AT DATETIME2(6) NOT NULL,
PAYLOAD VARCHAR NOT NULL,
--at least one of external_id, alias_name and alias_label, email, phone, or braze_id is required
EXTERNAL_ID VARCHAR,
--if using user alias, both alias_name and alias_label are required
ALIAS_NAME VARCHAR,
ALIAS_LABEL VARCHAR,
--braze_id can only be used to update existing users created through the Braze SDK
BRAZE_ID VARCHAR,
--If you include both email and phone, email is used as the primary identifier
EMAIL VARCHAR,
PHONE VARCHAR
)
GO
웨어하우스, 스키마, 테이블 또는 뷰 이름은 원하는 대로 지정할 수 있지만, 열 이름은 위의 정의와 일치해야 합니다.
UPDATED_AT- 이 행이 테이블에서 업데이트되거나 추가된 시간입니다. Braze는UPDATED_AT이 마지막 동기화 값보다 이후인 행을 동기화합니다. 새 행이 동일한 타임스탬프를 공유하는 경우 정확한 경계 타임스탬프의 행이 재동기화될 수 있습니다.- 사용자 식별자 열 - 테이블에는 하나 이상의 사용자 식별자 열이 포함될 수 있습니다. 각 행에는 하나의 식별자만 포함해야 합니다(
external_id,alias_name과alias_label의 조합,braze_id,email또는phone중 하나). 소스 테이블에는 1개, 2개, 3개, 4개 또는 5개 식별자 유형 모두에 대한 열이 있을 수 있습니다.EXTERNAL_ID- 업데이트할 사용자를 식별합니다. Braze에서 사용되는external_id값과 일치해야 합니다.ALIAS_NAME및ALIAS_LABEL- 이 두 열은 사용자 별칭 객체를 생성합니다.alias_name은 고유 식별자여야 하며,alias_label은 별칭 유형을 지정합니다. 사용자는 서로 다른 레이블을 가진 여러 별칭을 가질 수 있지만,alias_label당 하나의alias_name만 가질 수 있습니다.BRAZE_ID- Braze 사용자 식별자입니다. Braze SDK에 의해 생성되며, Cloud Data Ingestion을 통해 Braze ID로 새 사용자를 생성할 수 없습니다. 새 사용자를 생성하려면 외부 사용자 ID 또는 사용자 별칭을 지정하세요.EMAIL- 사용자의 이메일 주소입니다. 동일한 이메일 주소를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다. 이메일과 전화번호를 모두 포함하면 이메일이 기본 식별자로 사용됩니다.PHONE- 사용자의 전화번호입니다. 동일한 전화번호를 가진 프로필이 여러 개 있는 경우, 가장 최근에 업데이트된 프로필이 업데이트 대상으로 우선 적용됩니다.
PAYLOAD- Braze에서 사용자에 동기화할 필드의 JSON 문자열입니다.
1.5단계: 웨어하우스 연결 문자열 가져오기
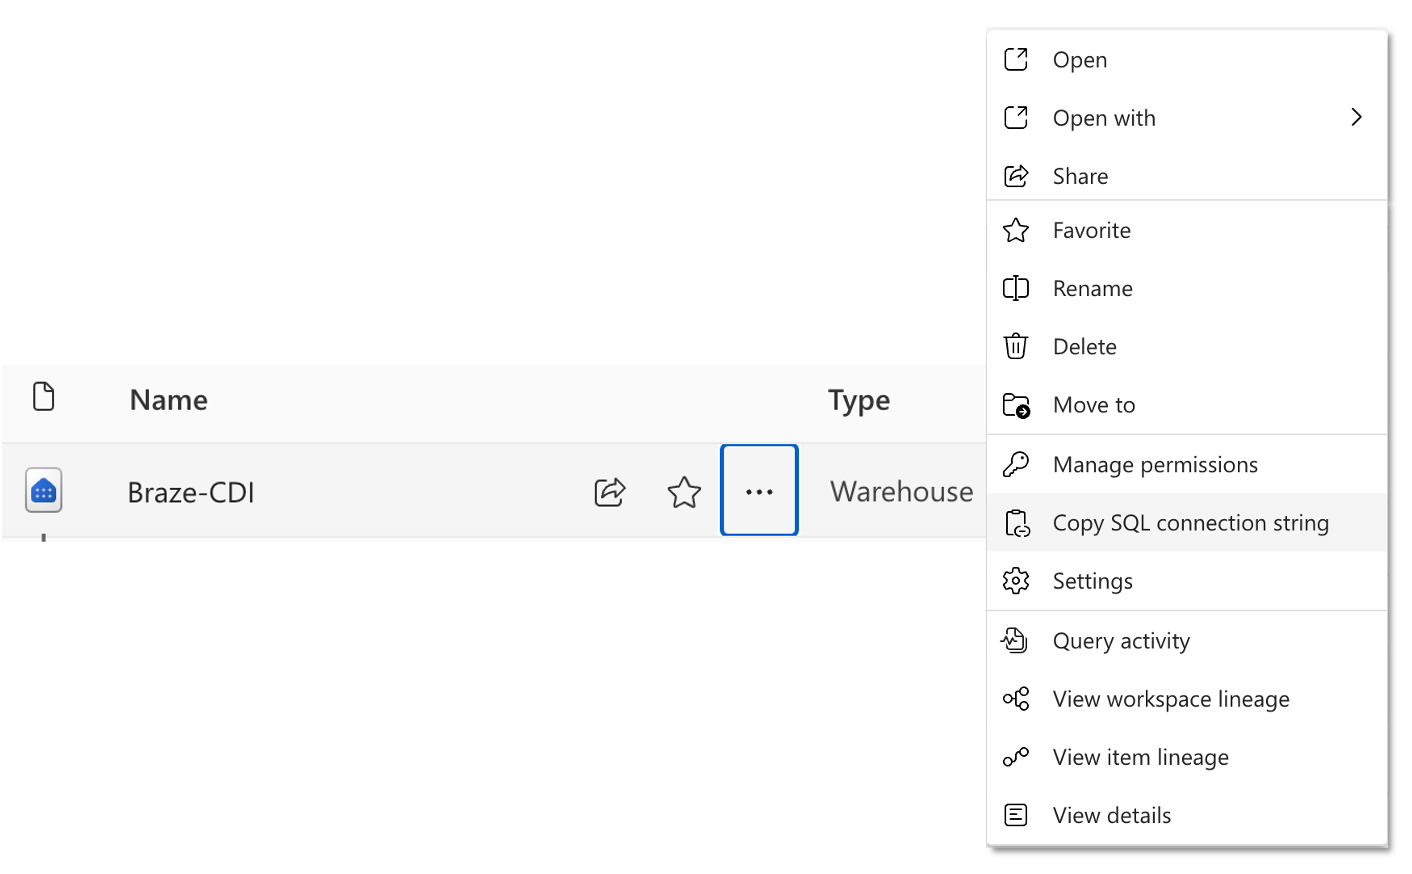
웨어하우스의 SQL 엔드포인트를 검색하려면 Fabric의 workspace로 이동하고, 항목 목록에서 웨어하우스 이름 위에 마우스를 올린 다음 Copy SQL connection string을 선택합니다.
1.6단계: 방화벽에서 Braze IP 허용(선택 사항)
Microsoft Fabric 계정 구성에 따라 Braze에서의 트래픽을 허용하기 위해 방화벽에서 다음 IP 주소를 허용해야 할 수 있습니다. 이를 활성화하는 방법에 대한 자세한 내용은 Entra 조건부 액세스 관련 설명서를 참조하세요.
인스턴스 US-01, US-02, US-03, US-04, US-05, US-06, US-07의 경우, 관련 IP 주소는 다음과 같습니다.
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
인스턴스 US-08의 경우, 관련 IP 주소는 다음과 같습니다.
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
인스턴스 US-10의 경우, 관련 IP 주소는 다음과 같습니다.
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
인스턴스 EU-01 및 EU-02의 경우, 관련 IP 주소는 다음과 같습니다.
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
인스턴스 AU-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
인스턴스 ID-01의 경우, 관련 IP 주소는 다음과 같습니다.
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
인스턴스 JP-01의 경우, 관련 IP 주소는 다음과 같습니다.
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
인스턴스 KR-01의 경우, 관련 IP 주소는 다음과 같습니다.
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
2단계: Braze 대시보드에서 새 소스 생성
Braze 대시보드에서 Data Settings > Cloud Data Ingestion > Sources로 이동하고, Add data source를 선택한 다음 Snowflake를 선택합니다.
2.1단계: Snowflake 연결 정보 추가
소스 이름을 선택하고 Snowflake 자격 증명 및 구성을 입력한 다음 다음 단계로 진행합니다.
계속하기 전에 Snowflake Account Locator에 입력하는 값을 확인하세요.
Snowflake Account Locator 필드에는 Snowflake 계정 식별자를 입력합니다. myorganization-myaccount와 같은 계정 식별자 값만 입력하세요. https://, .snowflakecomputing.com 또는 경로를 포함하지 마세요.
Snowflake 계정 식별자를 찾으려면:
- Snowsight에서 계정 메뉴를 선택합니다.
- View account details를 선택합니다.
- Account identifier 값을 복사합니다.
- Snowflake URL에서 복사하는 경우
.snowflakecomputing.com앞의 값만 사용합니다.
2.2단계: Braze 사용자에 공개 키 추가
자격 증명과 구성을 입력한 후 Save credentials을 클릭하여 RSA 키를 생성하고 Snowflake로 돌아가 설정을 완료합니다. 대시보드에 표시된 공개 키를 Braze가 Snowflake에 연결하기 위해 생성한 사용자에 추가합니다.
이 작업을 수행하는 방법에 대한 추가 정보는 Snowflake 설명서를 참조하세요. 키를 로테이션하려면 Braze가 새 키 쌍을 생성하고 새 공개 키를 제공할 수 있습니다.
ALTER USER BRAZE_INGESTION_USER SET RSA_PUBLIC_KEY='MIIBIjANBgkqhkiG9w0BA...';
Braze 대시보드에서 Data Settings > Cloud Data Ingestion > Sources로 이동하고, Add data source를 선택한 다음 Amazon Redshift를 선택합니다.
2.1단계: Redshift 연결 정보 및 소스 테이블 추가
소스 이름을 선택하고 Redshift 자격 증명 및 구성을 입력합니다. 프라이빗 네트워크 터널을 사용하는 경우 슬라이더를 토글하고 터널 정보를 입력합니다. 그런 다음 다음 단계로 진행합니다.
Braze 대시보드에서 Database name 필드는 Amazon Redshift가 데이터베이스 식별자에 추가 문자를 지원하더라도 문자(A–Z, a–z), 숫자(0–9), 밑줄(_)만 허용합니다.
2.2단계: 연결 테스트 및 소스 연결
다음으로 Test connection을 선택합니다. 성공하면 나머지 설정을 완료하고 Connect to Source를 클릭합니다. 연결에 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
문제 해결: 유효하지 않은 스냅샷 식별자
Test connection 또는 동기화 설정 중에 Braze가 Invalid snapshot identifier 오류를 반환하면, 소스 객체가 쿼리될 때 사용된 스냅샷 참조를 Redshift가 확인할 수 없는 것입니다.
Redshift에서 스냅샷은 클러스터의 특정 시점 백업입니다. 각 스냅샷에는 Redshift가 해당 백업 상태를 참조하는 데 사용하는 고유 식별자가 있습니다. 자세한 내용은 Amazon Redshift 스냅샷 및 백업을 참조하세요.
이 오류는 스냅샷 복사, 복원 또는 복제 관련 작업 중에 Braze가 소스 객체를 확인하는 동안 메타데이터가 변경될 때 발생할 수 있습니다. 자세한 내용은 다른 AWS 리전으로 스냅샷 복사 및 스냅샷에서 클러스터 복원을 참조하세요.
문제 해결 방법:
- Braze에서 클러스터 엔드포인트, 데이터베이스, 스키마, 객체 이름 등 소스 설정을 확인합니다.
- Redshift에서 직접 동일한 쿼리를 실행하여 테이블 또는 뷰가 읽기 가능하고 안정적인지 확인합니다.
- 활성 스냅샷, 복원, 크기 조정 또는 복제 작업이 완료된 후 다시 시도합니다.
- 문제가 지속되면 자주 변경되는 기본 테이블 대신 구체화된 뷰를 쿼리합니다.
구체화된 뷰는 스케줄에 따라 갱신할 수 있는 사전 계산된 쿼리 결과를 저장하므로, CDI 동기화에서 읽기가 더 안정적일 수 있습니다. 자세한 내용은 Amazon Redshift의 구체화된 뷰를 참조하세요.
예시:
CREATE MATERIALIZED VIEW ingestion.users_attributes_mv AS
SELECT updated_at, external_id, alias_label, alias_name, braze_id, email, phone, payload
FROM ingestion.users_attributes_sync;
REFRESH MATERIALIZED VIEW ingestion.users_attributes_mv;
구체화된 뷰를 생성한 후 Braze CDI 동기화에서 기본 테이블 대신 구체화된 뷰 이름을 소스 객체로 사용합니다.
Braze 대시보드에서 Data Settings > Cloud Data Ingestion > Sources로 이동하고, Add data source를 선택한 다음 Google BigQuery를 선택합니다.
2.1단계: BigQuery 연결 정보 및 소스 테이블 추가
소스 이름을 입력한 다음 BigQuery 자격 증명 및 구성을 입력합니다.
- Credential name에는 Braze에서 이 자격 증명을 식별하는 데 도움이 되는 레이블을 입력합니다.
- 인증 방법으로 1.2단계에서 생성한 자격 증명에 맞게 Workload Identity Federation 또는 Service Account Key를 선택합니다.
- Workload Identity Federation의 경우 Google Cloud 설정에 사용할 Braze principal ARN을 복사한 다음 Project number, Workload identity pool ID, Provider ID, Service account email을 입력합니다. 서비스 계정 키의 경우 JSON 키를 업로드합니다.
그런 다음 나머지 구성 필드를 입력합니다.
2.2단계: 연결 테스트 및 소스 연결
다음으로 Test connection을 선택합니다. 성공하면 나머지 설정을 완료하고 Connect to Source를 클릭합니다. 연결에 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
Braze 대시보드에서 Data Settings > Cloud Data Ingestion > Sources로 이동하고, Add data source를 선택한 다음 Databricks를 선택합니다.
2.1단계: Databricks 연결 정보 및 소스 테이블 추가
소스 이름을 입력한 다음 Databricks 자격 증명 및 구성을 입력합니다.
- Credential name에는 Braze에서 이 자격 증명을 식별하는 데 도움이 되는 레이블을 입력합니다.
- Authentication method에서 1.2단계에서 생성한 자격 증명에 맞게 OAuth M2M 또는 Personal Access Token을 선택합니다.
- OAuth M2M의 경우 서비스 주체의 Client ID와 Client secret을 입력합니다. 개인 액세스 토큰의 경우 Access token을 입력합니다.
그런 다음 다음 단계로 진행합니다.
2.2단계: 연결 테스트 및 소스 연결
다음으로 Test connection을 선택합니다. 성공하면 나머지 설정을 완료하고 Connect to Source를 클릭합니다. 연결에 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
소스를 생성하기 전에 반드시 테스트에 성공해야 합니다. 생성 페이지를 닫으면 소스가 저장되지 않습니다.
Braze 대시보드에서 Data Settings > Cloud Data Ingestion > Sources로 이동하고, Add data source를 선택한 다음 Microsoft Fabric을 선택합니다.
2.1단계: Cloud Data Ingestion 동기화 설정
소스 이름을 선택하고 Microsoft Fabric 자격 증명 및 구성을 입력합니다.
- Credentials Name은 Braze에서 이 자격 증명에 대한 레이블입니다. 도움이 되는 값을 설정할 수 있습니다.
- Tenant ID, Principal ID, Client Secret, Connection String을 가져오는 방법에 대한 자세한 내용은 섹션 1의 단계를 참조하세요.
2.2단계: 연결 테스트 및 소스 연결
다음으로 Test connection을 선택합니다. 성공하면 나머지 설정을 완료하고 Connect to Source를 클릭합니다. 연결에 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
소스를 생성하기 전에 반드시 테스트에 성공해야 합니다. 생성 페이지를 닫으면 소스가 저장되지 않습니다.
3단계: Braze 대시보드에서 새 동기화 생성
Data Settings > Cloud Data Ingestion > Syncs로 이동하고 Create data sync를 선택합니다.
3.1단계: 동기화 세부 정보 구성 및 데이터 정의
동기화 이름을 입력합니다. 그런 다음 활성 소스와 동기화 데이터 유형을 선택합니다. 다음으로 Visual 또는 Table을 선택하고 소스 테이블을 입력하거나, SQL을 선택하여 커스텀 SQL 쿼리를 작성합니다. 마지막으로 Preview and validate를 선택합니다.
유효성 검사가 성공하면 데이터 미리보기가 나타납니다. Next: Notifications를 선택하여 계속합니다. 유효성 검사가 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
다음 단계로 진행하려면 반드시 동기화 유효성 검사에 성공해야 합니다. 동기화 생성 페이지를 닫아야 하는 경우 Save as draft를 선택하여 진행 중인 작업을 저장하세요.
3.2단계: 알림 환경 설정 추가
동기화 오류 알림을 받을 연락처 이메일을 입력합니다. Braze는 이 연락처 정보를 사용하여 예기치 않은 테이블 접근 권한 상실 등의 통합 오류에 대한 알림을 전송합니다.
연락처 이메일은 누락된 테이블, 권한 등의 전역 또는 동기화 수준 오류에 대한 알림만 수신합니다. 행 수준 문제에 대한 알림은 수신하지 않습니다. 전역 오류는 동기화 실행을 방해하는 연결의 심각한 문제를 나타냅니다.
이러한 문제에는 다음이 포함될 수 있습니다.
- 연결 문제
- 리소스 부족
- 권한 문제
- 카탈로그 티어 공간 부족(카탈로그 동기화만 해당)
3.3단계: 스케줄
마지막으로 동기화를 비반복 또는 반복으로 구성합니다.
비반복 동기화는 대시보드에서 Sync Now를 선택하거나 동기화 트리거 엔드포인트를 호출할 때만 실행됩니다.
반복 동기화는 5분마다에서 한 달에 한 번까지 실행할 수 있습니다. 기본적으로 대시보드에서 설정할 수 있는 최단 간격은 15분이며, 이는 웨어하우스 컴퓨팅 비용과 요청 볼륨을 관리하는 데 도움이 됩니다. 5분마다 동기화하려면 Braze 지원팀 또는 고객 성공 매니저에게 문의하세요. Braze는 반복 동기화를 UTC로 예약합니다.
3.1단계: 동기화 세부 정보 구성 및 데이터 정의
동기화 이름을 입력합니다. 그런 다음 활성 소스와 동기화 데이터 유형을 선택합니다. 다음으로 Visual 또는 Table을 선택하고 소스 테이블을 입력하거나, SQL을 선택하여 커스텀 SQL 쿼리를 작성합니다. 마지막으로 Preview and validate를 선택합니다.
유효성 검사가 성공하면 데이터 미리보기가 나타납니다. Next: Notifications를 선택하여 계속합니다. 유효성 검사가 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
다음 단계로 진행하려면 반드시 동기화 유효성 검사에 성공해야 합니다. 동기화 생성 페이지를 닫아야 하는 경우 Save as draft를 선택하여 진행 중인 작업을 저장하세요.
3.2단계: 알림 환경 설정 추가
동기화 오류 알림을 받을 연락처 이메일을 입력합니다. Braze는 이 연락처 정보를 사용하여 예기치 않은 테이블 접근 권한 상실 등의 통합 오류에 대한 알림을 전송합니다.
연락처 이메일은 누락된 테이블, 권한 등의 전역 또는 동기화 수준 오류에 대한 알림만 수신합니다. 행 수준 문제에 대한 알림은 수신하지 않습니다. 전역 오류는 동기화 실행을 방해하는 연결의 심각한 문제를 나타냅니다. 이러한 문제에는 다음이 포함될 수 있습니다.
- 연결 문제
- 리소스 부족
- 권한 문제
- 카탈로그 티어 공간 부족(카탈로그 동기화만 해당)
3.3단계: 스케줄
마지막으로 동기화를 비반복 또는 반복으로 구성합니다.
비반복 동기화는 대시보드에서 Sync Now를 선택하거나 동기화 트리거 엔드포인트를 호출할 때만 실행됩니다.
반복 동기화는 5분마다에서 한 달에 한 번까지 실행할 수 있습니다. 기본적으로 대시보드에서 설정할 수 있는 최단 간격은 15분이며, 이는 웨어하우스 컴퓨팅 비용과 요청 볼륨을 관리하는 데 도움이 됩니다. 5분마다 동기화하려면 Braze 지원팀 또는 고객 성공 매니저에게 문의하세요. Braze는 반복 동기화를 UTC로 예약합니다.
3.1단계: 동기화 세부 정보 구성 및 데이터 정의
동기화 이름을 입력합니다. 그런 다음 활성 소스와 동기화 데이터 유형을 선택합니다. 다음으로 Visual 또는 Table을 선택하고 소스 테이블을 입력하거나, SQL을 선택하여 커스텀 SQL 쿼리를 작성합니다. 마지막으로 Preview and validate를 선택합니다.
유효성 검사가 성공하면 데이터 미리보기가 나타납니다. Next: Notifications를 선택하여 계속합니다. 유효성 검사가 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
다음 단계로 진행하려면 반드시 동기화 유효성 검사에 성공해야 합니다. 동기화 생성 페이지를 닫아야 하는 경우 Save as draft를 선택하여 진행 중인 작업을 저장하세요.
3.2단계: 알림 환경 설정 추가
동기화 오류 알림을 받을 연락처 이메일을 입력합니다. Braze는 이 연락처 정보를 사용하여 예기치 않은 테이블 접근 권한 상실 등의 통합 오류에 대한 알림을 전송합니다.
연락처 이메일은 누락된 테이블, 권한 등의 전역 또는 동기화 수준 오류에 대한 알림만 수신합니다. 행 수준 문제에 대한 알림은 수신하지 않습니다. 전역 오류는 동기화 실행을 방해하는 연결의 심각한 문제를 나타냅니다.
이러한 문제에는 다음이 포함될 수 있습니다.
- 연결 문제
- 리소스 부족
- 권한 문제
- 카탈로그 티어 공간 부족(카탈로그 동기화만 해당)
3.3단계: 스케줄
마지막으로 동기화를 비반복 또는 반복으로 구성합니다.
비반복 동기화는 대시보드에서 Sync Now를 선택하거나 동기화 트리거 엔드포인트를 호출할 때만 실행됩니다.
반복 동기화는 5분마다에서 한 달에 한 번까지 실행할 수 있습니다. 기본적으로 대시보드에서 설정할 수 있는 최단 간격은 15분이며, 이는 웨어하우스 컴퓨팅 비용과 요청 볼륨을 관리하는 데 도움이 됩니다. 5분마다 동기화하려면 Braze 지원팀 또는 고객 성공 매니저에게 문의하세요. Braze는 반복 동기화를 UTC로 예약합니다.
3.1단계: 동기화 세부 정보 구성 및 데이터 정의
동기화 이름을 입력합니다. 그런 다음 활성 소스와 동기화 데이터 유형을 선택합니다. 다음으로 Visual 또는 Table을 선택하고 소스 테이블을 입력하거나, SQL을 선택하여 커스텀 SQL 쿼리를 작성합니다. 마지막으로 Preview and validate를 선택합니다.
유효성 검사가 성공하면 데이터 미리보기가 나타납니다. Next: Notifications를 선택하여 계속합니다. 유효성 검사가 실패하면 문제 해결에 도움이 되는 오류 메시지가 표시됩니다.
다음 단계로 진행하려면 반드시 동기화 유효성 검사에 성공해야 합니다. 동기화 생성 페이지를 닫아야 하는 경우 Save as draft를 선택하여 진행 중인 작업을 저장하세요.
3.2단계: 알림 환경 설정 추가
동기화 오류 알림을 받을 연락처 이메일을 입력합니다. Braze는 이 연락처 정보를 사용하여 예기치 않은 테이블 접근 권한 상실 등의 통합 오류에 대한 알림을 전송합니다.
연락처 이메일은 누락된 테이블, 권한 등의 전역 또는 동기화 수준 오류에 대한 알림만 수신합니다. 행 수준 문제에 대한 알림은 수신하지 않습니다. 전역 오류는 동기화 실행을 방해하는 연결의 심각한 문제를 나타냅니다.
이러한 문제에는 다음이 포함될 수 있습니다.
- 연결 문제
- 리소스 부족
- 권한 문제
- 카탈로그 티어 공간 부족(카탈로그 동기화만 해당)
3.3단계: 스케줄
마지막으로 동기화를 비반복 또는 반복으로 구성합니다.
비반복 동기화는 대시보드에서 Sync Now를 선택하거나 동기화 트리거 엔드포인트를 호출할 때만 실행됩니다.
반복 동기화는 5분마다에서 한 달에 한 번까지 실행할 수 있습니다. 기본적으로 대시보드에서 설정할 수 있는 최단 간격은 15분이며, 이는 웨어하우스 컴퓨팅 비용과 요청 볼륨을 관리하는 데 도움이 됩니다. 5분마다 동기화하려면 Braze 지원팀 또는 고객 성공 매니저에게 문의하세요. Braze는 반복 동기화를 UTC로 예약합니다.
통합이 초안에서 활성 상태로 전환되려면 반드시 유효성 검사에 성공해야 합니다. 생성 페이지를 닫아도 통합은 저장되며, 세부 정보 페이지를 다시 방문하여 변경하고 유효성 검사를 수행할 수 있습니다.
추가 통합 또는 사용자 설정(선택 사항)
Braze와 여러 개의 통합을 설정할 수 있습니다. 추가 동기화를 생성할 때 동일한 Snowflake 계정에 연결하는 경우 기존 자격 증명을 재사용할 수 있습니다.
통합 간에 동일한 사용자와 역할을 재사용하는 경우 공개 키를 다시 추가할 필요가 없습니다.
Braze와 여러 개의 통합을 설정할 수 있습니다. 추가 동기화를 생성할 때 동일한 Redshift 계정에 연결하는 경우 기존 자격 증명을 재사용할 수 있습니다.
통합 간에 동일한 사용자를 재사용하는 경우, 해당 사용자가 모든 활성 동기화에서 제거되기 전까지는 Braze 대시보드에서 삭제할 수 없습니다.
Braze와 여러 개의 통합을 설정할 수 있습니다. 추가 동기화를 생성할 때 동일한 BigQuery 계정에 연결하는 경우 기존 자격 증명을 재사용할 수 있습니다.
통합 간에 동일한 사용자를 재사용하는 경우, 해당 사용자가 모든 활성 동기화에서 제거되기 전까지는 Braze 대시보드에서 삭제할 수 없습니다.
Braze와 여러 개의 통합을 설정할 수 있습니다. 추가 동기화를 생성할 때 동일한 Databricks 계정에 연결하는 경우 기존 자격 증명을 재사용할 수 있습니다.
통합 간에 동일한 사용자를 재사용하는 경우, 해당 사용자가 모든 활성 동기화에서 제거되기 전까지는 Braze 대시보드에서 삭제할 수 없습니다.
Braze와 여러 개의 통합을 설정할 수 있습니다. 추가 동기화를 생성할 때 동일한 Fabric 계정에 연결하는 경우 기존 자격 증명을 재사용할 수 있습니다.
통합 간에 동일한 사용자를 재사용하는 경우, 해당 사용자가 모든 활성 동기화에서 제거되기 전까지는 Braze 대시보드에서 삭제할 수 없습니다.
동기화 실행
활성화되면 동기화는 설정 시 구성된 스케줄에 따라 실행됩니다. 스케줄과 관계없이 동기화를 실행하거나 최신 데이터를 가져오려면 Sync Now를 선택하세요. 이 실행은 정기적으로 예약된 향후 동기화에 영향을 미치지 않습니다. 데이터가 업데이트될 때 자동으로 동기화를 시작하려면 파이프라인에서 동기화 트리거 엔드포인트를 호출하세요.
활성화되면 동기화는 설정 시 구성된 스케줄에 따라 실행됩니다. 스케줄과 관계없이 동기화를 실행하거나 최신 데이터를 가져오려면 Sync Now를 선택하세요. 이 실행은 정기적으로 예약된 향후 동기화에 영향을 미치지 않습니다. 데이터가 업데이트될 때 자동으로 동기화를 시작하려면 파이프라인에서 동기화 트리거 엔드포인트를 호출하세요.
활성화되면 동기화는 설정 시 구성된 스케줄에 따라 실행됩니다. 스케줄과 관계없이 동기화를 실행하거나 최신 데이터를 가져오려면 Sync Now를 선택하세요. 이 실행은 정기적으로 예약된 향후 동기화에 영향을 미치지 않습니다. 데이터가 업데이트될 때 자동으로 동기화를 시작하려면 파이프라인에서 동기화 트리거 엔드포인트를 호출하세요.
활성화되면 동기화는 설정 시 구성된 스케줄에 따라 실행됩니다. 스케줄과 관계없이 동기화를 실행하거나 최신 데이터를 가져오려면 Sync Now를 선택하세요. 이 실행은 정기적으로 예약된 향후 동기화에 영향을 미치지 않습니다. 데이터가 업데이트될 때 자동으로 동기화를 시작하려면 파이프라인에서 동기화 트리거 엔드포인트를 호출하세요.
활성화되면 동기화는 설정 시 구성된 스케줄에 따라 실행됩니다. 스케줄과 관계없이 동기화를 실행하거나 최신 데이터를 가져오려면 Sync Now를 선택하세요. 이 실행은 정기적으로 예약된 향후 동기화에 영향을 미치지 않습니다. 데이터가 업데이트될 때 자동으로 동기화를 시작하려면 파이프라인에서 동기화 트리거 엔드포인트를 호출하세요.