SCIM 그룹 역할 매핑
SCIM 그룹 역할 매핑을 사용하면 ID 공급자(IdP)를 통해 Braze 대시보드 권한을 프로비저닝할 수 있습니다. IdP가 SCIM을 통해 그룹과 구성원을 Braze로 푸시하면, 각 그룹을 커스텀 역할에 매핑하고, 해당 그룹의 모든 구성원이 해당 역할의 권한을 상속받습니다.
SCIM 그룹 역할 매핑은 권한 할당을 IdP로 이동시키므로, 접근 권한을 관리하는 곳에서 구성원을 관리할 수 있으며, Braze가 권한을 동기화된 상태로 유지합니다. 이를 통해 사용자별로 권한을 부여하거나 IdP와 Braze에서 동일한 변경을 수행할 필요가 없습니다.
작동 방식
그룹 역할 매핑은 두 가지 관계를 연결합니다.
| 관계 | 관리 주체 | 작동 방식 |
|---|---|---|
| 사용자와 그룹 | IdP | 매핑된 그룹에 멤버를 추가하거나 제거하면 IdP가 SCIM /Groups 프로토콜을 통해 변경 사항을 Braze에 동기화합니다. 그룹 생성, 업데이트, 삭제는 자동으로 동기화됩니다. |
| 그룹과 역할 | Braze 관리자 | 대시보드에서 각 SCIM 그룹을 하나 이상의 커스텀 역할에 매핑합니다. |
사용자의 유효 권한은 직접 할당된 권한 및 역할과 그룹 멤버십을 통해 부여되는 모든 역할을 합친 것입니다. 직접 할당된 권한에는 Braze가 모든 신규 SCIM 사용자에게 부여하는 기본 권한 세트가 포함됩니다. 그룹에서 파생된 역할은 추가 방식으로만 적용되므로 사용자가 이미 보유한 권한을 제거하지 않습니다. 멤버십이나 매핑이 변경되면 Braze는 영향을 받는 사용자의 다음 요청 시 해당 사용자의 권한을 다시 평가합니다.
그룹 멤버는 이미 SCIM으로 프로비저닝된 Braze 사용자여야 합니다. 그룹을 매핑하면 커스텀 역할이 부여되고 해당 역할에 기본 권한이 포함되므로, 회사에서 커스텀 역할을 활성화해야 합니다.
필수 조건
| 요구 사항 | 세부 정보 |
|---|---|
| SCIM 프로비저닝 | Okta 또는 Microsoft Entra ID와의 SCIM 통합이 활성화되어 있어야 합니다. 그룹 역할 매핑은 자동 사용자 프로비저닝과 동일한 SCIM 토큰, IP 허용 목록, 사용량 제한을 사용합니다. |
| 커스텀 역할 | 회사에 커스텀 역할이 활성화되어 있어야 합니다. SCIM 그룹은 개별 Braze 권한이나 권한 세트가 아닌 커스텀 역할에 매핑됩니다. |
지원되는 ID 공급자
Braze는 사용자 프로비저닝에 지원하는 것과 동일한 IdP에서 SCIM 그룹 역할 매핑을 지원합니다.
| ID 공급자 | 참고 |
|---|---|
| Okta | Okta SCIM 통합을 통해 그룹과 멤버를 프로비저닝합니다. |
| Microsoft Entra ID | Entra ID SCIM 통합을 통해 그룹과 멤버를 프로비저닝합니다. Entra ID는 표시 이름으로 그룹을 매칭하므로 각 그룹 이름은 워크스페이스 내에서 고유해야 합니다. |
1단계: ID 공급자에서 그룹 프로비저닝
프로비저닝에 사용할 그룹을 푸시하도록 IdP를 구성합니다. 그룹 프로비저닝은 사용자용으로 이미 설정한 SCIM 통합을 사용하므로 새 토큰이나 엔드포인트가 필요하지 않습니다.
| ID 공급자 | 프로비저닝 단계 |
|---|---|
| Okta | 동기화할 그룹을 Braze SCIM 애플리케이션에 할당하고 그룹 푸시를 켭니다. |
| Microsoft Entra ID | Braze 엔터프라이즈 애플리케이션의 프로비저닝 범위에 그룹을 추가합니다. |
그룹이 동기화되면 해당 그룹의 멤버를 Braze에서 역할 매핑에 사용할 수 있습니다. 이 멤버는 SCIM으로 프로비저닝된 기존 Braze 사용자여야 합니다.
IdP가 보냈지만 아직 Braze 사용자로 존재하지 않는 멤버는 거부되지 않고 건너뜁니다. 먼저 사용자를 프로비저닝하면 그룹 멤버십이 적용됩니다.
수동으로 프로비저닝된 사용자
SCIM 통합을 설정하기 전에 Braze에서 생성된 사용자에게는 SCIM 관리에 필요한 ID 연결(externalId)이 없습니다. 이렇게 수동으로 프로비저닝된 사용자는 IdP에서 매핑된 그룹에 추가되더라도 SCIM 그룹 역할 매핑을 통해 자동으로 업데이트되거나 프로비저닝 해제될 수 없습니다.
수동으로 프로비저닝된 사용자를 SCIM 관리 사용자로 전환하려면 IdP의 Braze 애플리케이션에서 사용자 가져오기를 수행하세요. 이 가져오기는 이메일을 기준으로 기존 Braze 사용자를 해당 IdP ID에 연결하고 externalId 연결을 생성합니다.
2단계: 그룹을 커스텀 역할에 매핑하기
- 설정 > 사용자 관리 > 역할로 이동합니다.
- 새 커스텀 역할을 생성하거나 기존 역할을 엽니다.
- 역할 정보 패널에서 SCIM 사용자 그룹 매핑을 찾습니다.
- IdP에서 프로비저닝된 그룹을 하나 이상 선택합니다.
- 역할을 저장합니다.
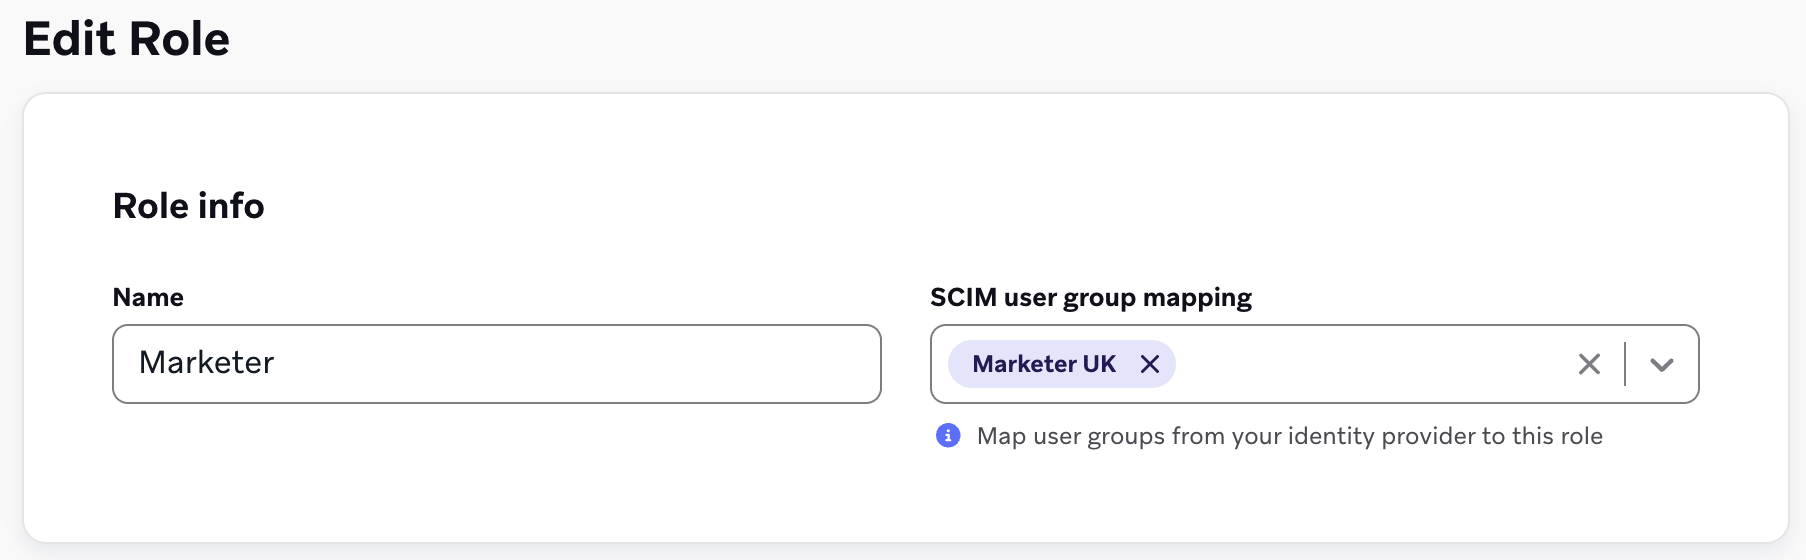
선택한 그룹의 모든 멤버는 해당 역할의 권한을 상속받습니다. 역할 목록에는 각 역할에 매핑된 SCIM 그룹 수가 표시됩니다.
그룹을 통한 역할 부여를 중단하려면 역할의 매핑에서 해당 그룹을 제거하고 저장합니다. 역할을 받는 사용자를 변경하려면 IdP에서 그룹의 멤버십을 업데이트합니다.
자주 묻는 질문
사용자에게 직접 할당된 역할은 어떻게 되나요?
아무 변화도 없습니다. 그룹에서 파생된 역할은 직접 할당된 역할에 추가로 부여됩니다. 직접 할당된 역할은 Braze에서 계속 편집할 수 있으며, 그룹을 통해 부여된 역할은 매핑이나 그룹 멤버십을 편집해 관리합니다.
그룹 역할 매핑이 기본 권한을 대체하나요?
아니요. IdP가 생성하는 모든 사용자는 기본 권한 세트를 가지고 시작합니다. 그룹 매핑을 통한 역할은 이 세트에 추가될 뿐, 기존 권한을 제거하지 않습니다. 기본 권한을 제거하려면 Braze에서 해당 사용자를 편집하세요.
하나의 그룹을 여러 역할에 매핑할 수 있나요?
네. 하나의 그룹을 여러 커스텀 역할에 매핑할 수 있으며, 하나의 역할도 여러 그룹에서 매핑될 수 있습니다.
그룹 구성원은 어디에서 관리하나요?
ID 공급자(IdP)에서 관리합니다. Braze는 SCIM을 통해 IdP로부터 멤버십 정보를 받으며, 대시보드에서 그룹 멤버십을 직접 편집할 수는 없습니다.
그룹에서 사용자를 제거하면 해당 사용자의 권한이 취소되나요?
네, 해당 그룹을 통해 부여된 권한은 취소됩니다. IdP가 그룹에서 사용자를 제거하면 Braze는 해당 사용자의 권한을 다시 평가하고, 그 그룹을 통해서만 보유하던 역할을 제거합니다. 직접 할당되었거나 다른 그룹을 통해 부여된 권한은 영향을 받지 않습니다.
사용하는 IdP와 Braze SCIM 통합을 할당하는 방식에 따라, 그룹에서 사용자를 제거하면 해당 사용자의 Braze 대시보드 계정도 삭제될 수 있습니다.
- Microsoft Entra ID: 사용자가 Braze SCIM 애플리케이션에 할당된 그룹에 속해 있고, 해당 그룹과 별개로 독립적으로 그 애플리케이션에 할당되어 있지 않은 경우, 그룹에서 사용자를 제거하거나 그룹 자체를 제거하면 Braze에서 해당 사용자가 삭제됩니다.
- Okta: 그룹이 Braze SCIM 애플리케이션에 할당되어 있고 사용자가 독립적으로 그 애플리케이션에 할당되어 있지 않은 경우, 그룹에서 사용자를 제거하면 Braze에서 해당 사용자가 삭제될 수 있습니다.