이 페이지는 AI로 자동 번역되었으며 부정확한 내용이 포함될 수 있습니다. 번역 오류를 신고하려면 페이지 오른쪽 목차 아래에 있는 피드백 기능을 사용하세요.
OneLogin
OneLogin은 사용자 ID 관리를 위한 종합적인 솔루션을 제공하는 클라우드 ID 플랫폼입니다. OneLogin은 SAML 2.0을 사용하는 클라우드 및 온프레미스 애플리케이션과 통합되어 SSO, 사용자 프로비저닝, 멀티팩터 인증 등을 지원합니다.
요구 사항
설정 시 로그인 URL과 ACS(Assertion Consumer Service) URL을 제공해야 합니다.
| 요구 사항 | 세부 사항 |
|---|---|
| ACS(Assertion Consumer Service) URL | https://<SUBDOMAIN>.braze.com/auth/saml/callback 유럽연합 도메인의 경우, ACS URL은 https://<SUBDOMAIN>.braze.eu/auth/saml/callback입니다. |
| 엔티티 ID | 기본값은 braze_dashboard입니다. IdP에서 회사별 엔티티 ID가 필요한 경우, 보안 설정에서 커스텀 엔티티 ID를 활성화하고 braze_dashboard_<companyID>를 사용하세요. |
| Braze 도메인 | OneLogin 내에서 Braze를 설정하려면 Braze 도메인이 필요합니다. 인스턴스가 US-01인 경우, OneLogin 대시보드에 대시보드 URL을 입력해야 합니다. 예를 들어, 대시보드 URL이 https://dashboard-01.braze.com이면 dashboard-01.braze.com을 입력해야 합니다. |
| RelayState API 키 | IdP 로그인을 활성화하려면 설정 > 설정 및 테스트 > API 및 식별자로 이동하여 API 키 탭을 열고 sso.saml.login 권한이 있는 API 키를 생성하세요. 단계별 안내는 RelayState 설정하기를 참조하세요. |
OneLogin 내 IdP 시작 로그인
1단계: Braze 앱 구성
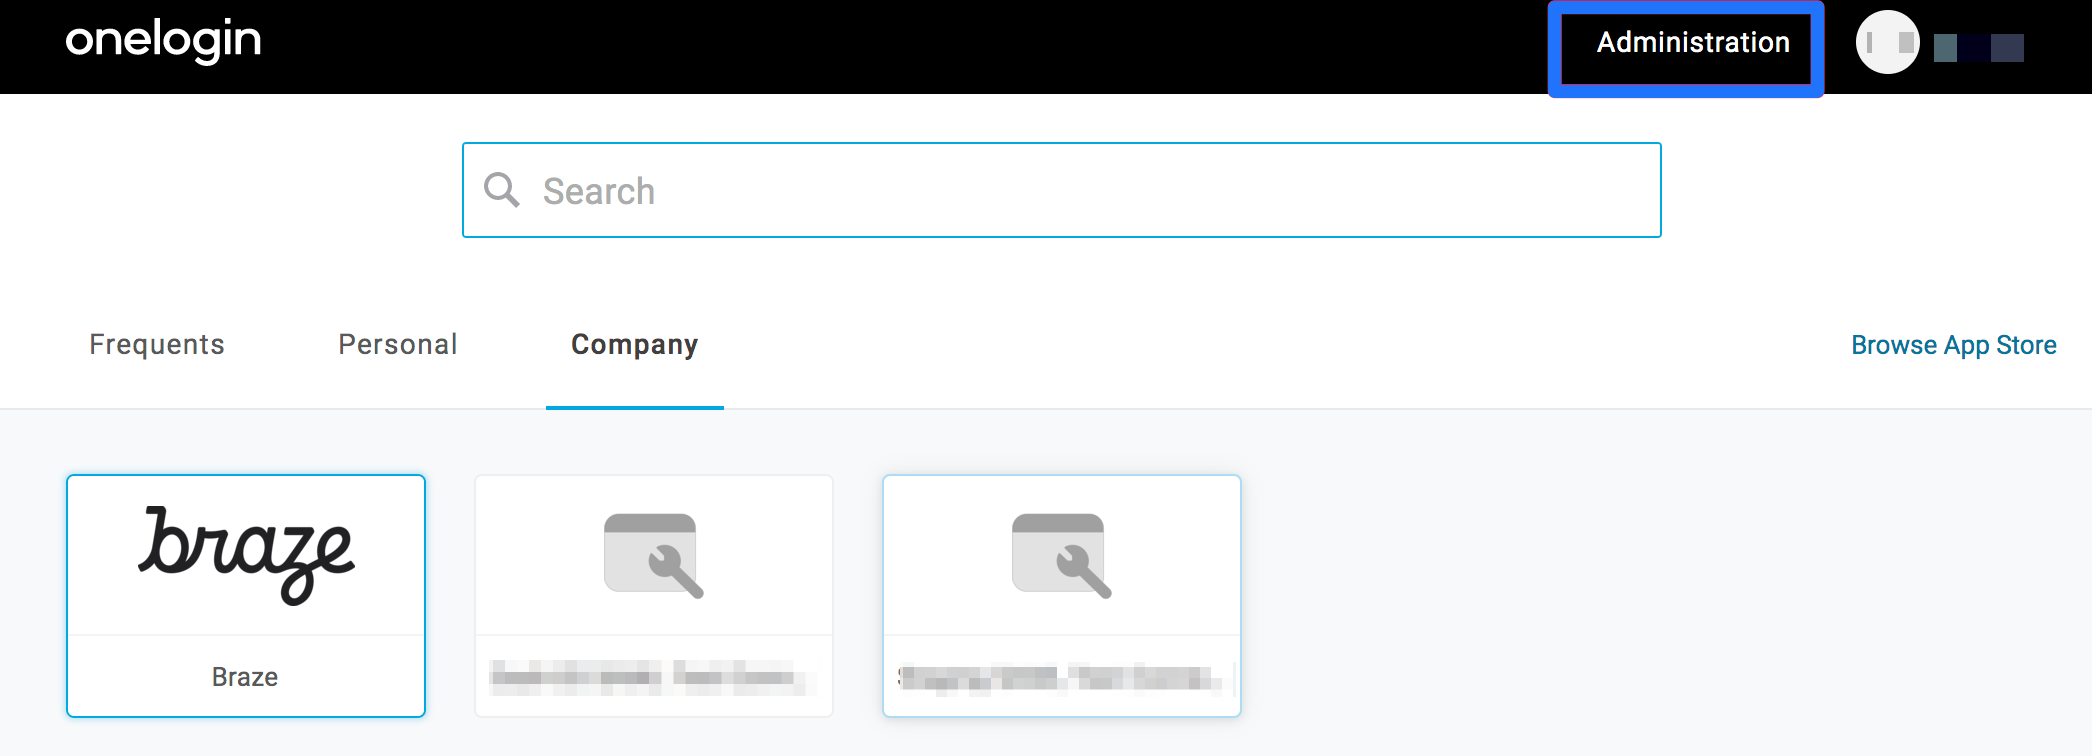
- OneLogin에 로그인합니다. Administration을 클릭합니다.
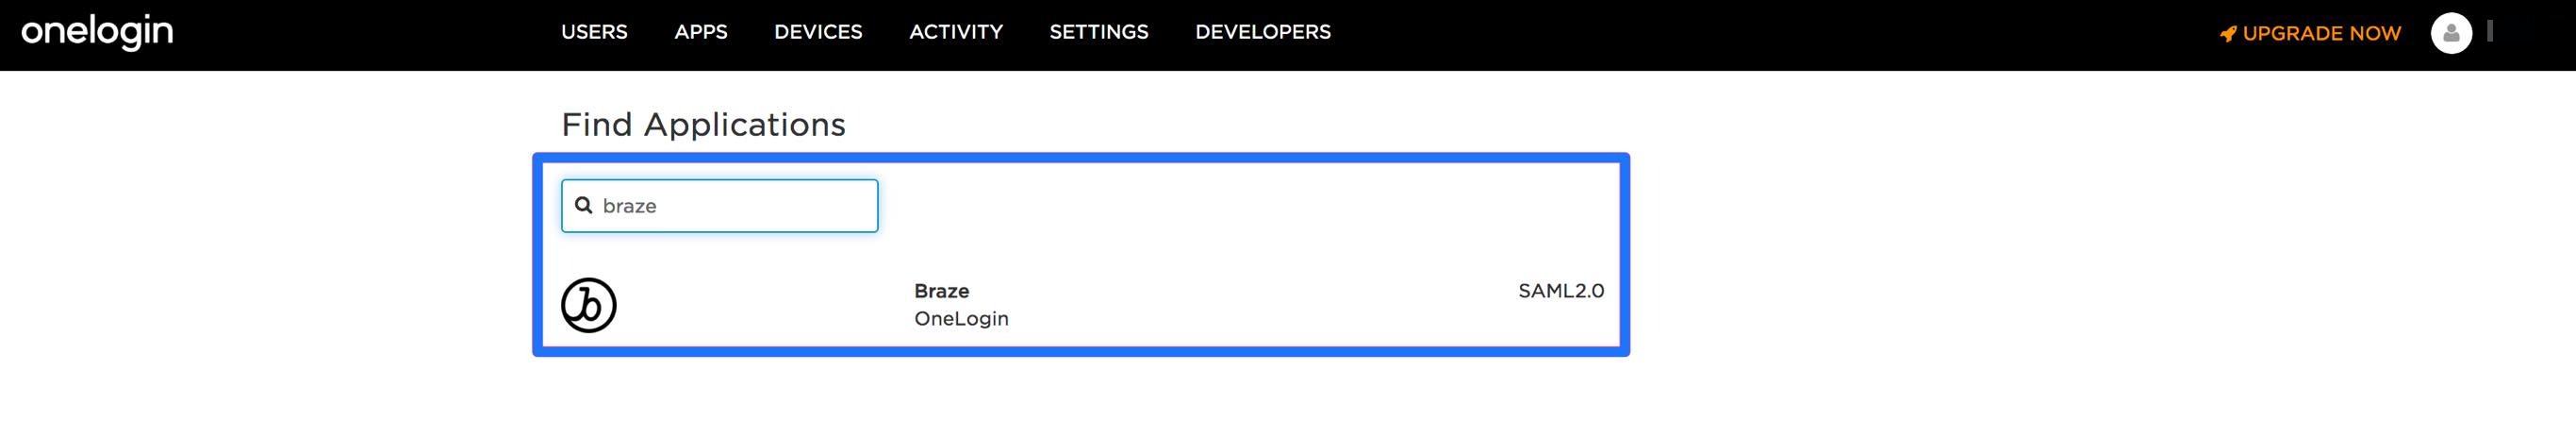
- 상단 내비게이션 바에서 Apps > Add Apps로 이동합니다. “Braze”를 검색하고 Braze 앱을 선택합니다.
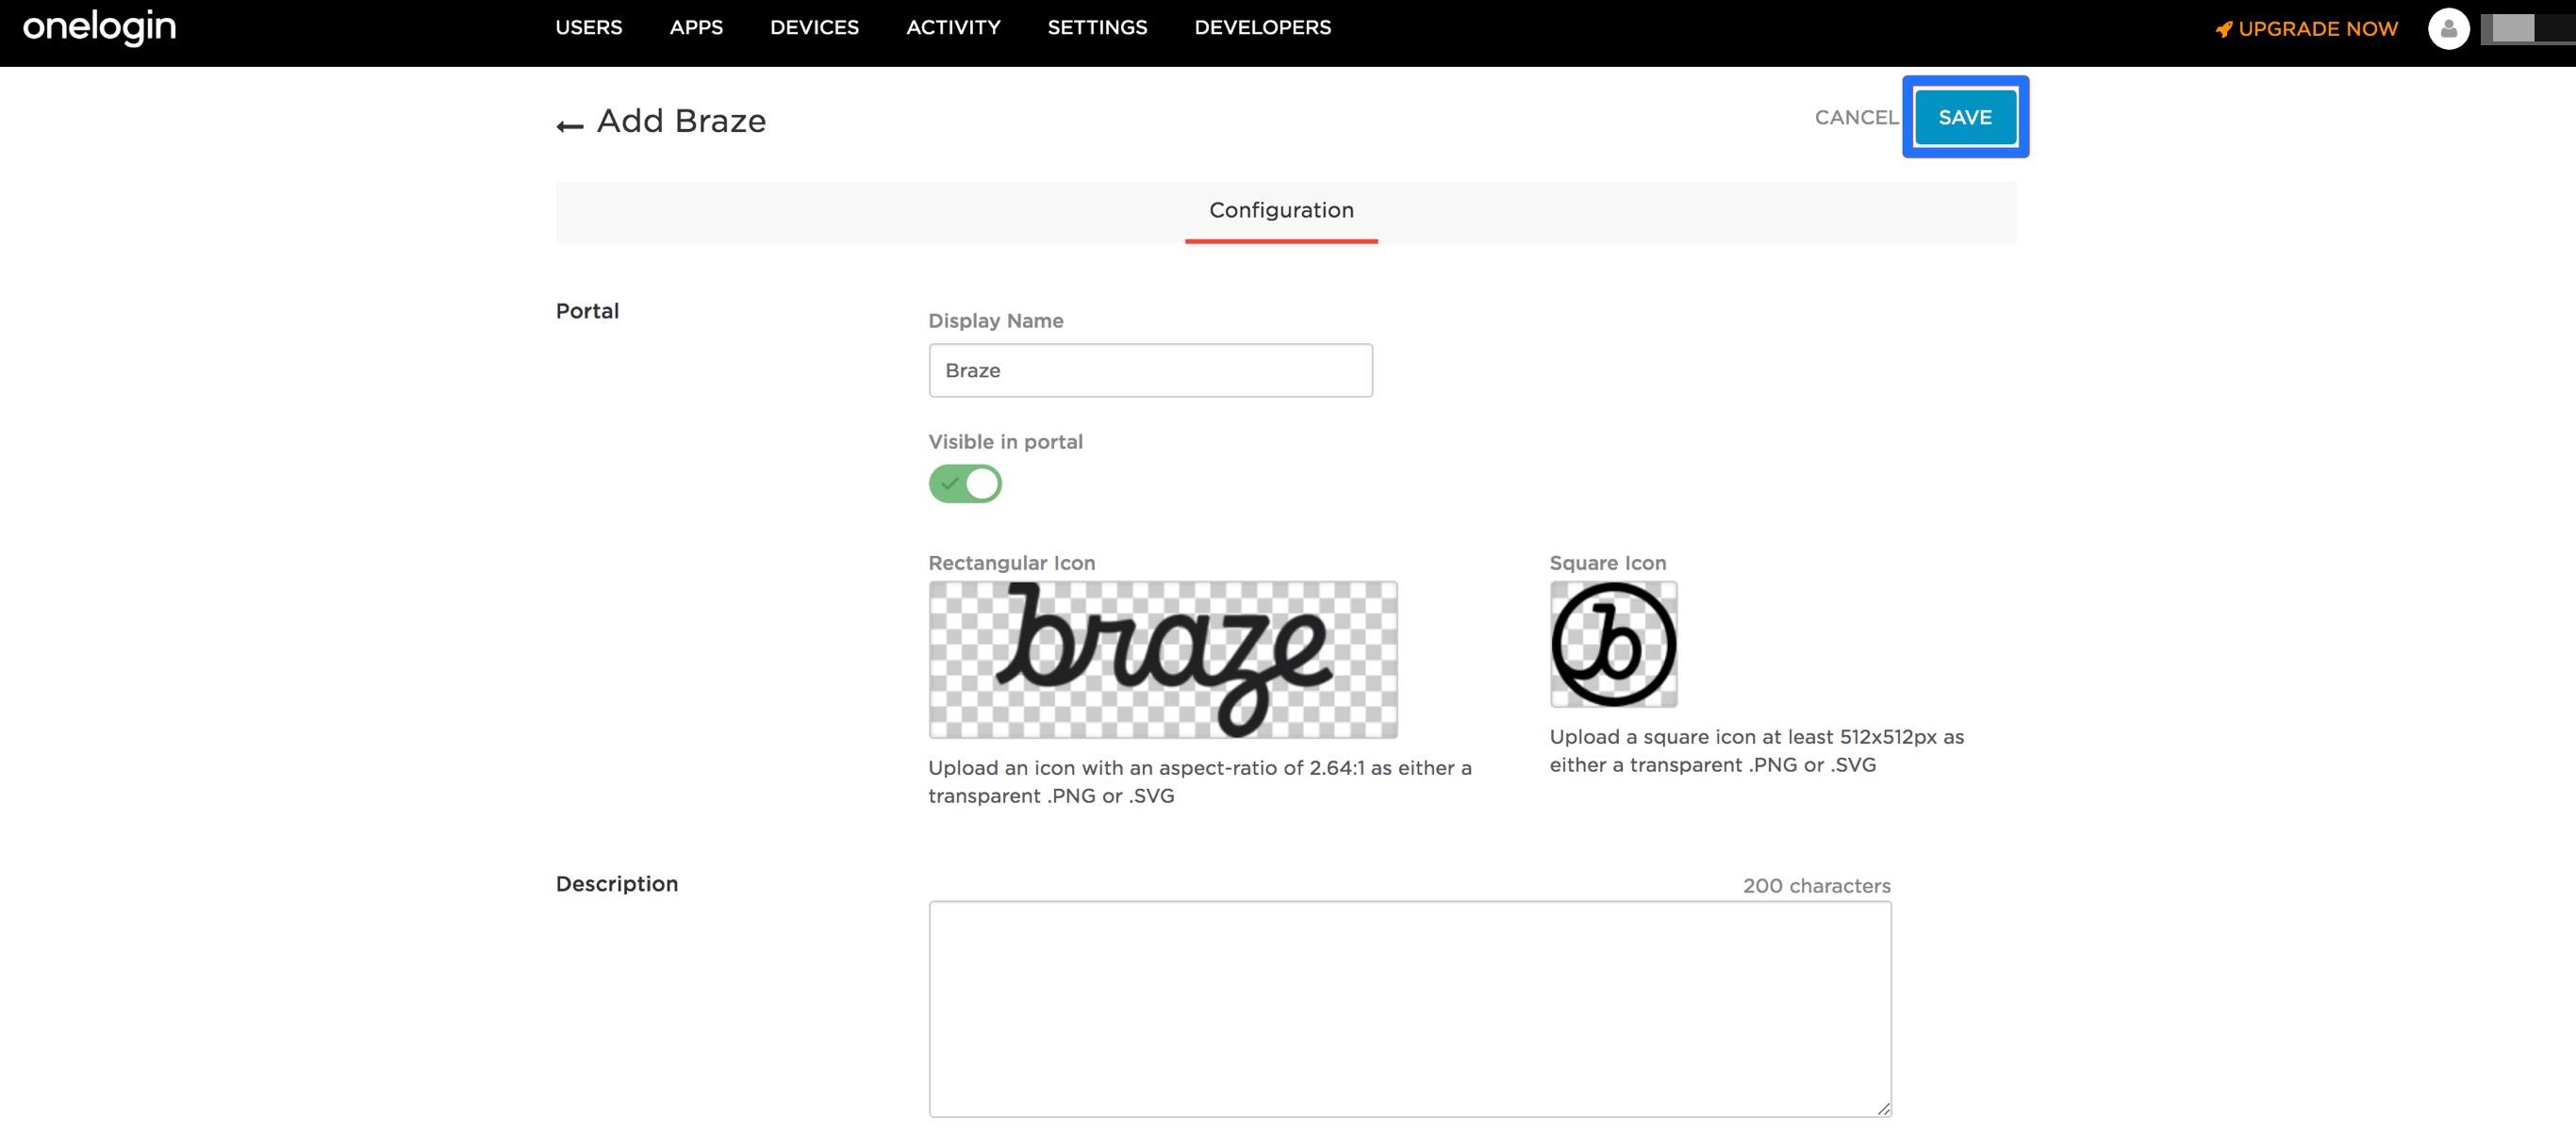
- Braze 앱을 회사에 저장합니다.
- 저장되면 Configuration으로 이동하여 Braze Domain과 RelayState API 키를 추가합니다. IdP에서 회사별 엔티티 ID가 필요한 경우, ACS URL(
https://<SUBDOMAIN>.braze.com/auth/saml/callback)과 엔티티 ID도 SAML SSO 설정에서 구성합니다.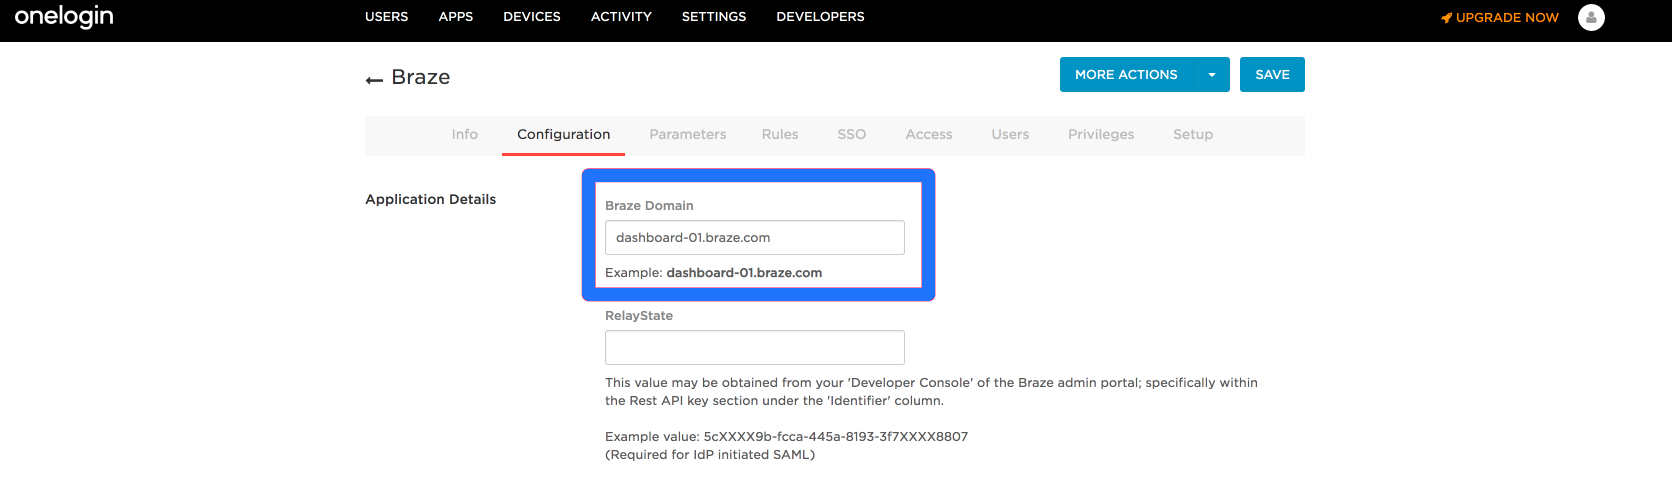
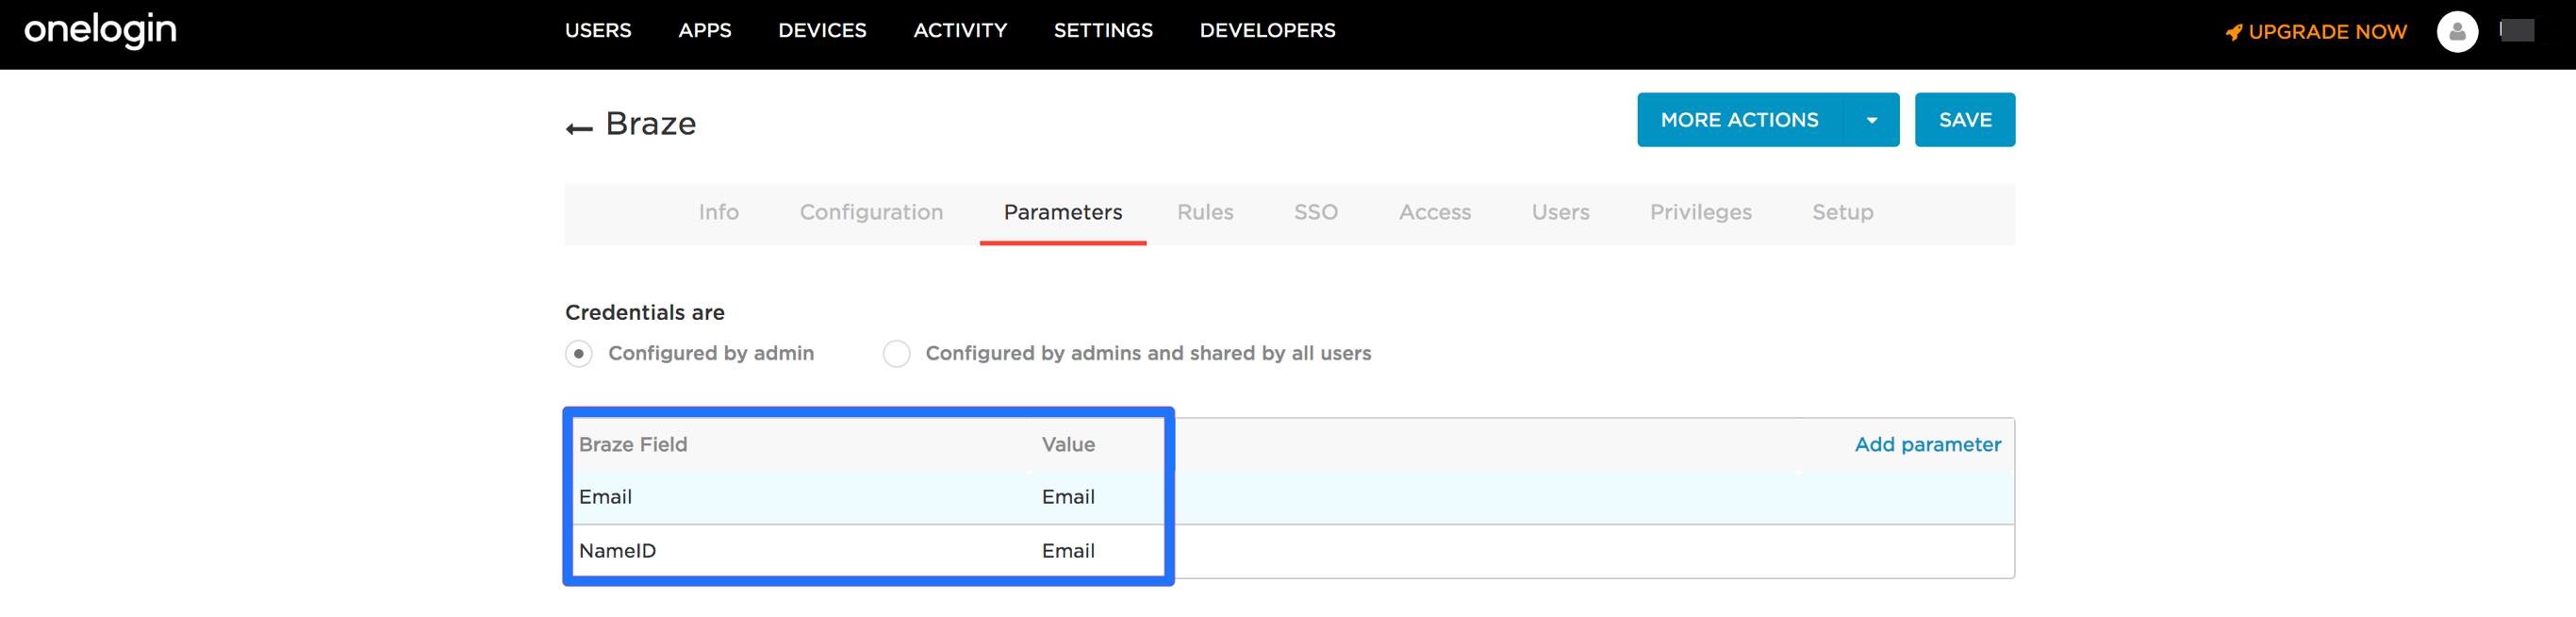
- Braze는 SAML 어설션을 특정 형식으로 요구합니다. Parameters 아래에 Braze가 지원하는 속성이 미리 채워져 있어야 합니다. 올바른지 확인합니다.
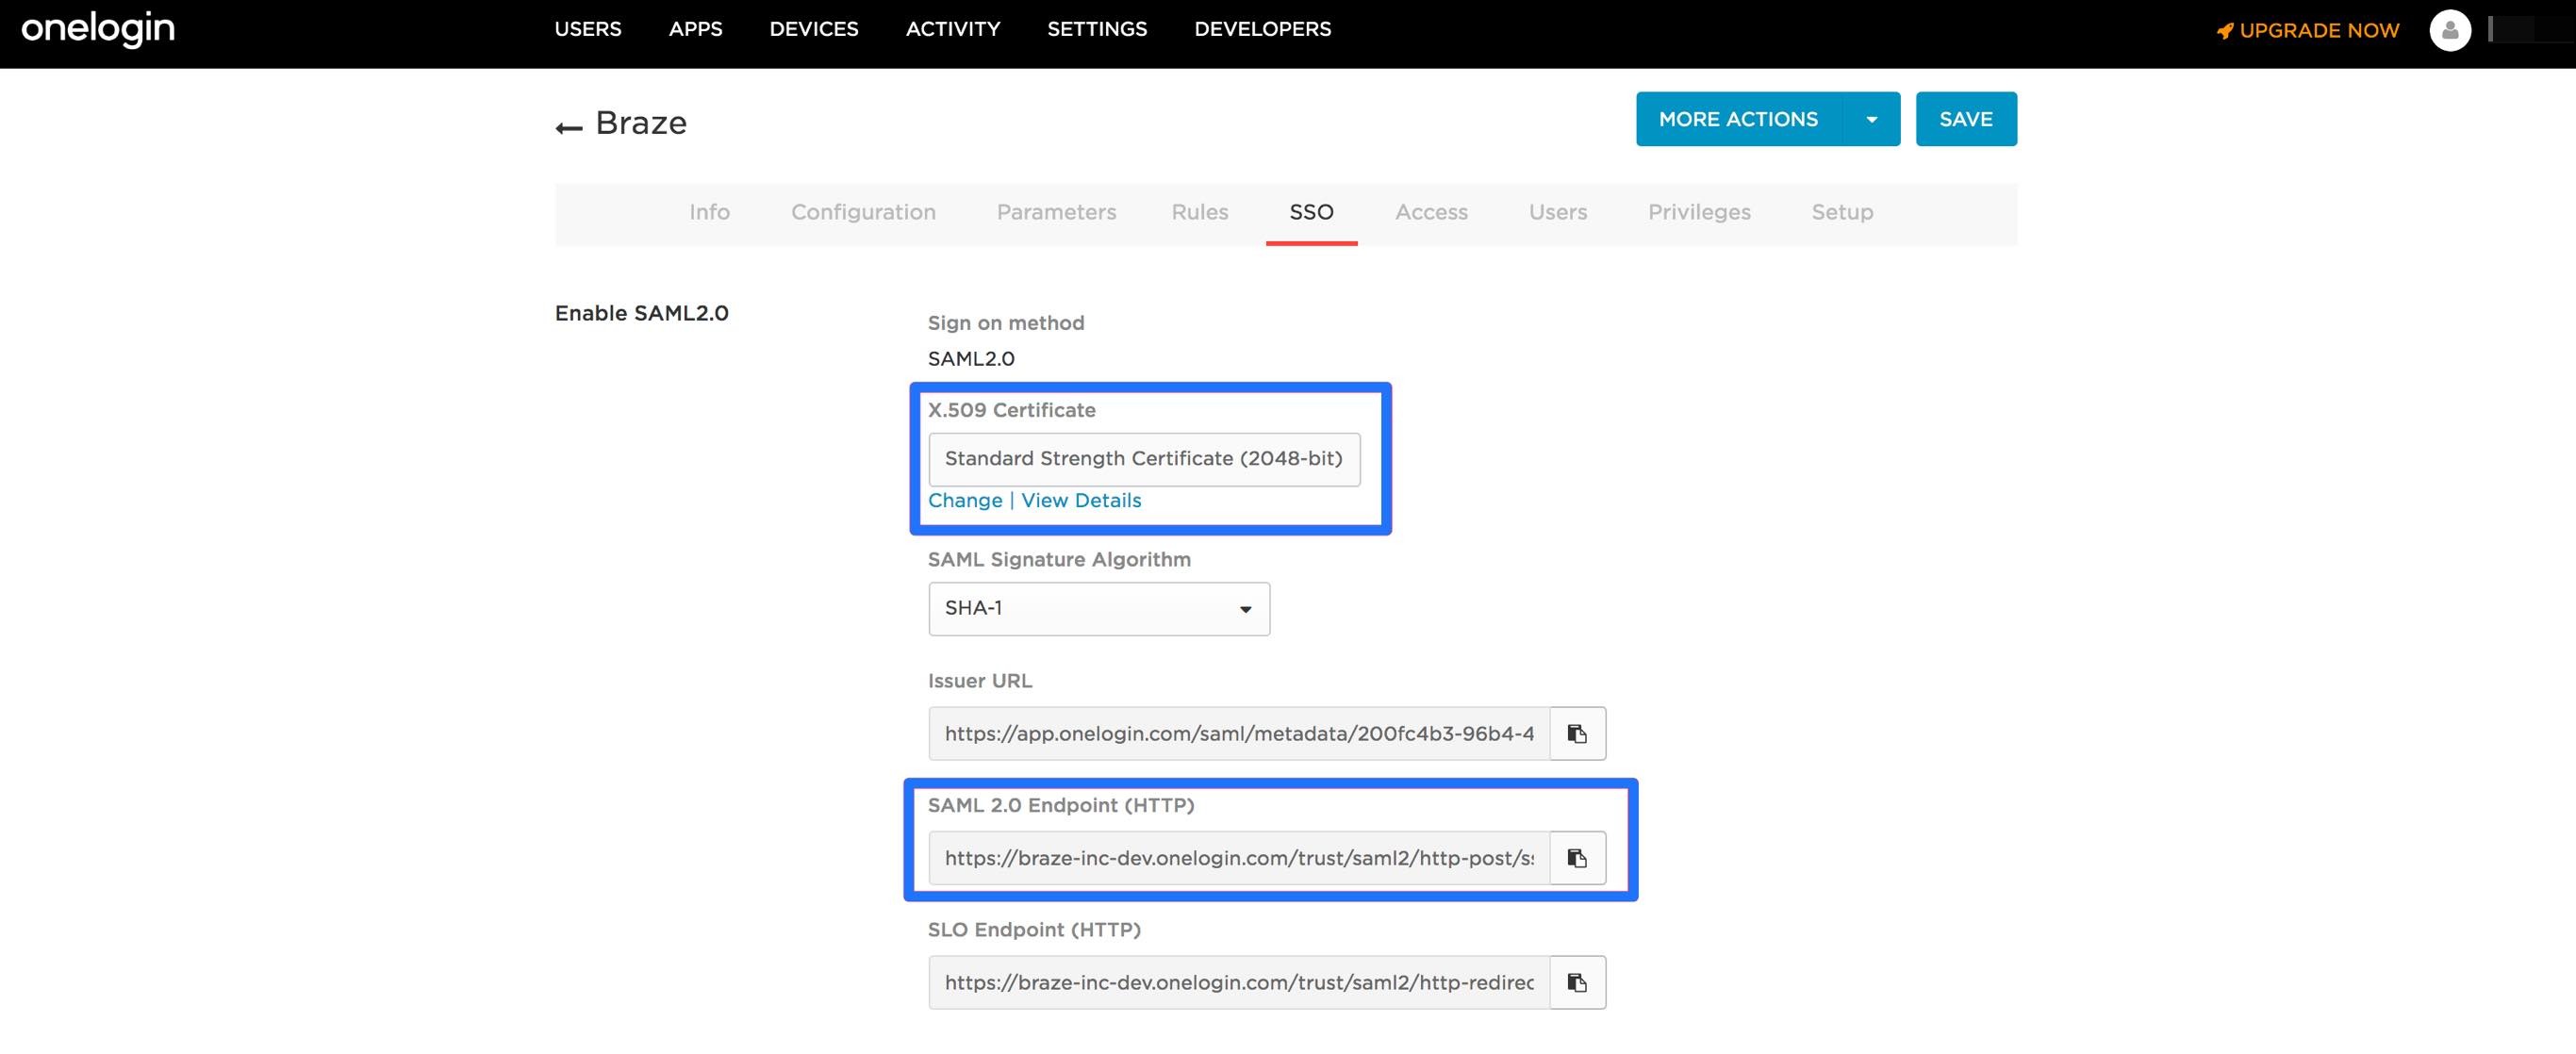
- Braze 대시보드를 설정하는 데 필요한 Certificate와 SAML 2.0 Endpoint (HTTP)를 SSO 탭에서 복사합니다.
2단계: Braze 내에서 OneLogin 구성
OneLogin 내에서 Braze를 설정하면 대상 URL(SAML 2.0 Endpoint (HTTP))과 x.509 인증서가 제공되며, 이를 Braze 계정에 입력해야 합니다.
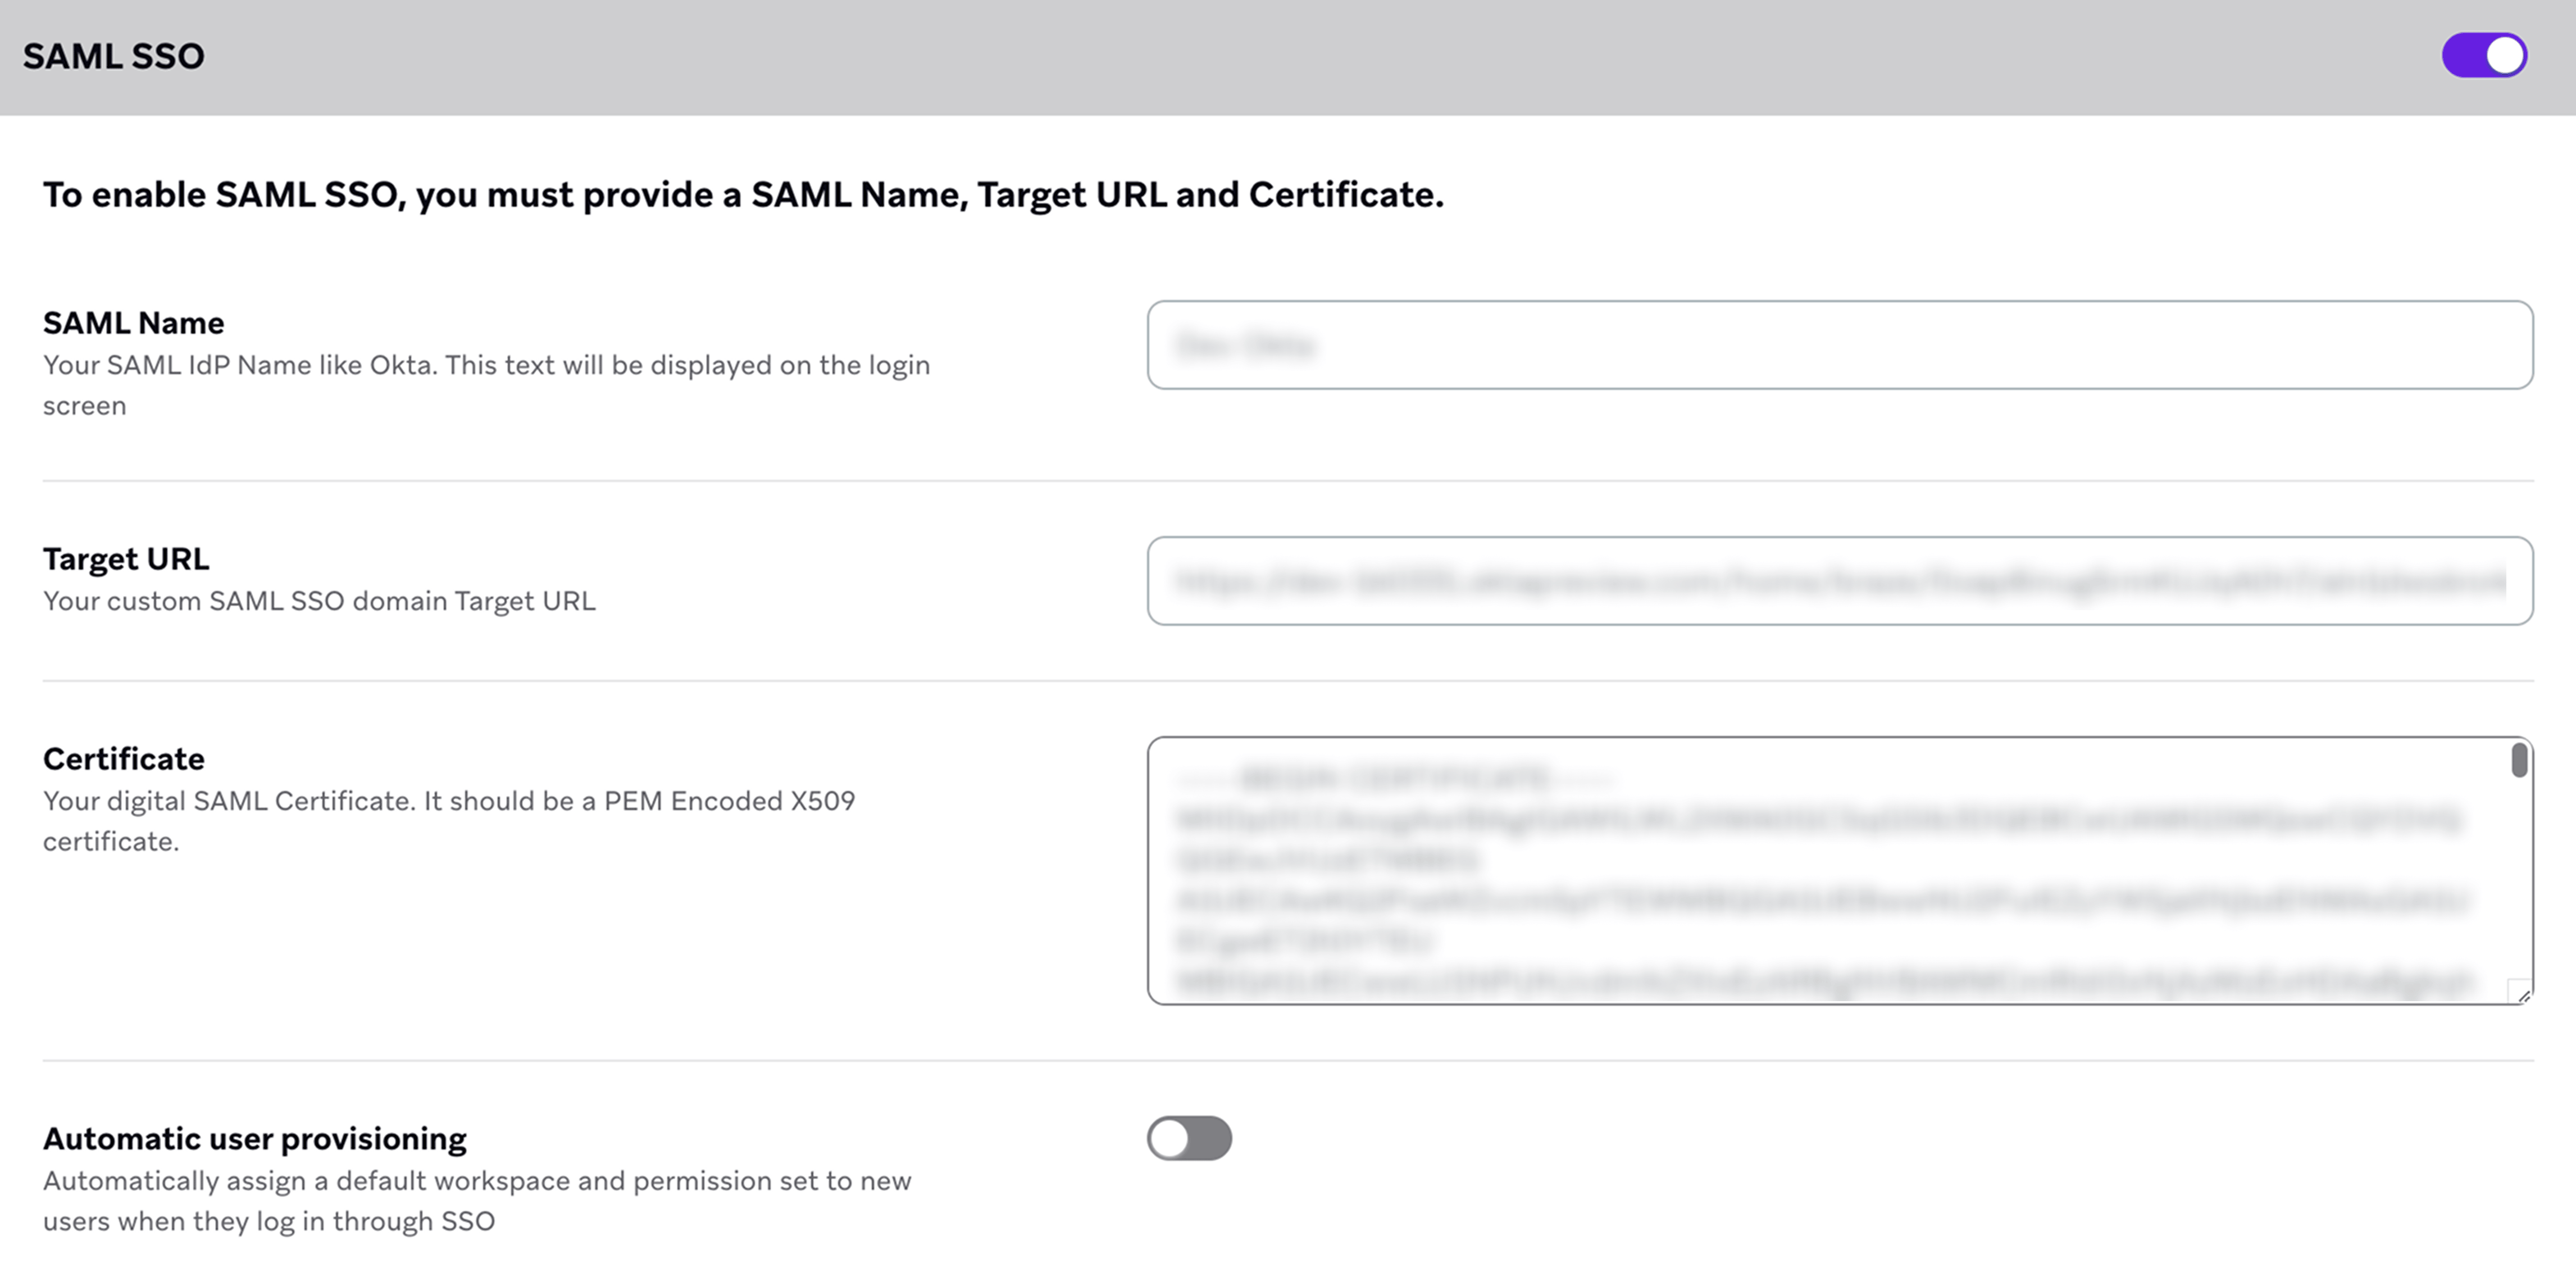
계정 매니저가 계정에 SAML SSO를 활성화한 후, 설정 > 회사 설정 > 관리자 설정 > 보안 설정으로 이동하여 SAML SSO 섹션을 ON으로 토글합니다.
이 페이지에서 다음 정보를 입력합니다:
| 요구 사항 | 세부 사항 |
|---|---|
SAML Name |
로그인 화면의 버튼 텍스트로 표시됩니다. 일반적으로 “OneLogin”과 같은 ID 공급자 이름입니다. |
Target URL |
OneLogin에서 제공하는 SAML 2.0 Endpoint (HTTP) URL입니다. |
Certificate |
OneLogin에서 제공하는 x.509 PEM 인코딩 인증서입니다. |
IdP에서 회사별 엔티티 ID가 필요한 경우, 보안 설정에서 Custom Entity ID를 켜고, 생성된 값을 복사하여 OneLogin의 엔티티 ID 필드에 붙여넣습니다. 자세한 내용은 SAML SSO 설정 문서의 커스텀 엔티티 ID를 참조하세요.
다음 단계
OneLogin SSO가 작동한 후:
- 비밀번호 로그인을 비활성화해야 하는 경우 SAML SSO 전용 로그인을 적용하세요.
- SAML 적시 프로비저닝을 설정하여 첫 IdP 로그인 시 대시보드 사용자를 자동으로 생성하세요.
- 사용자가 로그인 오류를 겪는 경우 SAML 트레이스 가져오기를 활용하세요.
New Stuff!