自動ユーザープロビジョニング
自動ユーザープロビジョニングを使用すると、ダッシュボードで手動で行う代わりに、APIを通じてBrazeユーザーを作成・管理できます。Brazeはクロスドメインid管理用システム(SCIM)を通じてこの機能をサポートしています。この記事では、提供すべき情報、SCIMトークンの生成方法、SCIM APIエンドポイントの場所について説明します。
SCIM連携は1社につき1つのみ設定できます。IDプロバイダー(IdP)連携(OktaまたはEntra ID)を使用している場合、カスタムSCIM APIエンドポイントは使用できません。IdP連携ではユーザーアカウントの作成と削除が自動的に行われます。権限やワークスペースの割り当てを設定するには、SCIMグループロールマッピングを使用して、IdPグループをカスタムロールにマッピングしてください。
SCIM プロビジョニング設定へのアクセス
SCIM プロビジョニングを利用できるかどうかは、ご利用のプラットフォームエディションによって異なります。この機能がワークスペースにない場合は、カスタマーサクセスマネージャーにお問い合わせください。
- Braze ダッシュボードで、設定 > 会社の設定 > 管理者設定 > SCIM プロビジョニングに移動し、SCIM 統合を設定を選択します。
- Braze 設定ステップで、プロビジョニング方法を選択し、アクセス設定を入力します。
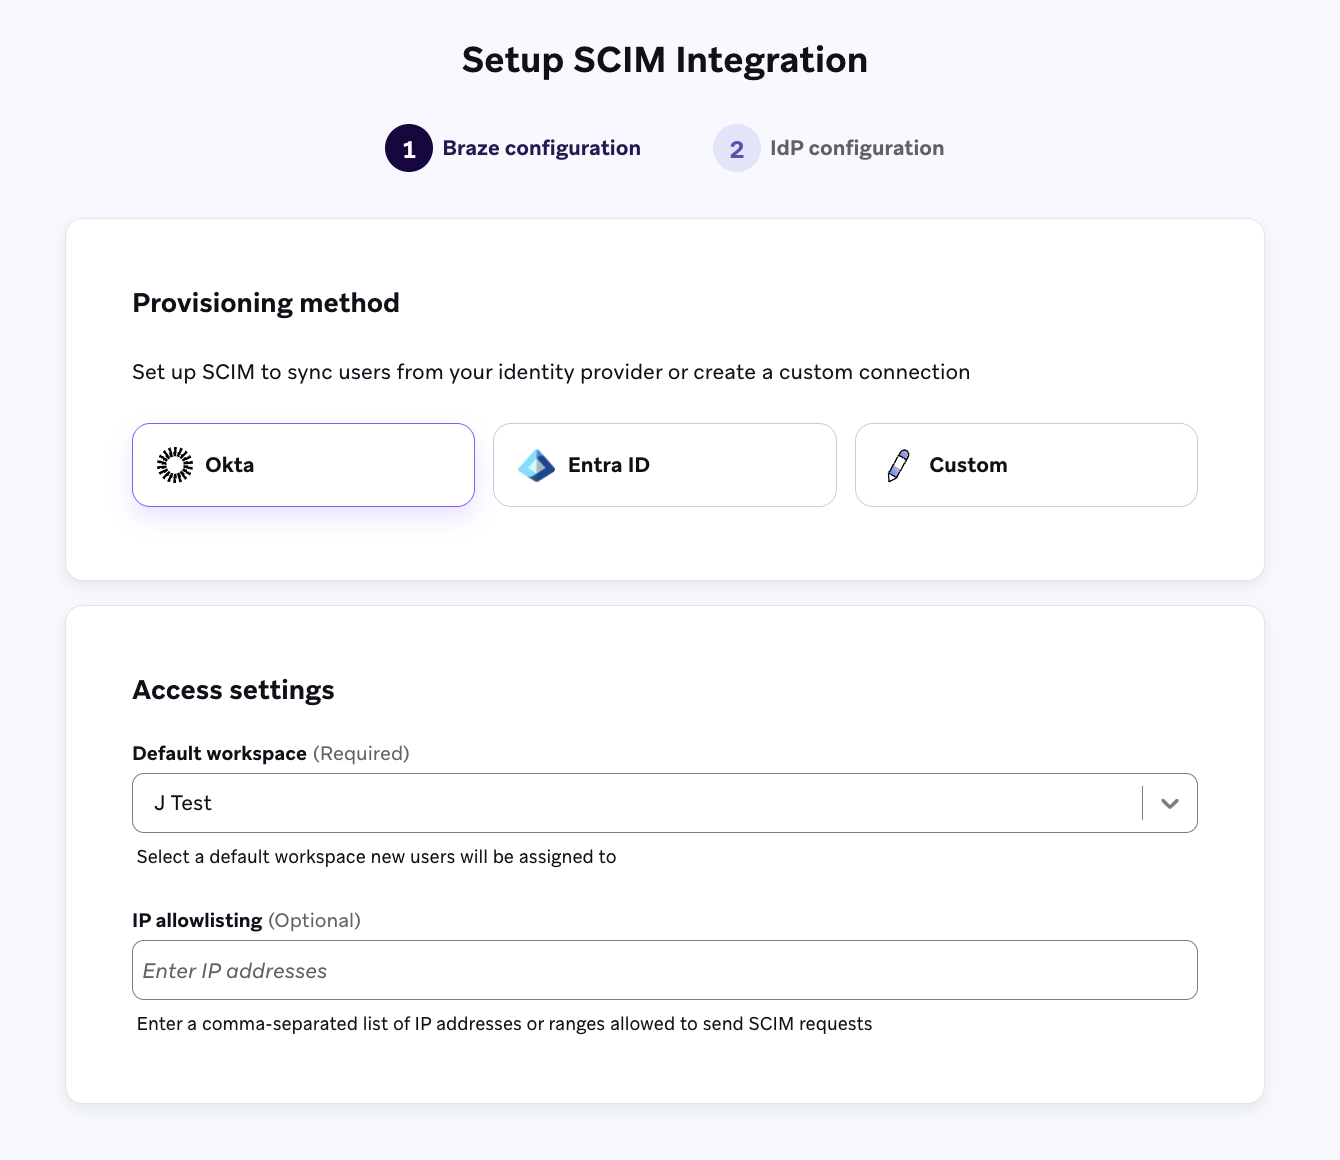
- IdP 設定ステップで、選択したプロビジョニング方法に対応するプラットフォーム内の手順に従います。
Okta で SAML SSO 用に Braze アプリを設定した場合は、Okta - Braze app オプションを使用します。SSO 用にカスタムアプリを設定した場合は、Okta - Custom app integration タブの手順に従ってください。
Okta連携では、ユーザーアカウントの作成と削除が自動的に行われます。権限やワークスペースの割り当てを設定するには、SCIMグループロールマッピングを使用して、IdPグループをカスタムロールにマッピングしてください。また、Okta連携を使用している場合、カスタムSCIM APIエンドポイントは使用できません。SCIMブリッジは1社につき1つのみ設定できます。
Oktaはユーザーの作成時にBrazeの権限を送信しません。新しいユーザーには、デフォルトのワークスペースでデフォルトの権限セットが付与されます。ユーザーにより多くのアクセス権を付与するには、SCIMグループロールマッピングを使用してください。アクセス権を削除するには、Brazeでユーザーを編集してください。Brazeで変更した権限がOktaによって上書きされることはありません。
ステップ 1:SCIM プロビジョニングを設定する
ステップ 1.1:SCIM を有効にする
- Okta で Applications > Applications に移動し、Create App Integration を選択します。サインイン方法として SAML 2.0 を選択します。
- 以下の詳細 (Braze の IdP 設定ステップに記載されています) を入力して、カスタムアプリを作成します。
- アプリのロゴ
- シングルサインオン URL
- オーディエンス URL (SP エンティティ ID)
- Finish を選択します。
- General タブを選択します。
- App Settings セクションで Edit を選択します。
- Provisioning フィールドで SCIM を選択します。
ステップ 1.2:アプリケーションの表示を無効にする
- Application visibility フィールドで、Do not display application icon to user チェックボックスを選択します。これにより、SCIM 専用のこのアプリを通じてユーザーが SSO にアクセスできなくなります。
- Save を選択します。
ステップ 1.3:SCIM 統合を設定する
- Provisioning タブを選択します。
- Settings > Integration > SCIM Connection で Edit を選択し、SCIM プロビジョニングの設定ページの表に表示されるフィールド値を入力します。
ステップ 1.4:API 認証情報をテストする
Test API Credentials を選択します。統合が成功すると確認メッセージが表示され、保存できるようになります。
ステップ 1.5:アプリへのプロビジョニングを有効にする
- Provisioning > Settings > To App > Provisioning to App で Edit を選択します。
- 以下を有効にします。
- Create Users
- Update Users Attributes
- Deactivate Users
- SCIM プロビジョニングの設定ページの表に表示されるマッピングを使用して、Attribute Mapping セクションを確認し、設定します。
ステップ 2:アプリにユーザーを割り当てる
- Assignment タブを選択します。
- Assign を選択し、オプションを選択します。
- Braze へのアクセスが必要なユーザーにアプリを割り当てます。
- 割り当てが完了したら Done を選択します。
SSO 用にカスタムアプリを設定した場合は、Okta - Custom app integration オプションを使用します。Okta で SAML SSO 用に Braze アプリを設定した場合は、Okta - Braze app タブの手順に従ってください。
Okta連携では、ユーザーアカウントの作成と削除が自動的に行われます。権限やワークスペースの割り当てを設定するには、SCIMグループロールマッピングを使用して、IdPグループをカスタムロールにマッピングしてください。また、Okta連携を使用している場合、カスタムSCIM APIエンドポイントは使用できません。SCIMブリッジは1社につき1つのみ設定できます。
Oktaはユーザーの作成時にBrazeの権限を送信しません。新しいユーザーには、デフォルトのワークスペースでデフォルトの権限セットが付与されます。ユーザーにより多くのアクセス権を付与するには、SCIMグループロールマッピングを使用してください。アクセス権を削除するには、Brazeでユーザーを編集してください。Brazeで変更した権限がOktaによって上書きされることはありません。
ステップ 1:SCIM プロビジョニングを設定する
ステップ 1.1:SCIM を有効にする
- Okta で Braze アプリに移動します。
- General タブを選択します。
- App Settings セクションで Edit を選択します。
- Provisioning フィールドで SCIM を選択します。
- Save を選択します。
ステップ 1.2:SCIM 統合を設定する
- Provisioning タブを選択します。
- Settings > Integration > SCIM Connection で Edit を選択し、SCIM プロビジョニングの設定ページの表に表示されるフィールド値を入力します。
- Test API Credentials を選択して、API 認証情報をテストします。
- Save を選択します。
ステップ 1.3:アプリへのプロビジョニングを有効にする
- Provisioning > Settings > To App > Provisioning to App で Edit を選択します。
- 以下を有効にします。
- Create Users
- Update Users Attributes
- Deactivate Users
- SCIM プロビジョニングの設定ページの表に表示されるマッピングを使用して、Attribute Mapping セクションを確認し、設定します。
ステップ 2:アプリにユーザーを割り当てる
- Assignment タブを選択します。
- Assign を選択し、オプションを選択します。
- Braze へのアクセスが必要なユーザーにアプリを割り当てます。
- Done を選択します。
Entra ID連携では、ユーザーアカウントの作成と削除が自動的に行われます。権限やワークスペースの割り当てを設定するには、SCIMグループロールマッピングを使用して、IdPグループをカスタムロールにマッピングしてください。また、Entra ID連携を使用している場合、カスタムSCIM APIエンドポイントは使用できません。SCIMブリッジは1社につき1つのみ設定できます。
Entra IDはユーザーの作成時にBrazeの権限を送信しません。新しいユーザーには、デフォルトのワークスペースでデフォルトの権限セットが付与されます。ユーザーにより多くのアクセス権を付与するには、SCIMグループロールマッピングを使用してください。アクセス権を削除するには、Brazeでユーザーを編集してください。Brazeで変更した権限がEntra IDによって上書きされることはありません。
ステップ 1:SCIM プロビジョニングアプリを設定する
ステップ 1.1:Microsoft Entra 管理センターにログインする
Microsoft Entra 管理センターにログインします。
ステップ 1.2:SCIM アプリを作成して設定する
- ナビゲーションメニューで Entra ID > Enterprise apps に移動します。
- New application を選択します。
- Create your own application を選択します。
- パネルでアプリの名前を入力します。
- What are you looking to do with your application? セクションで、Integrate application you don’t find in the gallery (Non-gallery) を選択します。
- Create を選択します。
ステップ 1.3:SCIM 統合を設定する
- SCIM アプリケーションの Manage > Provisioning セクションに移動します。
- Connect your application または New configuration を選択し、SCIM プロビジョニングの設定ページの表に表示されるフィールド値を入力します。
ステップ 1.4:アプリへのプロビジョニングを有効にする
- SCIM アプリケーションの Manage > Attribute mapping (Preview) セクションに移動します。
- Provision Microsoft Entra ID Users を選択します。
- SCIM プロビジョニングの設定ページの表に表示される属性と一致するように、Attribute Mapping セクションを確認し、設定します。
- Attribute Mapping ページを閉じます。
SCIM がユーザーを正しく識別して管理するには、userName 属性が Braze のユーザーのメールアドレスと完全に一致している必要があります。SCIM を有効にする前に Braze で手動プロビジョニングされたユーザーは、SCIM アプリケーションに追加されても、IdP 管理ユーザーに自動的に変換されません。それらのユーザーのプロビジョニング方法は手動のままです。
ステップ 2:アプリにユーザーを割り当てる
- Manage > Users and Groups に移動します。
- Add user/group を選択します。
- None Selected を選択して、アプリにユーザーを割り当てます。
- Select ボタンを選択して、割り当てを確定します。
ステップ 1:SCIM 設定を構成する
- デフォルトワークスペース: 新しいユーザーをデフォルトで追加するワークスペースを選択します。SCIM API リクエストでワークスペースを指定しない場合、Braze はユーザーをこのワークスペースに割り当てます。リクエストに
permissionsが含まれていない場合、Braze はこのワークスペースでユーザーにデフォルトの権限セットを付与します。 - サービスオリジン: SCIM リクエストのオリジンドメインを入力します。Braze はこれを
X-Request-Originヘッダーで使用して、リクエストの送信元を検証します。 - IP 許可リスト (オプション): SCIM リクエストを特定の IP アドレスに制限できます。許可する IP アドレスのカンマ区切りリストまたは範囲を入力します。各リクエストの
X-Request-Originヘッダーを使用して、リクエストの IP アドレスが許可リストに含まれているかを確認します。
ステップ 2:SCIM トークンを生成する
必須フィールドを入力したら、SCIM トークンを生成を押して SCIM トークンを生成し、SCIM API エンドポイントを確認します。ページから移動する前に、必ず SCIM トークンをコピーしてください。このトークンは一度しか表示されません。
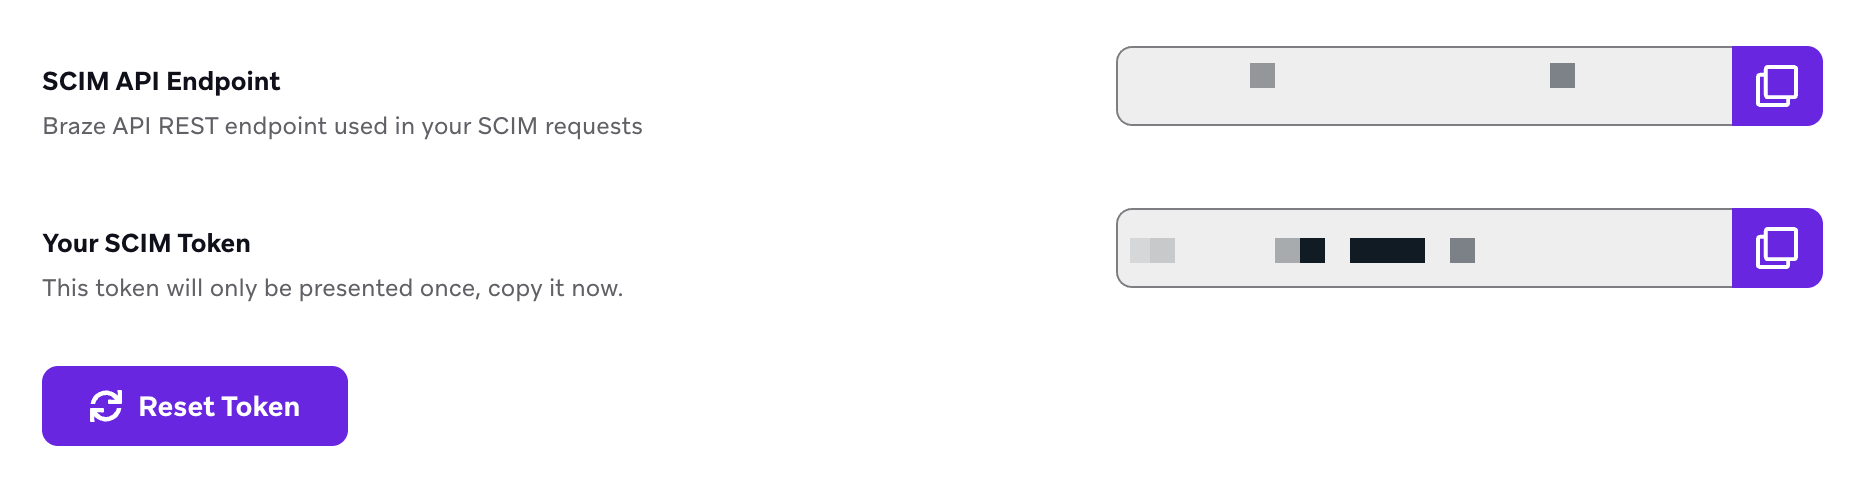
Braze は、すべての SCIM リクエストに、HTTP Authorization ヘッダーを介して SCIM API ベアラートークンが付与されていることを想定しています。
新規ユーザーのデフォルト権限
Okta または Entra ID の統合を通じて SCIM が権限リストなしでユーザーを作成すると、Braze はそのユーザーにデフォルトのワークスペースにおける閲覧専用のデフォルト権限セットを付与します。これは、permissions を省略したカスタムの SCIM API リクエストにも適用されます。
デフォルトの権限セットには、作成、編集、アーカイブ、削除、エクスポート、送信の権限は含まれていません。ユーザーにより多くのアクセス権を付与するには、SCIM グループロールマッピングを使用するか、Braze でユーザーを編集してください。
| 製品領域 | 権限 |
|---|---|
| メッセージング | キャンペーンを表示、キャンバスを表示、キャンバステンプレートを表示、フィーチャーフラグを表示、プレースメントを表示、メッセージ優先順位設定を表示、フリークエンシーキャップルールを表示、メッセージングレート制限を表示、グローバルコントロールグループを表示、サイレント時間設定を表示、ダッシュボードレポートを表示 |
| コンテンツ | Content Blocksを表示、メールテンプレートを表示、メールリンクテンプレートを表示、アプリ内メッセージテンプレートを表示、Webhookテンプレートを表示、メディアライブラリアセットを表示、ユーザー設定センターを表示、プロモーションコードを表示、ロケーションを表示、ローカライゼーション設定を表示 |
| オーディエンスとデータ | セグメントを表示、カスタム属性を表示、カスタムイベントを表示、カタログを表示、ユーザーマージレコードを表示、オーディエンス同期設定を表示 |
| チャネル設定 | メール設定を表示、プッシュ設定を表示、WhatsApp設定を表示、WhatsAppカタログを表示、WhatsAppフローを表示、MetaからのWhatsAppメッセージテンプレートを表示 |
| Decisioning Studio | Decisioning Studioエージェントを表示、Decisioning Studioオーディエンスを表示、Decisioning Studioアクションバンクを表示、コンバージョンイベントを表示、Decisioning Studioガードレールを表示、Decisioning Studioタイミングを表示 |