Mapeamento de funções de grupo SCIM
O mapeamento de funções de grupo SCIM permite provisionar permissões do dashboard da Braze por meio do seu provedor de identidade (IdP). O IdP envia grupos e seus membros para a Braze via SCIM, você mapeia cada grupo para uma função personalizada, e todos os membros desse grupo herdam as permissões da função.
O mapeamento de funções de grupo SCIM transfere a atribuição de permissões para o seu IdP, para que você gerencie a associação onde gerencia o acesso, e a Braze mantém suas permissões sincronizadas. Isso significa que você não precisa conceder permissões a um usuário por vez ou fazer alterações correspondentes no seu IdP e na Braze.
Como funciona
O mapeamento de funções por grupo conecta duas relações:
| Relação | Gerenciada por | Como funciona |
|---|---|---|
| Usuários para grupos | Seu IdP | Quando você adiciona ou remove um membro de um grupo mapeado, o IdP sincroniza a alteração com a Braze pelo protocolo SCIM /Groups. A criação, a atualização e a exclusão de grupos são sincronizadas automaticamente. |
| Grupos para funções | Administrador da Braze | No dashboard, você mapeia cada grupo SCIM para uma ou mais funções personalizadas. |
As permissões efetivas de um usuário são a união das permissões e funções atribuídas diretamente a ele com todas as funções obtidas por meio dos grupos dos quais ele é membro. As permissões atribuídas diretamente incluem o conjunto de permissões padrão que a Braze concede a todo novo usuário SCIM. As funções derivadas de grupos são cumulativas, ou seja, nunca removem uma permissão que o usuário já tem. Quando a associação a um grupo ou um mapeamento muda, a Braze reavalia as permissões dos usuários afetados na próxima solicitação deles.
Os membros do grupo precisam ser usuários da Braze já provisionados via SCIM. Mapear um grupo concede uma função personalizada, e essa função carrega as permissões correspondentes. Por isso, as funções personalizadas precisam estar ativadas para a sua empresa.
Pré-requisitos
| Requisito | Detalhes |
|---|---|
| Provisionamento SCIM | Você precisa ter uma integração SCIM ativa com o Okta ou o Microsoft Entra ID. O mapeamento de funções de grupo reutiliza o mesmo token SCIM, a mesma lista de IPs permitidos e os mesmos limites de frequência do provisionamento automatizado de usuários. |
| Funções personalizadas | As funções personalizadas precisam estar ativadas para sua empresa. Os grupos SCIM são mapeados para funções personalizadas, e não para permissões da Braze individuais ou conjuntos de permissões. |
Provedores de identidade compatíveis
A Braze oferece suporte ao mapeamento de funções de grupo via SCIM com os mesmos IdPs compatíveis com o provisionamento de usuários.
| Provedor de identidade | Notas |
|---|---|
| Okta | Provisiona grupos e membros por meio da integração SCIM do Okta. |
| Microsoft Entra ID | Provisiona grupos e membros por meio da integração SCIM do Entra ID. O Entra ID identifica os grupos pelo nome de exibição, então cada nome de grupo precisa ser único no seu espaço de trabalho. |
Etapa 1: Provisione grupos a partir do seu provedor de identidade
Configure seu IdP para enviar os grupos que você quer usar no provisionamento. O provisionamento de grupos usa a integração SCIM que você já configurou para usuários. Portanto, não é necessário um novo token ou endpoint.
| Provedor de identidade | Etapas de provisionamento |
|---|---|
| Okta | Atribua os grupos que você quer sincronizar ao seu aplicativo SCIM da Braze e ative o envio de grupos (group push). |
| Microsoft Entra ID | Adicione os grupos ao escopo de provisionamento do seu aplicativo empresarial da Braze. |
Depois que um grupo é sincronizado, os membros dele ficam disponíveis para mapeamento de funções na Braze. Esses membros precisam ser usuários da Braze já provisionados via SCIM.
Membros que seu IdP envia, mas que ainda não existem como usuários da Braze, são ignorados em vez de rejeitados. Provisione o usuário primeiro. Depois disso, a associação ao grupo entra em vigor.
Usuários provisionados manualmente
Usuários criados na Braze antes da configuração da sua integração SCIM não têm o vínculo de identidade (externalId) necessário para o gerenciamento via SCIM. Esses usuários provisionados manualmente não podem ser atualizados ou desprovisionados automaticamente pelo mapeamento de funções de grupos SCIM, mesmo que sejam adicionados a um grupo mapeado no seu IdP.
Para converter usuários provisionados manualmente em usuários gerenciados via SCIM, faça uma importação de usuário no aplicativo da Braze no seu IdP. Essa importação conecta os usuários existentes da Braze às identidades deles no IdP pelo e-mail e cria o vínculo externalId.
Etapa 2: Mapear um grupo para uma função personalizada
- Acesse Configurações > Gerenciamento de usuários > Funções.
- Crie uma nova função personalizada ou abra uma existente.
- No painel de informações da função, encontre Mapeamento de grupo de usuários SCIM.
- Selecione um ou mais grupos provisionados pelo seu IdP.
- Salve a função.
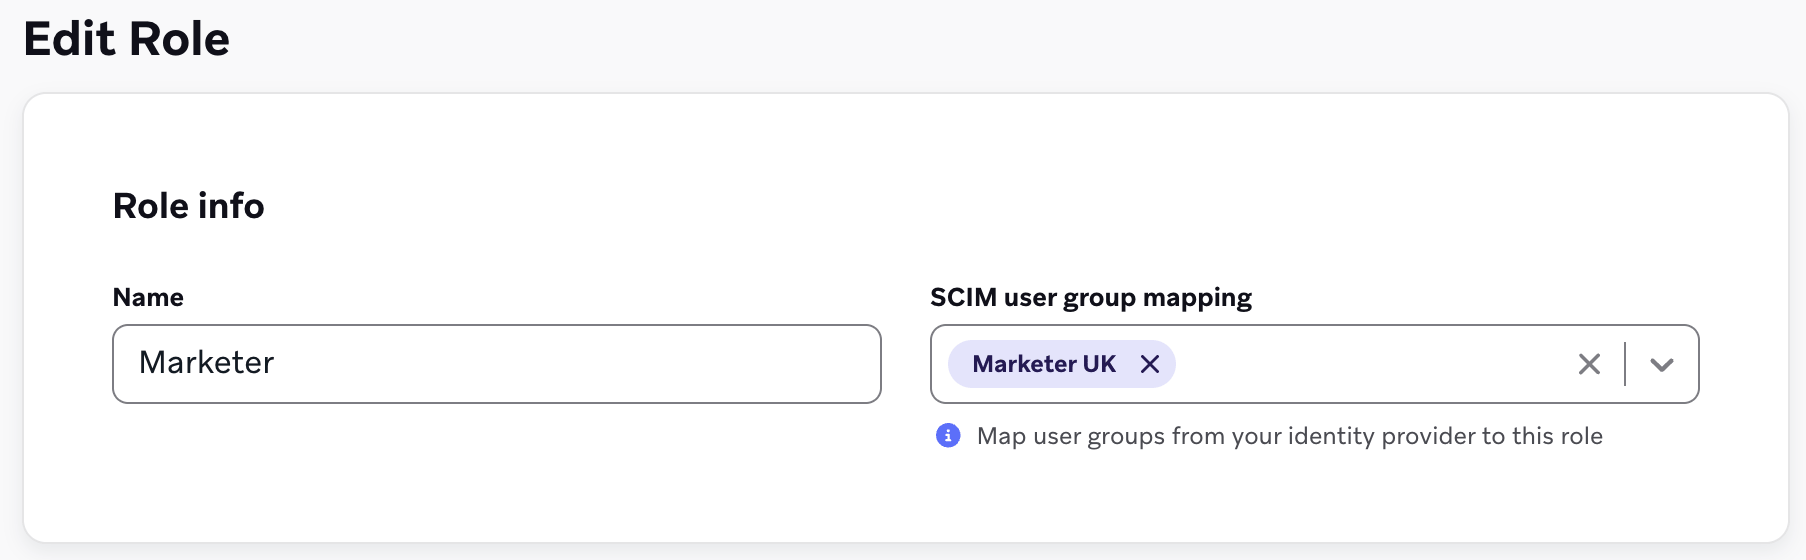
Todos os membros dos grupos selecionados herdam as permissões da função. A lista de funções mostra quantos grupos SCIM estão mapeados para cada função.
Para deixar de conceder uma função por meio de um grupo, remova o grupo do mapeamento da função e salve. Para alterar quem recebe a função, atualize os membros do grupo no seu IdP.
Perguntas frequentes
O que acontece com as funções atribuídas diretamente a um usuário?
Nada. As funções derivadas de grupos são adicionadas às atribuições diretas. As funções atribuídas diretamente continuam editáveis na Braze. Já as funções concedidas por meio de um grupo são gerenciadas pela edição do mapeamento ou da associação ao grupo.
O mapeamento de funções de grupo substitui as permissões padrão?
Não. Todo usuário criado pelo seu IdP começa com o conjunto de permissões padrão. As funções do mapeamento de grupos são adicionadas a esse conjunto e não removem nenhuma parte dele. Para remover uma permissão padrão, edite o usuário na Braze.
Um grupo pode ser mapeado para mais de uma função?
Sim. Um grupo pode ser mapeado para várias funções personalizadas, e uma função pode ser mapeada a partir de vários grupos.
Onde gerencio quem faz parte de um grupo?
No seu provedor de identidade. A Braze recebe as associações do IdP via SCIM e não permite editar a associação aos grupos diretamente no dashboard.
Remover um usuário de um grupo revoga as permissões dele?
Sim, para as permissões concedidas por meio desse grupo. Quando o IdP remove o usuário do grupo, a Braze reavalia as permissões dele e remove qualquer função que ele tinha apenas por meio desse grupo. As permissões de atribuições diretas ou de outros grupos não são afetadas.
Dependendo do seu IdP e de como você atribui sua integração SCIM da Braze, remover um usuário de um grupo também pode excluir o usuário dele no dashboard da Braze:
- Microsoft Entra ID: Se o usuário estiver em um grupo atribuído ao seu aplicativo SCIM da Braze e não estiver atribuído a esse aplicativo de forma independente desse grupo, removê-lo do grupo (ou remover o grupo) exclui o usuário na Braze.
- Okta: Se o grupo estiver atribuído ao seu aplicativo SCIM da Braze e o usuário não estiver atribuído a esse aplicativo de forma independente, removê-lo do grupo pode excluir o usuário na Braze.