Criptografia em nível de campo do identificador
Criptografe endereços de e-mail para minimizar as informações de identificação pessoal (IPI) compartilhadas na Braze.
Usando a criptografia em nível de campo de identificador, você pode criptografar endereços de e-mail de forma transparente com o AWS Key Management Service (KMS) para minimizar as informações de identificação pessoal (IPI) compartilhadas na Braze. A criptografia substitui dados confidenciais por texto cifrado, que é uma informação criptografada ilegível.
A criptografia em nível de campo do identificador está disponível como um recurso complementar. Para começar com a criptografia em nível de campo do identificador, entre em contato com seu gerente de conta da Braze.
Como funciona
Os endereços de e-mail precisam ser criptografados e ter hash gerado antes de serem adicionados à Braze. Quando uma mensagem é enviada, é feita uma chamada ao AWS KMS para obter o endereço de e-mail descriptografado. Em seguida, o endereço de e-mail com hash é inserido nos metadados dos eventos de entrega e engajamento para que eles sejam vinculados ao usuário original. É assim que a Braze consegue rastrear a análise de dados de e-mail. A Braze oculta qualquer endereço de e-mail em texto simples que for incluído e não armazena o endereço de e-mail em texto simples do usuário.
Pré-requisitos
Para usar a criptografia em nível de campo de identificador, você precisa ter acesso ao AWS KMS para criptografar e gerar o hash dos endereços de e-mail antes de enviá-los para a Braze.
Siga estas etapas para configurar o método de autenticação com chave secreta da AWS.
- Para obter seu ID da chave de acesso e sua chave de acesso secreta, crie um usuário IAM e um grupo de administradores na AWS com uma política de permissões para o AWS Key Management Service. O usuário IAM precisa ter as permissões kms:Decrypt e kms:GenerateMac. Para mais detalhes, consulte Permissões do AWS KMS.
- Selecione Show User Security Credentials para exibir seu ID da chave de acesso e sua chave de acesso secreta. Anote essas credenciais em algum lugar ou selecione o botão Download Credentials, pois você vai precisar inseri-las ao conectar suas chaves do AWS KMS.
- Você precisa configurar o KMS nas seguintes regiões da AWS:
- Clusters dos EUA da Braze:
us-east-1 - Clusters da UE da Braze:
eu-central-1 - Cluster AU da Braze:
ap-southeast-2 - Cluster ID da Braze:
ap-southeast-3 - Cluster JP da Braze:
ap-northeast-1 - Cluster KR da Braze:
ap-northeast-2
- Clusters dos EUA da Braze:
- No AWS Key Management Service, crie duas chaves e confira se o usuário IAM foi adicionado às permissões de uso da chave:
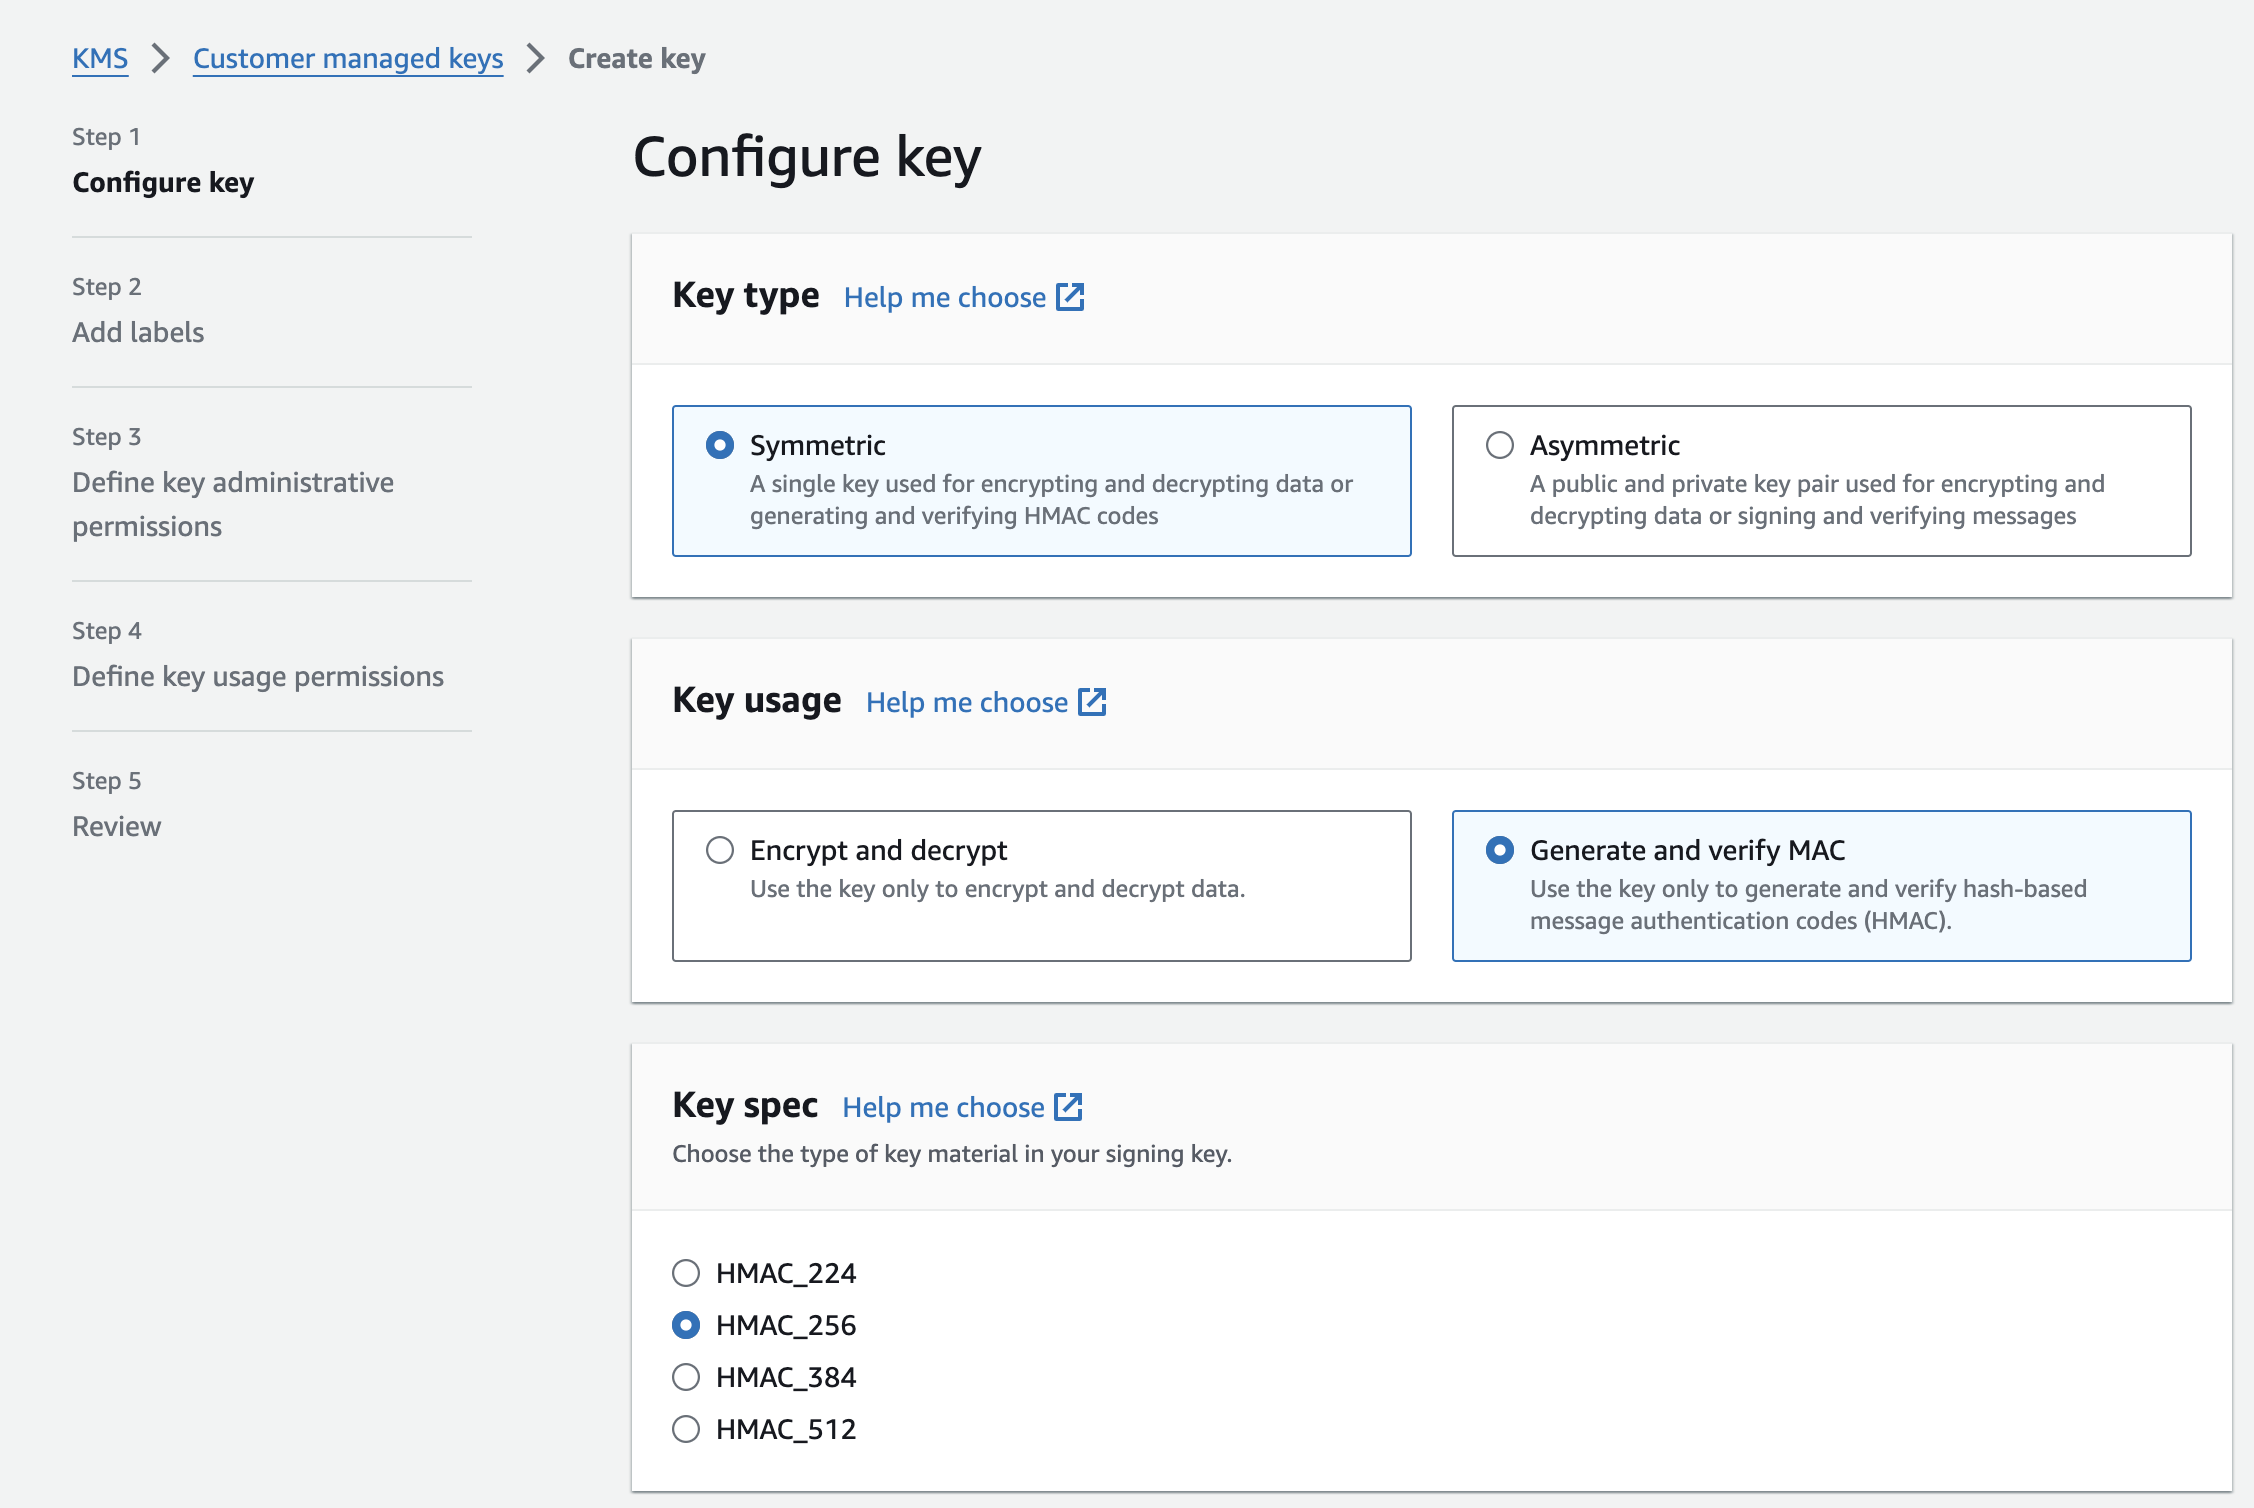
- Criptografar/descriptografar: Selecione o tipo de chave Symmetric e o uso de chave Encrypt and Decrypt.
- Hash: Selecione o tipo de chave Symmetric e o uso de chave Generate and Verify MAC. A especificação da chave deve ser HMAC_256. Depois de criar a chave, anote o ID da chave HMAC em algum lugar, pois você vai precisar inseri-lo na Braze.
Etapa 1: Conecte suas chaves do AWS KMS
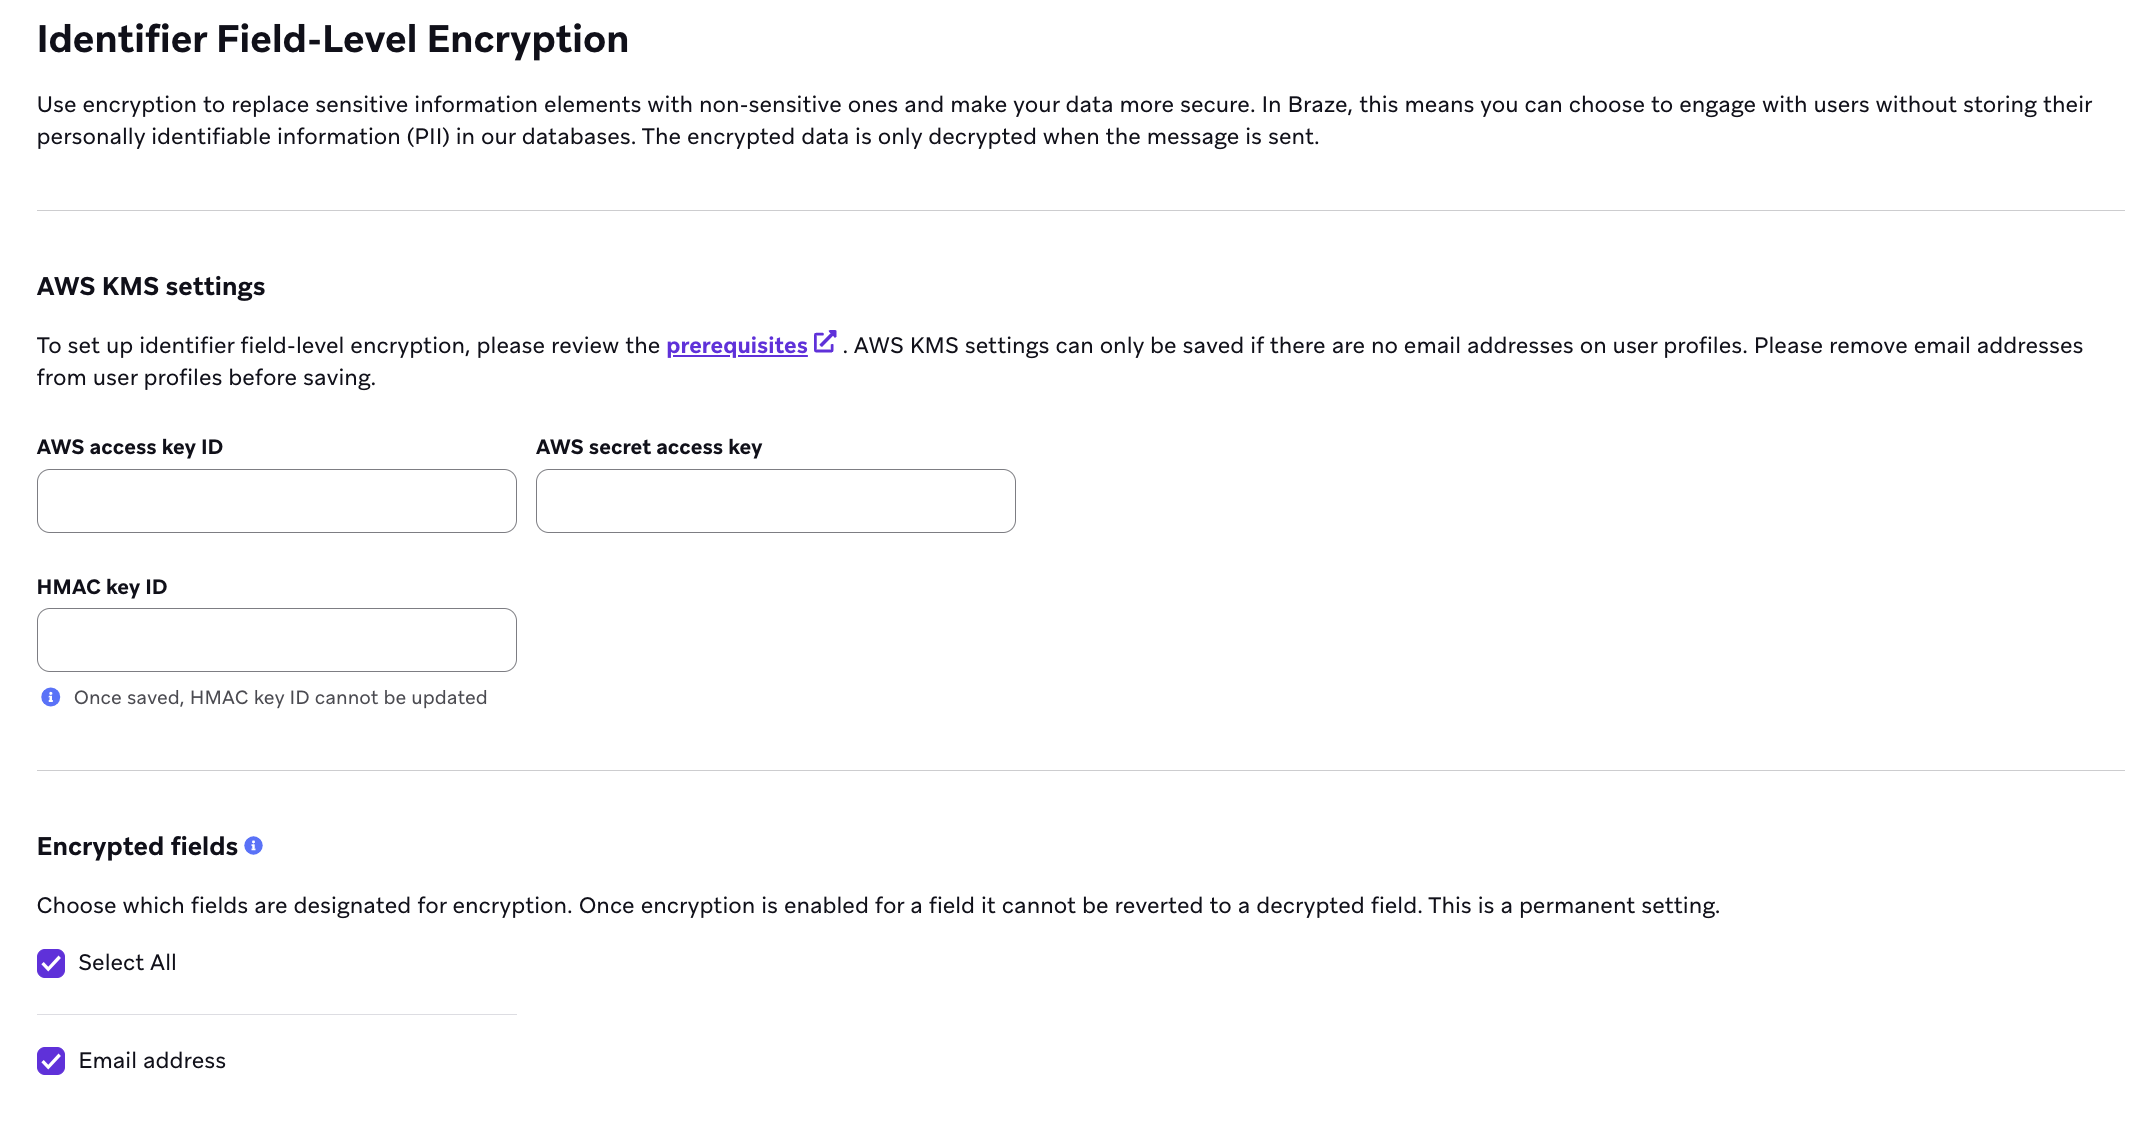
No dashboard da Braze, acesse Configurações de dados > Criptografia em nível de campo. Nas configurações do AWS KMS, insira o seguinte:
- ID da chave de acesso
- Chave de acesso secreta
- Identificador da chave HMAC (ID da chave ou ARN da chave; não é possível atualizar isso depois de salvar)
Etapa 2: Selecione seus campos criptografados
Em seguida, selecione Endereço de e-mail para criptografar o campo.
Depois que a criptografia é ativada para um campo, não é possível revertê-lo para um campo descriptografado. Ou seja, a criptografia é uma configuração permanente. Ao configurar a criptografia para o endereço de e-mail, confirme que nenhum usuário tem endereço de e-mail no espaço de trabalho. Isso garante que nenhum endereço de e-mail em texto simples fique armazenado na Braze quando você ativar o recurso para o espaço de trabalho.
Etapa 3: Importar e atualizar usuários
Quando a criptografia em nível de campo do identificador estiver ativada, você precisa fazer o hash e criptografar o endereço de e-mail antes de adicioná-lo à Braze. Lembre-se de converter o endereço de e-mail para letras minúsculas antes de fazer o hash. Consulte o objeto de atributos do usuário para obter mais detalhes.
Ao atualizar o endereço de e-mail na Braze, use o valor de hash do e-mail sempre que email for incluído. Isso inclui:
- Endpoints REST:
/users/track/campaigns/trigger/send/canvas/trigger/send/transactional/v1/campaigns/{campaign_id}/send
- Adição ou atualização de usuários via CSV
Ao criar um novo usuário com um endereço de e-mail, você precisa adicionar email_encrypted com o valor criptografado do e-mail do usuário. Caso contrário, o usuário não será criado. Da mesma forma, se você estiver adicionando um endereço de e-mail a um usuário existente que não tem e-mail, precisa adicionar email_encrypted. Caso contrário, o usuário não será atualizado.
Considerações
Estes recursos não são compatíveis com a criptografia em nível de campo de identificadores:
- Identificação e captura de endereço de e-mail pelo SDK
- Formulários de captura de e-mail em mensagens no app
- Relatórios sobre o domínio do destinatário, incluindo os gráficos de provedores de caixa de entrada do Email Insights
- Filtro de endereço de e-mail por expressão regular
- Sincronização de público
- Integração com a Shopify
Objeto de atributos do usuário
Ao usar a criptografia em nível de campo de identificadores com o endpoint /users/track, observe estes detalhes de campo para o objeto de atributos do usuário:
- O campo
emaildeve ser o valor com hash do e-mail, codificado em Base64. - O campo
email_encrypteddeve ser o valor criptografado do e-mail, codificado em Base64.
Perguntas frequentes
Qual é a diferença entre criptografia e hash?
A criptografia é uma função bidirecional, ou seja, é possível criptografar e descriptografar os dados. Se o mesmo valor em texto simples for criptografado várias vezes, o algoritmo de criptografia da AWS (AES-256-GCM) vai gerar valores criptografados diferentes. Já o hash é uma função unidirecional: o texto simples é embaralhado de uma forma que não pode ser descriptografada. O hash gera sempre o mesmo valor. Isso nos permite manter os estados de inscrição entre vários usuários que compartilham o mesmo endereço de e-mail.
Qual endereço de e-mail devo usar no meu envio de teste?
Endereços de e-mail em texto simples são aceitos no envio de teste. Para ver como um e-mail aparece para um usuário específico, faça o seguinte:
- Selecione Visualizar mensagem como um usuário.
- Em Envio de teste, selecione Substituir atributos dos destinatários pelos atributos do usuário da prévia atual.
Posso usar um ARN para a chave HMAC?
Sim. Em Configurações de dados > Criptografia em nível de campo, o identificador da chave HMAC aceita um ID de chave ou um ARN de chave.
Como removo ou redefino uma chave HMAC?
Não é possível remover ou redefinir uma chave HMAC no dashboard depois de salvá-la. Para solicitar a redefinição de uma chave HMAC ou a remoção da configuração de criptografia em nível de campo do identificador, entre em contato com o gerente da sua conta Braze ou abra um ticket de suporte.
O que acontece se eu adicionar o Liquid de endereço de e-mail {{${email_address}}} na Braze?
A Braze vai renderizar o endereço de e-mail em texto simples ao enviar o e-mail. Nas prévias, exibimos a versão criptografada do e-mail. Recomendamos usar o ID externo do usuário se você estiver fazendo referência a um usuário em um URL personalizado de um clique.
No momento, {{${email_address}}} não é compatível com a Central de Preferências nem com as páginas de cancelamento de inscrição.
Qual endereço de e-mail devo esperar ver no Currents?
O endereço de e-mail com hash é incluído nos eventos de entrega e engajamento de e-mail.
Qual endereço de e-mail devo esperar ver no arquivamento de mensagens?
O endereço de e-mail em texto simples é incluído no arquivamento de mensagens. Esses dados são enviados diretamente ao provedor de armazenamento em nuvem do cliente, e o corpo dos e-mails pode conter outros dados pessoais.
Posso usar o list-unsubscribe por mail-to para gerenciar inscrições com a criptografia em nível de campo do identificador?
Não. Usar o list-unsubscribe por mail-to enviaria o endereço de e-mail descriptografado em texto simples para a Braze. Com a criptografia em nível de campo do identificador ativada, oferecemos suporte ao método HTTP: baseado em URL, incluindo o de um clique. Também recomendamos incluir um link de cancelamento de inscrição de um clique no corpo do seu e-mail.
A criptografia em nível de campo do identificador é compatível com outros identificadores, como telefone?
Não. No momento, a criptografia em nível de campo do identificador está disponível apenas para endereços de e-mail.