SCIMグループロールマッピング
SCIMグループロールマッピングを使用すると、IDプロバイダー(IdP)を通じてBrazeダッシュボードの権限をプロビジョニングできます。IdPがSCIMを介してグループとそのメンバーをBrazeにプッシュし、各グループをカスタムロールにマッピングすると、そのグループのすべてのメンバーがロールの権限を継承します。
SCIMグループロールマッピングは、権限の割り当てをIdPに移すため、アクセスを管理する場所でメンバーシップを管理でき、Brazeが権限を同期した状態に保ちます。これにより、ユーザーごとに一人ずつ権限を付与したり、IdPとBrazeで同じ変更を行ったりする必要がなくなります。
仕組み
グループロールマッピングは、次の2つの関係を結び付けます。
| 関係 | 管理者 | 仕組み |
|---|---|---|
| ユーザーとグループ | お使いの IdP | マッピングされたグループにメンバーを追加または削除すると、IdP が SCIM /Groups プロトコルを介して変更を Braze に同期します。グループの作成、更新、削除は自動的に同期されます。 |
| グループとロール | Braze 管理者 | ダッシュボードで、各 SCIM グループを1つ以上のカスタムロールにマッピングします。 |
ユーザーの実効権限は、直接割り当てられた権限とロール、およびグループメンバーシップを通じて付与されるすべてのロールを合わせたものです。直接割り当てられた権限には、Braze が新しい SCIM ユーザー全員に付与するデフォルトの権限セットが含まれます。グループから付与されるロールは追加のみで、ユーザーがすでに持っている権限を削除することはありません。メンバーシップやマッピングが変更されると、Braze は影響を受けるユーザーの次回のリクエスト時に権限を再評価します。
グループメンバーは、SCIM でプロビジョニング済みの Braze ユーザーである必要があります。グループをマッピングするとカスタムロールが付与され、そのロールに基づく権限が適用されます。そのため、お客様の会社でカスタムロールが有効になっている必要があります。
前提条件
| 要件 | 詳細 |
|---|---|
| SCIM プロビジョニング | Okta または Microsoft Entra ID とのアクティブな SCIM 統合が必要です。グループロールマッピングでは、自動ユーザープロビジョニングと同じ SCIM トークン、IP 許可リスト、レート制限を再利用します。 |
| カスタムロール | 会社でカスタムロールが有効になっている必要があります。SCIM グループは、個々の Braze 権限や権限セットではなく、カスタムロールにマッピングされます。 |
サポートされている ID プロバイダー
Braze は、ユーザープロビジョニングでサポートしているものと同じ IdP で、SCIM グループロールマッピングをサポートしています。
| ID プロバイダー | 注記 |
|---|---|
| Okta | Okta SCIM 統合を通じてグループとメンバーをプロビジョニングします。 |
| Microsoft Entra ID | Entra ID SCIM 統合を通じてグループとメンバーをプロビジョニングします。Entra ID は表示名でグループを照合するため、各グループ名はワークスペース内で一意である必要があります。 |
ステップ1: IDプロバイダーからグループをプロビジョニングする
プロビジョニングに使用するグループをプッシュするように IdP を設定します。グループのプロビジョニングでは、ユーザー向けにすでに設定済みの SCIM 統合を使用するため、新しいトークンやエンドポイントは必要ありません。
| IDプロバイダー | プロビジョニングのステップ |
|---|---|
| Okta | 同期するグループを Braze SCIM アプリケーションに割り当て、グループプッシュをオンにします。 |
| Microsoft Entra ID | Braze エンタープライズアプリケーションのプロビジョニングスコープにグループを追加します。 |
グループが同期されると、そのメンバー (既存の SCIM でプロビジョニングされた Braze ユーザーである必要があります) を Braze でロールマッピングに使用できるようになります。
IdP から送信されたメンバーのうち、まだ Braze ユーザーとして存在しないメンバーは、拒否されるのではなくスキップされます。まずユーザーをプロビジョニングすると、その後グループメンバーシップが有効になります。
手動でプロビジョニングされたユーザー
SCIM 統合を設定する前に Braze で作成されたユーザーには、SCIM 管理に必要なIDリンク (externalId) がありません。これらの手動でプロビジョニングされたユーザーは、IdP でマッピング済みのグループに追加されても、SCIM グループのロールマッピングによって自動的に更新またはプロビジョニング解除されることはありません。
手動でプロビジョニングされたユーザーを SCIM 管理のユーザーに変換するには、IdP の Braze アプリケーション内でユーザーのインポートを実行します。このインポートにより、既存の Braze ユーザーがメールアドレスによって IdP のIDに紐付けられ、externalId リンクが作成されます。
ステップ 2: グループをカスタムロールにマッピングする
- 設定 > ユーザー管理 > ロールに移動します。
- 新しいカスタムロールを作成するか、既存のロールを開きます。
- ロールの情報パネルで、SCIM ユーザーグループマッピングを見つけます。
- IdP からプロビジョニングされた1つ以上のグループを選択します。
- ロールを保存します。
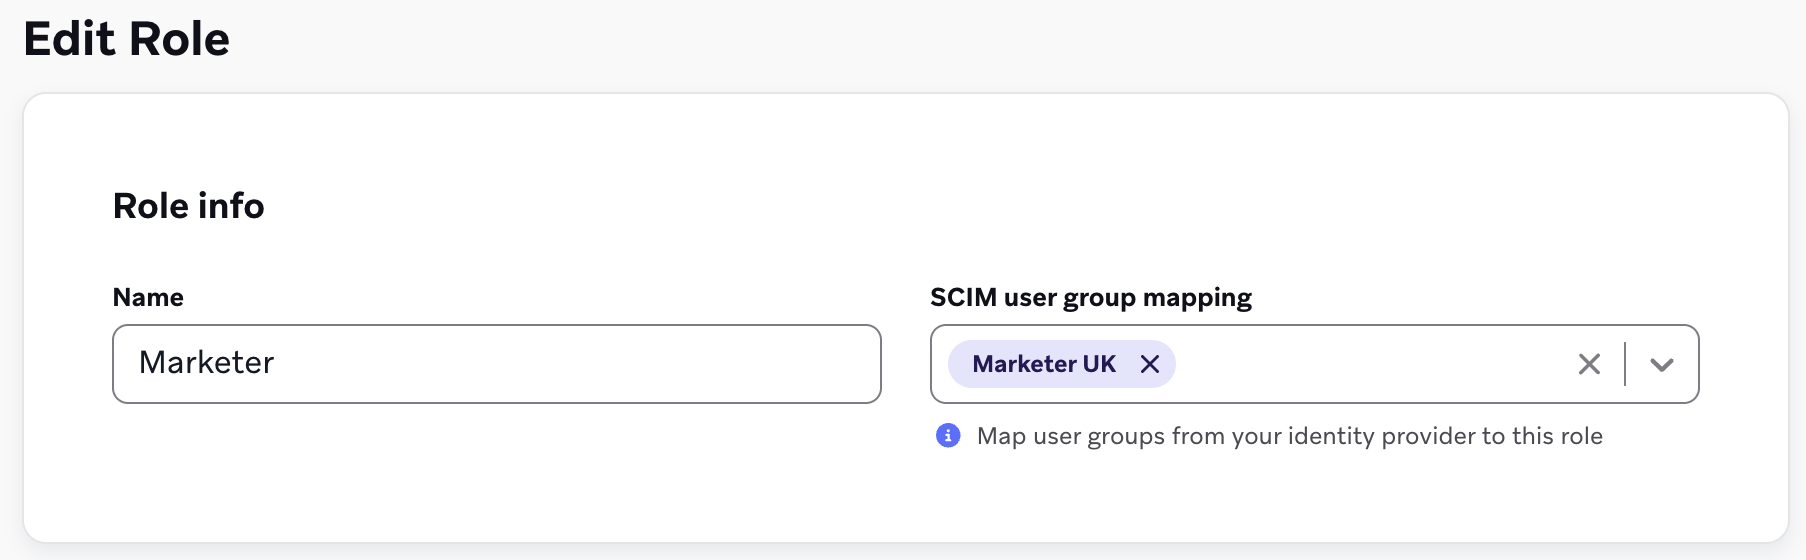
選択したグループのすべてのメンバーが、そのロールの権限を継承します。ロールリストには、各ロールにマッピングされている SCIM グループの数が表示されます。
グループを通じたロールの付与を停止するには、ロールのマッピングからグループを削除して保存します。ロールを受け取るユーザーを変更するには、IdP でグループのメンバーシップを更新します。
よくある質問
ユーザーに直接割り当てられたロールはどうなりますか?
何も変わりません。グループから付与されるロールは、直接割り当てられたロールに追加される形で付与されます。直接割り当てられたロールは引き続き Braze で編集できます。一方、グループを通じて付与されたロールは、マッピングまたはグループのメンバーシップを編集して管理します。
グループロールマッピングはデフォルトの権限を置き換えますか?
いいえ。IdP によって作成されるすべてのユーザーには、最初にデフォルトの権限セットが付与されます。グループマッピングによるロールはこのセットに追加されるもので、既存の権限を削除することはありません。デフォルトの権限を削除するには、Braze でユーザーを編集してください。
1つのグループを複数のロールにマッピングできますか?
はい。1つのグループを複数のカスタムロールにマッピングでき、1つのロールを複数のグループからマッピングすることもできます。
グループのメンバーはどこで管理しますか?
ID プロバイダーで管理します。Braze は SCIM を介して IdP からメンバーシップ情報を受け取るため、ダッシュボード上でグループのメンバーシップを直接編集することはできません。
グループからユーザーを削除すると、そのユーザーの権限は取り消されますか?
はい、そのグループを通じて付与された権限は取り消されます。IdP がグループからユーザーを削除すると、Braze はそのユーザーの権限を再評価し、そのグループを通じてのみ保持していたロールを削除します。直接割り当てられた権限や、他のグループから付与された権限には影響しません。
ご利用の IdP や Braze SCIM 統合の割り当て方法によっては、グループからユーザーを削除すると、そのユーザーの Braze ダッシュボードユーザーも削除される場合があります。
- Microsoft Entra ID: ユーザーが Braze SCIM アプリケーションに割り当てられたグループに所属しており、かつそのグループとは別に当該アプリケーションへ個別に割り当てられていない場合、グループからユーザーを削除する (またはグループ自体を削除する) と、Braze のユーザーが削除されます。
- Okta: グループが Braze SCIM アプリケーションに割り当てられており、かつユーザーが当該アプリケーションに個別に割り当てられていない場合、グループからユーザーを削除すると、Braze のユーザーが削除されることがあります。