データウェアハウスストレージの連携
このページでは、Brazeのクラウドデータ取り込み(CDI)を使用して、関連するデータをSnowflake、Redshift、BigQuery、およびDatabricksの連携と同期する方法について説明します。
データウェアハウス統合の設定
Cloud Data Ingestion の統合には、Braze側とデータウェアハウスインスタンスの両方でいくつかの設定が必要です。以下のステップに従って統合を設定してください。
- Snowflakeインスタンスで、Brazeに同期するテーブルまたはビューを設定します。
- Brazeダッシュボードで新しいSnowflakeソースを作成します。
- Brazeダッシュボードで提供される公開キーを取得し、認証用にSnowflakeユーザーに追加します。
- Brazeダッシュボードで同期を作成し、統合をテストして、同期を開始します。
Snowflakeクイックスタートガイドにはサンプルコードが含まれており、Snowflake StreamsとCDIを使用してBrazeにデータを同期する自動パイプラインを作成するために必要なステップを説明しています。
- 同期したいRedshiftテーブルへのBrazeアクセスが許可されていることを確認します。BrazeはインターネットからRedshiftに接続します。
- Redshiftインスタンスで、Brazeに同期するテーブルまたはビューを設定します。
- Brazeダッシュボードで新しいソースと同期を作成します。
- 統合をテストして同期を開始します。
同期ごとに処理される行数は、ウェアハウスのパフォーマンス、ネットワーク遅延、および同期クエリに一致する新しいデータの量によって異なります。ダッシュボードの統合同期履歴を使用して、最近の実行の所要時間と行数を確認できます。
- BrazeがWorkload Identity Federationまたはサービスアカウントキーを通じてアクセスするサービスアカウントを作成し、同期するデータを含むBigQueryプロジェクトとデータセットへのアクセスを許可します。
- BigQueryアカウントで、Brazeに同期するテーブルまたはビューを設定します。
- Brazeダッシュボードで新しいソースと同期を作成します。
- 統合をテストして同期を開始します。
- OAuthマシン間(M2M)認証用のサービスプリンシパルまたはパーソナルアクセストークンを作成し、同期するデータを含むDatabricksカタログとスキーマへのアクセスを許可します。
- Databricksアカウントで、Brazeに同期するテーブルまたはビューを設定します。
- Brazeダッシュボードで新しいソースと同期を作成します。
- 統合をテストして同期を開始します。
BrazeがClassicおよびPro SQLインスタンスに接続する際、2~5分のウォームアップ時間が発生する場合があり、接続の設定やテスト時、およびスケジュールされた同期の開始時に遅延が生じることがあります。サーバーレスSQLインスタンスを使用すると、ウォームアップ時間が最小化され、クエリスループットが向上しますが、統合コストがわずかに高くなる場合があります。
- サービスプリンシパルを作成し、Fabric APIへのアクセスを付与します。
- 共有ワークスペースを設定し、サービスプリンシパルにアクセスを付与します。
- 共有Fabricワークスペースで、Brazeに同期するテーブルまたはビューを設定します。
- Brazeダッシュボードで新しいソースと同期を作成します。
- 統合をテストして同期を開始します。
ステップ1:テーブルまたはビューを設定する
このセクションのステップでは、PAYLOADカラムを含むテーブルを作成します。データ定義ステップでVisualを使用してカラムをマッピングするか、SQLでクエリを記述する場合は、既存のテーブルまたはビューを代わりに使用できます。お使いのウェアハウスのテーブル作成ステップをスキップし、同期するテーブルまたはビューへの読み取りアクセスをBrazeに付与してください。オプションの比較については、データ定義オプションを選択するを参照してください。
PAYLOADカラムを使用する場合、ソーステーブルまたはビューには、以下のセクションのタブでお使いのウェアハウス用にリストされていないカラム(監査やハッシュなど)を含めることができます。Brazeはこれらのタブで説明されているカラムのみを読み取り、他のカラムはCloud Data Ingestionの同期中に使用されません。
ステップ1.1:テーブルを設定する
CREATE DATABASE BRAZE_CLOUD_PRODUCTION;
CREATE SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION;
CREATE OR REPLACE TABLE BRAZE_CLOUD_PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC (
UPDATED_AT TIMESTAMP_NTZ(9) NOT NULL DEFAULT SYSDATE(),
--at least one of external_id, alias_name and alias_label, email, phone, or braze_id is required
EXTERNAL_ID VARCHAR(16777216),
--if using user alias, both alias_name and alias_label are required
ALIAS_LABEL VARCHAR(16777216),
ALIAS_NAME VARCHAR(16777216),
--braze_id can only be used to update existing users created through the Braze SDK
BRAZE_ID VARCHAR(16777216),
--If you include both email and phone, email is used as the primary identifier
EMAIL VARCHAR(16777216),
PHONE VARCHAR(16777216),
PAYLOAD VARCHAR(16777216) NOT NULL
);
データベース、スキーマ、テーブルの名前は自由に設定できますが、カラム名は上記の定義と一致させる必要があります。
UPDATED_AT- この行がテーブルで更新または追加された時刻です。BrazeはUPDATED_ATが最後に同期された値より後の行を同期します。新しい行が同じタイムスタンプを共有している場合、正確な境界タイムスタンプの行は再同期される可能性があります。- ユーザー識別子カラム - テーブルには1つ以上のユーザー識別子カラムを含めることができます。各行には1つの識別子のみを含める必要があります(
external_id、alias_nameとalias_labelの組み合わせ、braze_id、email、またはphoneのいずれか)。ソーステーブルには、1つ、2つ、3つ、4つ、または5つすべての識別子タイプのカラムを含めることができます。EXTERNAL_ID- 更新するユーザーを識別します。Brazeで使用されるexternal_idの値と一致する必要があります。ALIAS_NAMEとALIAS_LABEL- これら2つのカラムはユーザーエイリアスオブジェクトを作成します。alias_nameは一意の識別子である必要があり、alias_labelはエイリアスのタイプを指定します。ユーザーは異なるラベルで複数のエイリアスを持つことができますが、alias_labelごとにalias_nameは1つだけです。BRAZE_ID- BrazeユーザーIDです。Braze SDKによって生成され、Cloud Data IngestionでBraze IDを使用して新しいユーザーを作成することはできません。新しいユーザーを作成するには、外部ユーザーIDまたはユーザーエイリアスを指定してください。EMAIL- ユーザーのメールアドレスです。同じメールアドレスを持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。メールと電話番号の両方を含める場合、メールがプライマリ識別子として使用されます。PHONE- ユーザーの電話番号です。同じ電話番号を持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。
PAYLOAD- Brazeのユーザーに同期するフィールドのJSON文字列です。
ステップ1.2:ロールとデータベース権限を設定する
CREATE ROLE BRAZE_INGESTION_ROLE;
GRANT USAGE ON DATABASE BRAZE_CLOUD_PRODUCTION TO ROLE BRAZE_INGESTION_ROLE;
GRANT USAGE ON SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION TO ROLE BRAZE_INGESTION_ROLE;
GRANT SELECT ON TABLE BRAZE_CLOUD_PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC TO ROLE BRAZE_INGESTION_ROLE;
必要に応じて名前を更新してください。ただし、権限は上記の例と一致させる必要があります。
ステップ1.3:ウェアハウスを設定し、Brazeロールにアクセスを付与する
CREATE WAREHOUSE BRAZE_INGESTION_WAREHOUSE;
GRANT USAGE ON WAREHOUSE BRAZE_INGESTION_WAREHOUSE TO ROLE BRAZE_INGESTION_ROLE;
ウェアハウスには自動再開フラグがオンになっている必要があります。オンになっていない場合、クエリ実行時にBrazeがオンにできるよう、ウェアハウスに対する追加のOPERATE権限をBrazeに付与してください。
ステップ1.4:ユーザーを設定する
CREATE USER BRAZE_INGESTION_USER;
GRANT ROLE BRAZE_INGESTION_ROLE TO USER BRAZE_INGESTION_USER;
このステップの後、接続情報をBrazeと共有して、ユーザーに追加する公開キーを受け取ります。
異なるワークスペースを同じSnowflakeアカウントに接続する場合、統合を作成するBrazeワークスペースごとに一意のユーザーを作成する必要があります。ワークスペース内では、統合間で同じユーザーを再利用できますが、同じSnowflakeアカウント上のユーザーがワークスペース間で重複している場合、統合の作成は失敗します。
ステップ1.5:Snowflakeネットワークポリシーで Braze IPを許可する(オプション)
Snowflakeアカウントの設定によっては、Snowflakeネットワークポリシーで以下のIPアドレスを許可する必要がある場合があります。これを有効にする方法の詳細については、ネットワークポリシーの変更に関するSnowflakeのドキュメントを参照してください。
インスタンスUS-01、US-02、US-03、US-04、US-05、US-06、US-07の場合、関連するIPアドレスは次のとおりです。
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
インスタンスUS-08の場合、関連するIPアドレスは次のとおりです。
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
インスタンスUS-10の場合、関連するIPアドレスは次のとおりです。
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
インスタンスEU-01とEU-02の場合、関連するIPアドレスは次のとおりです。
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
インスタンスAU-01の場合、関連するIPアドレスは次のとおりです。
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
インスタンスID-01の場合、関連するIPアドレスは次のとおりです。
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
インスタンスJP-01の場合、関連するIPアドレスは次のとおりです。
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
インスタンスKR-01の場合、関連するIPアドレスは次のとおりです。
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
ステップ1.1:テーブルを設定する
オプションとして、ソーステーブルを格納する新しいデータベースとスキーマを設定します
CREATE DATABASE BRAZE_CLOUD_PRODUCTION;
CREATE SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION;
CDI統合用のテーブル(またはビュー)を作成します
CREATE TABLE BRAZE_CLOUD_PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC (
updated_at timestamptz default sysdate,
--at least one of external_id, alias_name and alias_label, or braze_id is required
external_id varchar,
--if using user alias, both alias_name and alias_label are required
alias_label varchar,
alias_name varchar,
--braze_id can only be used to update existing users created through the Braze SDK
braze_id varchar,
--If you include both email and phone, email is used as the primary identifier
email varchar,
phone varchar,
payload varchar(max)
)
データベース、スキーマ、テーブルの名前は自由に設定できますが、カラム名は上記の定義と一致させる必要があります。
UPDATED_AT- この行がテーブルで更新または追加された時刻です。BrazeはUPDATED_ATが最後に同期された値より後の行を同期します。新しい行が同じタイムスタンプを共有している場合、正確な境界タイムスタンプの行は再同期される可能性があります。- ユーザー識別子カラム - テーブルには1つ以上のユーザー識別子カラムを含めることができます。各行には1つの識別子のみを含める必要があります(
external_id、alias_nameとalias_labelの組み合わせ、braze_id、email、またはphoneのいずれか)。ソーステーブルには、1つ、2つ、3つ、4つ、または5つすべての識別子タイプのカラムを含めることができます。EXTERNAL_ID- 更新するユーザーを識別します。Brazeで使用されるexternal_idの値と一致する必要があります。ALIAS_NAMEとALIAS_LABEL- これら2つのカラムはユーザーエイリアスオブジェクトを作成します。alias_nameは一意の識別子である必要があり、alias_labelはエイリアスのタイプを指定します。ユーザーは異なるラベルで複数のエイリアスを持つことができますが、alias_labelごとにalias_nameは1つだけです。BRAZE_ID- BrazeユーザーIDです。Braze SDKによって生成され、Cloud Data IngestionでBraze IDを使用して新しいユーザーを作成することはできません。新しいユーザーを作成するには、外部ユーザーIDまたはユーザーエイリアスを指定してください。EMAIL- ユーザーのメールアドレスです。同じメールアドレスを持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。メールと電話番号の両方を含める場合、メールがプライマリ識別子として使用されます。PHONE- ユーザーの電話番号です。同じ電話番号を持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。
PAYLOAD- Brazeのユーザーに同期するフィールドのJSON文字列です。
ステップ1.2:ユーザーを作成して権限を付与する
CREATE USER braze_user PASSWORD '{password}';
GRANT USAGE ON SCHEMA BRAZE_CLOUD_PRODUCTION.INGESTION to braze_user;
GRANT SELECT ON TABLE USERS_ATTRIBUTES_SYNC TO braze_user;
このユーザーに最低限必要な権限です。複数のCDI統合を作成する場合、スキーマへの権限を付与するか、グループを使用して権限を管理することをお勧めします。
ステップ1.3:Braze IPへのアクセスを許可する
ファイアウォールやその他のネットワークポリシーがある場合、RedshiftインスタンスへのBrazeネットワークアクセスを許可する必要があります。RedshiftのURLエンドポイントの例は「example-cluster.ap-northeast-2.redshift.amazonaws.com」です。
知っておくべき重要な点:
- セキュリティグループを変更して、BrazeがRedshiftのデータにアクセスできるようにする必要がある場合もあります。
- テーブルのIPと、Redshiftクラスターのクエリに使用するポート(デフォルトは5439)でインバウンドトラフィックを明示的に許可してください。インバウンドルールが「すべて許可」に設定されている場合でも、このポートでRedshift TCP接続を明示的に許可する必要があります。
- Brazeがクラスターに接続するためには、Redshiftクラスターのエンドポイントがパブリックにアクセス可能である必要があります。
- Redshiftクラスターをパブリックにアクセス可能にしたくない場合は、SSHトンネルを使用してRedshiftデータにアクセスするVPCとEC2インスタンスを設定できます。詳細については、AWSナレッジセンターの投稿を参照してください。
Brazeダッシュボードのリージョンに対応する以下のIPからのアクセスを許可してください。
インスタンスUS-01、US-02、US-03、US-04、US-05、US-06、US-07の場合、関連するIPアドレスは次のとおりです。
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
インスタンスUS-08の場合、関連するIPアドレスは次のとおりです。
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
インスタンスUS-10の場合、関連するIPアドレスは次のとおりです。
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
インスタンスEU-01とEU-02の場合、関連するIPアドレスは次のとおりです。
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
インスタンスAU-01の場合、関連するIPアドレスは次のとおりです。
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
インスタンスID-01の場合、関連するIPアドレスは次のとおりです。
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
インスタンスJP-01の場合、関連するIPアドレスは次のとおりです。
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
インスタンスKR-01の場合、関連するIPアドレスは次のとおりです。
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
ステップ1.1:テーブルを設定する
オプションとして、ソーステーブルを格納する新しいプロジェクトまたはデータセットを設定します。
CREATE SCHEMA BRAZE-CLOUD-PRODUCTION.INGESTION;
以下のフィールドを含むCDI統合用のテーブルを1つ以上作成します:
CREATE TABLE `BRAZE-CLOUD-PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC`
(
updated_at TIMESTAMP DEFAULT current_timestamp,
--At least one of external_id, alias_name and alias_label, or braze_id is required
external_id STRING,
--If using user alias, both alias_name and alias_label are required
alias_name STRING,
alias_label STRING,
--braze_id can only be used to update existing users created through the Braze SDK
braze_id STRING,
--If you include both email and phone, email is used as the primary identifier
email STRING,
phone STRING,
payload JSON
);
| フィールド名 | タイプ | モード |
|---|---|---|
UPDATED_AT |
TIMESTAMP | REQUIRED |
PAYLOAD |
JSON | REQUIRED |
EXTERNAL_ID |
STRING | NULLABLE |
ALIAS_NAME |
STRING | NULLABLE |
ALIAS_LABEL |
STRING | NULLABLE |
BRAZE_ID |
STRING | NULLABLE |
EMAIL |
STRING | NULLABLE |
PHONE |
STRING | NULLABLE |
プロジェクト、データセット、テーブルの名前は自由に設定できますが、カラム名は上記の定義と一致させる必要があります。
UPDATED_AT- この行がテーブルで更新または追加された時刻です。BrazeはUPDATED_ATが最後に同期された値より後の行を同期します。新しい行が同じタイムスタンプを共有している場合、正確な境界タイムスタンプの行は再同期される可能性があります。- ユーザー識別子カラム - テーブルには1つ以上のユーザー識別子カラムを含めることができます。各行には1つの識別子のみを含める必要があります(
external_id、alias_nameとalias_labelの組み合わせ、braze_id、email、またはphoneのいずれか)。ソーステーブルには、1つ、2つ、3つ、4つ、または5つすべての識別子タイプのカラムを含めることができます。EXTERNAL_ID- 更新するユーザーを識別します。Brazeで使用されるexternal_idの値と一致する必要があります。ALIAS_NAMEとALIAS_LABEL- これら2つのカラムはユーザーエイリアスオブジェクトを作成します。alias_nameは一意の識別子である必要があり、alias_labelはエイリアスのタイプを指定します。ユーザーは異なるラベルで複数のエイリアスを持つことができますが、alias_labelごとにalias_nameは1つだけです。BRAZE_ID- BrazeユーザーIDです。Braze SDKによって生成され、Cloud Data IngestionでBraze IDを使用して新しいユーザーを作成することはできません。新しいユーザーを作成するには、外部ユーザーIDまたはユーザーエイリアスを指定してください。EMAIL- ユーザーのメールアドレスです。同じメールアドレスを持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。メールと電話番号の両方を含める場合、メールがプライマリ識別子として使用されます。PHONE- ユーザーの電話番号です。同じ電話番号を持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。
PAYLOAD- Brazeのユーザーに同期するフィールドのJSON文字列です。
BigQueryパーティショニング
CDIはBigQueryのパーティションをサポートしています。UPDATED_ATの関数でパーティショニングする場合(例:データセットのサイズに応じて日、週、または時間の粒度で)、BigQueryはスキャンする必要があるデータを削減できます。これにより、非常に大きなテーブルのパフォーマンスと効率が向上します。
他のフィールドでパーティショニングしないでください。さまざまな設定をテストして、特定のデータに最適な設定を見つけてください。
すべてのCDIクエリはUPDATED_ATでフィルタリングしますが、この動作は変更される可能性があります。クエリにこの句を含める必要がないようにテーブルスキーマを設計してください。
詳細については、BigQueryパーティショニングのドキュメントを参照してください。
ステップ1.2:Braze用の認証情報を作成する
テーブルに接続してデータを読み取るためにBrazeが使用するサービスアカウントをGCPで作成します。サービスアカウントには以下の権限が必要です:
- BigQuery Connection User: Brazeが接続を行うことを許可します
- BigQuery User: クエリの実行、データセットメタデータの読み取り、テーブルの一覧表示のためのアクセスをBrazeに提供します。
- BigQuery Data Viewer: データセットとそのコンテンツを表示するためのアクセスをBrazeに提供します。
- BigQuery Job User: ジョブを実行するためのアクセスをBrazeに提供します。
Brazeは以下のいずれかの認証方法でサービスアカウントにアクセスできます:
- Workload Identity Federation: Brazeは短期間有効なIDでサービスアカウントを偽装するため、キーの作成やアップロードは不要です。
- サービスアカウントキー: サービスアカウントのJSONキーをBrazeにアップロードします。
既存のサービスアカウントキー認証情報は引き続き機能し、移行する必要はありません。1つのWorkload Identity Federation認証情報でBigQueryとGoogle Cloud Storageの両方のソースに対応できます。
ワークロードIDプール、プロバイダー、サービスアカウントを設定し、Brazeプリンシパルをサービスアカウントにバインドします。手順については、Workload Identity FederationのためのGoogle Cloudの設定を参照してください。Google Cloud StorageソースのためにWorkload Identity Federationをすでに設定している場合、繰り返す必要はありません。既存のサービスアカウントに、このステップでリストされている権限を付与してください。
サービスアカウントを作成して権限を付与した後、JSONキーを生成します。詳細については、サービスアカウントキーの作成と削除を参照してください。後のステップでこのキーをBrazeダッシュボードにアップロードします。
ステップ1.3:Braze IPへのアクセスを許可する
ネットワークポリシーを設定している場合、BigQueryインスタンスへのBrazeネットワークアクセスを許可する必要があります。Brazeダッシュボードのリージョンに対応する以下のIPからのアクセスを許可してください。
インスタンスUS-01、US-02、US-03、US-04、US-05、US-06、US-07の場合、関連するIPアドレスは次のとおりです。
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
インスタンスUS-08の場合、関連するIPアドレスは次のとおりです。
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
インスタンスUS-10の場合、関連するIPアドレスは次のとおりです。
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
インスタンスEU-01とEU-02の場合、関連するIPアドレスは次のとおりです。
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
インスタンスAU-01の場合、関連するIPアドレスは次のとおりです。
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
インスタンスID-01の場合、関連するIPアドレスは次のとおりです。
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
インスタンスJP-01の場合、関連するIPアドレスは次のとおりです。
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
インスタンスKR-01の場合、関連するIPアドレスは次のとおりです。
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
ステップ1.1:テーブルを設定する
オプションとして、ソーステーブルを格納する新しいカタログまたはスキーマを設定します。
CREATE SCHEMA BRAZE-CLOUD-PRODUCTION.INGESTION;
以下のフィールドを含むCDI統合用のテーブルを1つ以上作成します:
CREATE TABLE `BRAZE-CLOUD-PRODUCTION.INGESTION.USERS_ATTRIBUTES_SYNC`
(
updated_at TIMESTAMP DEFAULT current_timestamp(),
--At least one of external_id, alias_name and alias_label, or braze_id is required
external_id STRING,
--If using user alias, both alias_name and alias_label are required
alias_name STRING,
alias_label STRING,
--braze_id can only be used to update existing users created through the Braze SDK
braze_id STRING,
--If you include both email and phone, email is used as the primary identifier
email STRING,
phone STRING,
payload STRING, STRUCT, or MAP
);
| フィールド名 | タイプ | モード |
|---|---|---|
UPDATED_AT |
TIMESTAMP | REQUIRED |
PAYLOAD |
STRING, STRUCT, or MAP | REQUIRED |
EXTERNAL_ID |
STRING | NULLABLE |
ALIAS_NAME |
STRING | NULLABLE |
ALIAS_LABEL |
STRING | NULLABLE |
BRAZE_ID |
STRING | NULLABLE |
EMAIL |
STRING | NULLABLE |
PHONE |
STRING | NULLABLE |
スキーマとテーブルの名前は自由に設定できますが、カラム名は上記の定義と一致させる必要があります。
UPDATED_AT- この行がテーブルで更新または追加された時刻です。BrazeはUPDATED_ATが最後に同期された値より後の行を同期します。新しい行が同じタイムスタンプを共有している場合、正確な境界タイムスタンプの行は再同期される可能性があります。- ユーザー識別子カラム - テーブルには1つ以上のユーザー識別子カラムを含めることができます。各行には1つの識別子のみを含める必要があります(
external_id、alias_nameとalias_labelの組み合わせ、braze_id、email、またはphoneのいずれか)。ソーステーブルには、1つ、2つ、3つ、4つ、または5つすべての識別子タイプのカラムを含めることができます。EXTERNAL_ID- 更新するユーザーを識別します。Brazeで使用されるexternal_idの値と一致する必要があります。ALIAS_NAMEとALIAS_LABEL- これら2つのカラムはユーザーエイリアスオブジェクトを作成します。alias_nameは一意の識別子である必要があり、alias_labelはエイリアスのタイプを指定します。ユーザーは異なるラベルで複数のエイリアスを持つことができますが、alias_labelごとにalias_nameは1つだけです。BRAZE_ID- BrazeユーザーIDです。Braze SDKによって生成され、Cloud Data IngestionでBraze IDを使用して新しいユーザーを作成することはできません。新しいユーザーを作成するには、外部ユーザーIDまたはユーザーエイリアスを指定してください。EMAIL- ユーザーのメールアドレスです。同じメールアドレスを持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。メールと電話番号の両方を含める場合、メールがプライマリ識別子として使用されます。PHONE- ユーザーの電話番号です。同じ電話番号を持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。
PAYLOAD- Brazeのユーザーに同期するフィールドの文字列または構造体です。
ステップ1.2:Braze用の認証情報を作成する
Brazeは以下のいずれかの認証方法でDatabricksに接続できます:
- OAuth M2M(推奨): BrazeはクライアントIDとクライアントシークレットを使用してDatabricksサービスプリンシパルとして認証します。DatabricksはCloud Data Ingestionのような無人接続にOAuth M2M認証を推奨しています。
- パーソナルアクセストークン: DatabricksワークスペースでBrazeが生成したトークンで認証します。
既存のパーソナルアクセストークン認証情報は引き続き機能し、移行する必要はありません。ただし、パーソナルアクセストークンはワークスペース管理者が設定したスケジュールで期限切れになることが多く、トークンが期限切れになると同期が停止します。既存のソースをOAuth M2Mに移行するには、OAuth M2M認証情報を作成し、ソースの編集時にそれを選択します。
BrazeはOAuth M2M認証を使用するサービスプリンシパルでDatabricksワークスペースに接続します。Brazeが使用する新しいサービスプリンシパルを作成し、SQLウェアハウスとソーステーブルへのアクセスを付与します。Brazeが接続するには、以下の情報が必要です:
- サービスプリンシパルのクライアントID(アプリケーションIDとも呼ばれます)
- Brazeが認証するためのクライアントシークレット
サービスプリンシパルを作成する
- Databricksワークスペースで、トップバーのユーザー名を選択し、Settingsを選択します。
- Identity and accessに移動し、Service principalsの横のManageを選択します。
- Add service principal > Add newを選択します。
- サービスプリンシパルを識別するのに役立つ名前(「Braze CDI」など)を入力し、Addを選択します。
- 作成したサービスプリンシパルを選択します。Configurationsタブで、Databricks SQL accessが選択されていることを確認します。
クライアントシークレットを生成する
- サービスプリンシパルのページで、Secretsタブを選択し、Generate secretを選択します。
- シークレットの有効期間を日数で入力します。Databricksでは最大730日の有効期間が許可されています。
- Generateを選択します。
- SecretとClient IDの値をコピーし、Doneを選択します。
認証情報作成ステップでBrazeダッシュボードに入力する必要があるまで、クライアントIDとシークレットを安全な場所に保管してください。Databricksはシークレットを一度だけ表示します。
Databricksではサービスプリンシパルのシークレットに無制限の有効期間を設定できません。Brazeへのデータフローを維持するために、シークレットが期限切れになる前に忘れずに置き換えてください。手順については、クライアントシークレットの更新を参照してください。
SQLウェアハウスへのアクセスを付与する
BrazeはSQLウェアハウスでクエリを実行する権限が必要ですが、ワークスペース管理者アクセスは不要です。
- サイドバーでSQL Warehousesを選択し、Brazeに使用させたいウェアハウスを選択します。
- Permissionsを選択します。
- 作成したサービスプリンシパルを検索して選択します。
- 権限のドロップダウンでCan useを選択し、Addを選択します。
ソーステーブルへのアクセスを付与する
ステップ1.1で設定したカタログ、スキーマ、テーブルへの読み取りアクセスをサービスプリンシパルに付与します。被付与者としてサービスプリンシパルのアプリケーションID(クライアントIDと同じ値)を使用します。
GRANT USE CATALOG ON CATALOG `BRAZE-CLOUD-PRODUCTION` TO `APPLICATION_ID`;
GRANT USE SCHEMA ON SCHEMA `BRAZE-CLOUD-PRODUCTION`.INGESTION TO `APPLICATION_ID`;
GRANT SELECT ON TABLE `BRAZE-CLOUD-PRODUCTION`.INGESTION.USERS_ATTRIBUTES_SYNC TO `APPLICATION_ID`;
APPLICATION_IDをサービスプリンシパルのアプリケーションIDに置き換えてください。必要に応じて他の名前を更新してください。ただし、権限は上記の例と一致させる必要があります。
クライアントシークレットを更新する
Brazeは認証情報ごとに1つのクライアントシークレットを保存します。更新すると、その認証情報を使用するすべてのソースと同期が新しいシークレットに切り替わります。シークレットを置き換えるには:
- Databricksで、クライアントシークレットを生成するの手順に従ってサービスプリンシパルの新しいシークレットを生成します。ステップ6まで古いシークレットを保持してください。
- Brazeダッシュボードで、データ設定 > Cloud Data Ingestion > 認証情報に移動し、OAuth M2M認証情報を選択します。使用先セクションには、この認証情報を使用するすべてのソースと同期がリストされます。
- この認証情報を使用する同期を一時停止するか、実行がスケジュールされていない時間に更新を計画してください。これにより、認証情報の更新中に同期が開始されるのを防ぎます。
- 認証情報を編集を選択し、新しいクライアントシークレットを入力して、保存を選択します。変更はこの認証情報を使用するすべてのソースと同期に適用されます。
- 一時停止した同期を再開します。
- Brazeが新しいシークレットを保存した後、Databricksで古いシークレットを削除します。
BrazeがDatabricksにアクセスするには、パーソナルアクセストークンを作成する必要があります。
- Databricksワークスペースで、トップバーのDatabricksユーザー名を選択し、ドロップダウンからUser Settingsを選択します。
- アクセストークンタブで、Generate new tokenを選択します。
- このトークンを識別するのに役立つコメント(「Braze CDI」など)を入力し、Lifetime (days)ボックスを空(ブランク)のままにしてトークンの有効期間を無期限に変更します。
- Generateを選択します。
- 表示されたトークンをコピーし、Doneを選択します。
認証情報作成ステップでBrazeダッシュボードに入力する必要があるまで、トークンを安全な場所に保管してください。
ステップ1.3:Braze IPへのアクセスを許可する
ネットワークポリシーを設定している場合、DatabricksインスタンスへのBrazeネットワークアクセスを許可する必要があります。Brazeダッシュボードのリージョンに対応する以下のIPからのアクセスを許可してください。
インスタンスUS-01、US-02、US-03、US-04、US-05、US-06、US-07の場合、関連するIPアドレスは次のとおりです。
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
インスタンスUS-08の場合、関連するIPアドレスは次のとおりです。
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
インスタンスUS-10の場合、関連するIPアドレスは次のとおりです。
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
インスタンスEU-01とEU-02の場合、関連するIPアドレスは次のとおりです。
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
インスタンスAU-01の場合、関連するIPアドレスは次のとおりです。
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
インスタンスID-01の場合、関連するIPアドレスは次のとおりです。
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
インスタンスJP-01の場合、関連するIPアドレスは次のとおりです。
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
インスタンスKR-01の場合、関連するIPアドレスは次のとおりです。
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
ステップ1.1:サービスプリンシパルを設定してアクセスを付与する
BrazeはEntra ID認証を使用するサービスプリンシパルでFabricウェアハウスに接続します。Brazeが使用する新しいサービスプリンシパルを作成し、必要に応じてFabricリソースへのアクセスを付与します。Brazeが接続するには、以下の情報が必要です:
- AzureアカウントのテナントID(ディレクトリとも呼ばれます)
- サービスプリンシパルのプリンシパルID(アプリケーションIDとも呼ばれます)
- Brazeが認証に使用するクライアントシークレット
- Azureポータルで、Microsoft Entra管理センターに移動し、App Registrationsを選択します。
- Identity > Applications > App registrationsの下にある+ New registrationを選択します。
- 名前を入力し、サポートされるアカウントの種類として
Accounts in this organizational directory onlyを選択します。次に、Registerを選択します。 - 作成したアプリケーション(サービスプリンシパル)を選択し、Certificates & secrets > + New client secretに移動します。
- シークレットの説明を入力し、シークレットの有効期限を設定します。次に、Addを選択します。
- 作成されたクライアントシークレットをメモしておき、Brazeの設定で使用します。
Azureではサービスプリンシパルのシークレットに無制限の有効期限を設定できません。Brazeへのデータフローを維持するために、認証情報が期限切れになる前に忘れずに更新してください。
ステップ1.2:Fabricリソースへのアクセスを付与する
BrazeがFabricインスタンスに接続するためのアクセスを提供します。Fabric管理ポータルで、設定 > ガバナンスとインサイト > 管理ポータル > テナント設定に移動します。
- 開発者設定で、サービスプリンシパルがFabric APIを使用できるを有効にして、BrazeがMicrosoft Entra IDを使用して接続できるようにします。
- OneLake設定で、ユーザーがFabric外のアプリでOneLakeに保存されたデータにアクセスできるを有効にして、サービスプリンシパルが外部アプリからデータにアクセスできるようにします。
ステップ1.3:共有ワークスペースを設定してアクセスを付与する
Brazeに接続するFabricリソースは共有ワークスペースに配置する必要があります。デフォルトのマイワークスペースのみを使用している場合は、新しい共有ワークスペースを作成します:
- ナビゲーションメニューでワークスペースを選択し、+ 新しいワークスペースを選択します。
- ワークスペースの名前を入力し、適用を選択します。
共有ワークスペースが作成されたら、サービスプリンシパルにアクセスを付与します:
- ワークスペースを選択し、アクセスの管理を選択します。
- + ユーザーまたはグループを追加を選択します。
- ステップ1.1で作成したサービスプリンシパルの名前を検索して選択します。表示されない場合は、ステップ1.2でサービスプリンシパルがFabric APIを使用できる設定を有効にしたことを確認してください。
- ロールのドロップダウンで、コントリビューターを選択します。
サービスプリンシパルは、SQLエンドポイントを通じてこのワークスペース内のFabricウェアハウスリソース(Brazeに使用するウェアハウスを含む)にアクセスできるようになりました。
ステップ1.4:テーブルを設定する
BrazeはFabricウェアハウスのテーブルとビューの両方をサポートしています。新しいウェアハウスを作成する必要がある場合は、ステップ1.3の共有ワークスペース内に作成してください。Fabricコンソールで作成 > データウェアハウス > ウェアハウスに移動します。
CREATE OR ALTER TABLE [warehouse].[schema].[CDI_table_name]
(
UPDATED_AT DATETIME2(6) NOT NULL,
PAYLOAD VARCHAR NOT NULL,
--at least one of external_id, alias_name and alias_label, email, phone, or braze_id is required
EXTERNAL_ID VARCHAR,
--if using user alias, both alias_name and alias_label are required
ALIAS_NAME VARCHAR,
ALIAS_LABEL VARCHAR,
--braze_id can only be used to update existing users created through the Braze SDK
BRAZE_ID VARCHAR,
--If you include both email and phone, email is used as the primary identifier
EMAIL VARCHAR,
PHONE VARCHAR
)
GO
ウェアハウス、スキーマ、テーブルまたはビューの名前は自由に設定できますが、カラム名は上記の定義と一致させる必要があります。
UPDATED_AT- この行がテーブルで更新または追加された時刻です。BrazeはUPDATED_ATが最後に同期された値より後の行を同期します。新しい行が同じタイムスタンプを共有している場合、正確な境界タイムスタンプの行は再同期される可能性があります。- ユーザー識別子カラム - テーブルには1つ以上のユーザー識別子カラムを含めることができます。各行には1つの識別子のみを含める必要があります(
external_id、alias_nameとalias_labelの組み合わせ、braze_id、email、またはphoneのいずれか)。ソーステーブルには、1つ、2つ、3つ、4つ、または5つすべての識別子タイプのカラムを含めることができます。EXTERNAL_ID- 更新するユーザーを識別します。Brazeで使用されるexternal_idの値と一致する必要があります。ALIAS_NAMEとALIAS_LABEL- これら2つのカラムはユーザーエイリアスオブジェクトを作成します。alias_nameは一意の識別子である必要があり、alias_labelはエイリアスのタイプを指定します。ユーザーは異なるラベルで複数のエイリアスを持つことができますが、alias_labelごとにalias_nameは1つだけです。BRAZE_ID- BrazeユーザーIDです。Braze SDKによって生成され、Cloud Data IngestionでBraze IDを使用して新しいユーザーを作成することはできません。新しいユーザーを作成するには、外部ユーザーIDまたはユーザーエイリアスを指定してください。EMAIL- ユーザーのメールアドレスです。同じメールアドレスを持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。メールと電話番号の両方を含める場合、メールがプライマリ識別子として使用されます。PHONE- ユーザーの電話番号です。同じ電話番号を持つ複数のプロファイルが存在する場合、最も最近更新されたプロファイルが優先されます。
PAYLOAD- Brazeのユーザーに同期するフィールドのJSON文字列です。
ステップ1.5:ウェアハウスの接続文字列を取得する
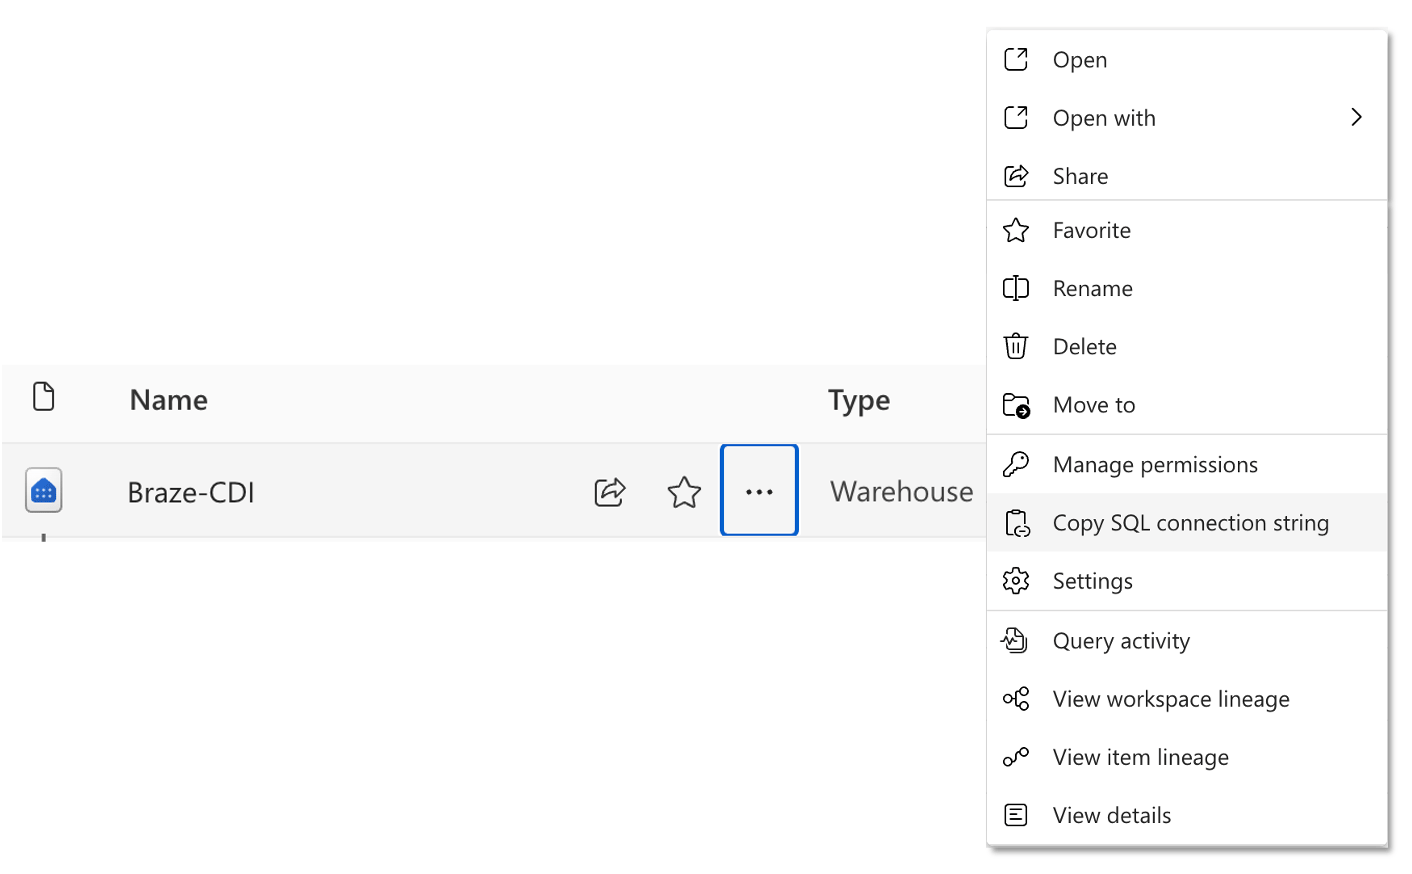
ウェアハウスのSQLエンドポイントを取得するには、Fabricのワークスペースに移動し、アイテムリストでウェアハウス名にカーソルを合わせ、SQL接続文字列をコピーを選択します。
ステップ1.6:ファイアウォールでBraze IPを許可する(オプション)
Microsoft Fabricアカウントの設定によっては、Brazeからのトラフィックを許可するために、ファイアウォールで以下のIPアドレスを許可する必要がある場合があります。これを有効にする方法の詳細については、Entra条件付きアクセスに関するドキュメントを参照してください。
インスタンスUS-01、US-02、US-03、US-04、US-05、US-06、US-07の場合、関連するIPアドレスは次のとおりです。
23.21.118.19134.206.23.17350.16.249.952.4.160.21454.87.8.3454.156.35.25152.54.89.23818.205.178.15
インスタンスUS-08の場合、関連するIPアドレスは次のとおりです。
52.151.246.5152.170.163.18240.76.166.15740.76.166.17040.76.166.16740.76.166.16140.76.166.15640.76.166.16640.76.166.16040.88.51.7452.154.67.1740.76.166.8040.76.166.8440.76.166.8540.76.166.8140.76.166.7140.76.166.14440.76.166.145
インスタンスUS-10の場合、関連するIPアドレスは次のとおりです。
100.25.232.16435.168.86.17952.7.44.1173.92.153.1835.172.3.12950.19.162.19
インスタンスEU-01とEU-02の場合、関連するIPアドレスは次のとおりです。
52.58.142.24252.29.193.12135.158.29.22818.157.135.973.123.166.463.64.27.363.65.88.253.68.144.1883.70.107.88
インスタンスAU-01の場合、関連するIPアドレスは次のとおりです。
13.210.1.14513.211.70.15913.238.45.5452.65.73.16754.153.242.23954.206.45.213
インスタンスID-01の場合、関連するIPアドレスは次のとおりです。
108.136.157.246108.137.30.20716.78.128.7116.78.14.13416.78.162.20843.218.73.35
インスタンスJP-01の場合、関連するIPアドレスは次のとおりです。
13.159.155.21254.199.221.24113.192.23.1654.250.120.13918.181.114.2323.114.38.100
インスタンスKR-01の場合、関連するIPアドレスは次のとおりです。
43.200.215.452.79.67.17552.79.113.603.34.212.9254.116.134.2313.37.197.225
ステップ2:Brazeダッシュボードで新しいソースを作成する
Brazeダッシュボードで、データ設定 > Cloud Data Ingestion > ソースに移動し、データソースを追加を選択してから、Snowflakeを選択します。
ステップ2.1:Snowflake接続情報を追加する
ソースの名前を選択し、Snowflakeの認証情報と設定を入力してから、次のステップに進みます。
続行する前に、Snowflake Account Locatorに入力する値を確認してください。
Snowflake Account Locatorフィールドには、Snowflakeのアカウント識別子を入力します。アカウント識別子の値のみを入力してください(例:myorganization-myaccount)。https://、.snowflakecomputing.com、またはパスを含めないでください。
Snowflakeアカウント識別子を見つけるには:
- Snowsightで、アカウントメニューを選択します。
- View account detailsを選択します。
- Account identifierの値をコピーします。
- SnowflakeのURLからコピーする場合は、
.snowflakecomputing.comの前の値のみを使用してください。
ステップ2.2:Brazeユーザーに公開キーを追加する
認証情報と設定を入力した後、認証情報を保存をクリックしてRSAキーを生成し、Snowflakeに戻って設定を完了します。ダッシュボードに表示される公開キーを、BrazeがSnowflakeに接続するために作成したユーザーに追加します。
この方法の詳細については、Snowflakeのドキュメントを参照してください。キーをローテーションする場合、Brazeは新しいキーペアを生成し、新しい公開キーを提供できます。
ALTER USER BRAZE_INGESTION_USER SET RSA_PUBLIC_KEY='MIIBIjANBgkqhkiG9w0BA...';
Brazeダッシュボードで、データ設定 > Cloud Data Ingestion > ソースに移動し、データソースを追加を選択してから、Amazon Redshiftを選択します。
ステップ2.1:Redshift接続情報とソーステーブルを追加する
ソースの名前を選択し、Redshiftの認証情報と設定を入力します。プライベートネットワークトンネルを使用している場合は、スライダーをトグルしてトンネル情報を入力します。次に、次のステップに進みます。
Brazeダッシュボードのデータベース名フィールドは、Amazon Redshiftがデータベース識別子で追加の文字をサポートしている場合でも、文字(A〜Z、a〜z)、数字(0〜9)、アンダースコア(_)のみを受け付けます。
ステップ2.2:接続をテストしてソースに接続する
次に、接続をテストを選択します。成功したら、残りの設定を完了し、ソースに接続をクリックします。接続に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
トラブルシューティング:無効なスナップショット識別子
接続をテストまたは同期の設定中にBrazeがInvalid snapshot identifierエラーを返す場合、ソースオブジェクトがクエリされる際に使用されるスナップショット参照をRedshiftが解決できません。
Redshiftでは、スナップショットはクラスターのポイントインタイムバックアップです。各スナップショットには、そのバックアップ状態を参照するためにRedshiftが使用する一意の識別子があります。詳細については、Amazon Redshiftスナップショットとバックアップを参照してください。
このエラーは、スナップショットのコピー、復元、またはレプリケーション関連の操作中など、Brazeがソースオブジェクトを検証している間にメタデータが変更された場合に発生する可能性があります。詳細については、別のAWSリージョンへのスナップショットのコピーおよびスナップショットからのクラスターの復元を参照してください。
トラブルシューティングするには:
- クラスターエンドポイント、データベース、スキーマ、オブジェクト名を含むBrazeのソース設定を確認します。
- テーブルまたはビューが読み取り可能で安定していることを確認するために、Redshiftで直接同じクエリを実行します。
- アクティブなスナップショット、復元、リサイズ、またはレプリケーションアクティビティが完了した後に再試行します。
- 問題が解決しない場合は、頻繁に変更されるベーステーブルの代わりにマテリアライズドビューをクエリします。
マテリアライズドビューは、スケジュールに基づいて更新できる事前計算されたクエリ結果を保存し、CDI同期の読み取りをより安定させることができます。詳細については、Amazon Redshiftのマテリアライズドビューを参照してください。
例:
CREATE MATERIALIZED VIEW ingestion.users_attributes_mv AS
SELECT updated_at, external_id, alias_label, alias_name, braze_id, email, phone, payload
FROM ingestion.users_attributes_sync;
REFRESH MATERIALIZED VIEW ingestion.users_attributes_mv;
マテリアライズドビューを作成した後、ベーステーブルの代わりにマテリアライズドビュー名をBraze CDI同期のソースオブジェクトとして使用します。
Brazeダッシュボードで、データ設定 > Cloud Data Ingestion > ソースに移動し、データソースを追加を選択してから、Google BigQueryを選択します。
ステップ2.1:BigQuery接続情報とソーステーブルを追加する
ソースの名前を入力し、BigQueryの認証情報と設定を入力します:
- 認証情報名には、Brazeでこれらの認証情報を識別するのに役立つラベルを入力します。
- 認証方法には、ステップ1.2で作成した認証情報に合わせてWorkload Identity Federationまたはサービスアカウントキーを選択します。
- Workload Identity Federationの場合、Google Cloud設定用のBraze principal ARNをコピーし、プロジェクト番号、ワークロードIDプールID、プロバイダーID、サービスアカウントメールを入力します。サービスアカウントキーの場合、JSONキーをアップロードします。
次に、残りの設定フィールドを入力します。
ステップ2.2:接続をテストしてソースに接続する
次に、接続をテストを選択します。成功したら、残りの設定を完了し、ソースに接続をクリックします。接続に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
Brazeダッシュボードで、データ設定 > Cloud Data Ingestion > ソースに移動し、データソースを追加を選択してから、Databricksを選択します。
ステップ2.1:Databricks接続情報とソーステーブルを追加する
ソースの名前を入力し、Databricksの認証情報と設定を入力します:
- 認証情報名には、Brazeでこれらの認証情報を識別するのに役立つラベルを入力します。
- 認証方法には、ステップ1.2で作成した認証情報に合わせてOAuth M2Mまたはパーソナルアクセストークンを選択します。
- OAuth M2Mの場合、サービスプリンシパルのクライアントIDとクライアントシークレットを入力します。パーソナルアクセストークンの場合、アクセストークンを入力します。
次に、次のステップに進みます。
ステップ2.2:接続をテストしてソースに接続する
次に、接続をテストを選択します。成功したら、残りの設定を完了し、ソースに接続をクリックします。接続に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
ソースを作成する前に、正常にテストする必要があります。作成ページを閉じると、ソースは保存されません。
Brazeダッシュボードで、データ設定 > Cloud Data Ingestion > ソースに移動し、データソースを追加を選択してから、Microsoft Fabricを選択します。
ステップ2.1:Cloud Data Ingestion同期を設定する
ソースの名前を選択し、Microsoft Fabricの認証情報と設定を入力します。
- 認証情報名はBrazeでのこれらの認証情報のラベルです。ここにわかりやすい値を設定できます
- テナントID、プリンシパルID、クライアントシークレット、接続文字列の取得方法の詳細については、セクション1の手順を参照してください
ステップ2.2:接続をテストしてソースに接続する
次に、接続をテストを選択します。成功したら、残りの設定を完了し、ソースに接続をクリックします。接続に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
ソースを作成する前に、正常にテストする必要があります。作成ページを閉じると、ソースは保存されません。
ステップ3:Brazeダッシュボードで新しい同期を作成する
データ設定 > Cloud Data Ingestion > 同期に移動し、データ同期を作成を選択します。
ステップ3.1:同期の詳細を設定してデータを定義する
同期の名前を入力します。次に、アクティブなソースと同期データタイプを選択します。次に、VisualまたはTableを選択してソーステーブルを入力するか、SQLを選択してカスタムSQLクエリを記述します。最後に、プレビューと検証を選択します。
検証に成功すると、データのプレビューが表示されます。次へ:通知を選択して続行します。検証に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
次のステップに進む前に、同期を正常に検証する必要があります。同期作成ページを閉じる必要がある場合は、下書きとして保存を選択して作業中の内容を保持できます。
ステップ3.2:通知設定を追加する
同期エラー通知用の連絡先メールアドレスを入力します。Brazeはこの連絡先情報を使用して、テーブルアクセスの予期しない喪失などの統合エラーに関する通知を送信します。
連絡先メールは、テーブルの欠落、権限などのグローバルまたは同期レベルのエラーの通知のみを受信します。行レベルの問題は受信しません。グローバルエラーは、同期の実行を妨げる接続の重大な問題を示します。
このような問題には、以下が含まれます:
- 接続の問題
- リソースの不足
- 権限の問題
- カタログティアの容量不足(カタログ同期のみ)
ステップ3.3:スケジューリング
最後に、同期を非定期または定期として設定します。
非定期同期は、ダッシュボードで今すぐ同期を選択するか、同期をトリガーエンドポイントを呼び出した場合にのみ実行されます。
定期同期は5分ごとから月1回まで実行できます。デフォルトでは、ダッシュボードで設定できる最短間隔は15分です。これにより、ウェアハウスのコンピュートコストとリクエスト量を管理できます。5分ごとに同期するには、Brazeサポートまたはカスタマーサクセスマネージャーにお問い合わせください。Brazeは定期同期をUTCでスケジュールします。
ステップ3.1:同期の詳細を設定してデータを定義する
同期の名前を入力します。次に、アクティブなソースと同期データタイプを選択します。次に、VisualまたはTableを選択してソーステーブルを入力するか、SQLを選択してカスタムSQLクエリを記述します。最後に、プレビューと検証を選択します。
検証に成功すると、データのプレビューが表示されます。次へ:通知を選択して続行します。検証に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
次のステップに進む前に、同期を正常に検証する必要があります。同期作成ページを閉じる必要がある場合は、下書きとして保存を選択して作業中の内容を保持できます。
ステップ3.2:通知設定を追加する
同期エラー通知用の連絡先メールアドレスを入力します。Brazeはこの連絡先情報を使用して、テーブルアクセスの予期しない喪失などの統合エラーに関する通知を送信します。
連絡先メールは、テーブルの欠落、権限などのグローバルまたは同期レベルのエラーの通知のみを受信します。行レベルの問題は受信しません。グローバルエラーは、同期の実行を妨げる接続の重大な問題を示します。このような問題には、以下が含まれます:
- 接続の問題
- リソースの不足
- 権限の問題
- カタログティアの容量不足(カタログ同期のみ)
ステップ3.3:スケジューリング
最後に、同期を非定期または定期として設定します。
非定期同期は、ダッシュボードで今すぐ同期を選択するか、同期をトリガーエンドポイントを呼び出した場合にのみ実行されます。
定期同期は5分ごとから月1回まで実行できます。デフォルトでは、ダッシュボードで設定できる最短間隔は15分です。これにより、ウェアハウスのコンピュートコストとリクエスト量を管理できます。5分ごとに同期するには、Brazeサポートまたはカスタマーサクセスマネージャーにお問い合わせください。Brazeは定期同期をUTCでスケジュールします。
ステップ3.1:同期の詳細を設定してデータを定義する
同期の名前を入力します。次に、アクティブなソースと同期データタイプを選択します。次に、VisualまたはTableを選択してソーステーブルを入力するか、SQLを選択してカスタムSQLクエリを記述します。最後に、プレビューと検証を選択します。
検証に成功すると、データのプレビューが表示されます。次へ:通知を選択して続行します。検証に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
次のステップに進む前に、同期を正常に検証する必要があります。同期作成ページを閉じる必要がある場合は、下書きとして保存を選択して作業中の内容を保持できます。
ステップ3.2:通知設定を追加する
同期エラー通知用の連絡先メールアドレスを入力します。Brazeはこの連絡先情報を使用して、テーブルアクセスの予期しない喪失などの統合エラーに関する通知を送信します。
連絡先メールは、テーブルの欠落、権限などのグローバルまたは同期レベルのエラーの通知のみを受信します。行レベルの問題は受信しません。グローバルエラーは、同期の実行を妨げる接続の重大な問題を示します。
このような問題には、以下が含まれます:
- 接続の問題
- リソースの不足
- 権限の問題
- カタログティアの容量不足(カタログ同期のみ)
ステップ3.3:スケジューリング
最後に、同期を非定期または定期として設定します。
非定期同期は、ダッシュボードで今すぐ同期を選択するか、同期をトリガーエンドポイントを呼び出した場合にのみ実行されます。
定期同期は5分ごとから月1回まで実行できます。デフォルトでは、ダッシュボードで設定できる最短間隔は15分です。これにより、ウェアハウスのコンピュートコストとリクエスト量を管理できます。5分ごとに同期するには、Brazeサポートまたはカスタマーサクセスマネージャーにお問い合わせください。Brazeは定期同期をUTCでスケジュールします。
ステップ3.1:同期の詳細を設定してデータを定義する
同期の名前を入力します。次に、アクティブなソースと同期データタイプを選択します。次に、VisualまたはTableを選択してソーステーブルを入力するか、SQLを選択してカスタムSQLクエリを記述します。最後に、プレビューと検証を選択します。
検証に成功すると、データのプレビューが表示されます。次へ:通知を選択して続行します。検証に失敗した場合、問題のトラブルシューティングに役立つエラーメッセージが表示されます。
次のステップに進む前に、同期を正常に検証する必要があります。同期作成ページを閉じる必要がある場合は、下書きとして保存を選択して作業中の内容を保持できます。
ステップ3.2:通知設定を追加する
同期エラー通知用の連絡先メールアドレスを入力します。Brazeはこの連絡先情報を使用して、テーブルアクセスの予期しない喪失などの統合エラーに関する通知を送信します。
連絡先メールは、テーブルの欠落、権限などのグローバルまたは同期レベルのエラーの通知のみを受信します。行レベルの問題は受信しません。グローバルエラーは、同期の実行を妨げる接続の重大な問題を示します。
このような問題には、以下が含まれます:
- 接続の問題
- リソースの不足
- 権限の問題
- カタログティアの容量不足(カタログ同期のみ)
ステップ3.3:スケジューリング
最後に、同期を非定期または定期として設定します。
非定期同期は、ダッシュボードで今すぐ同期を選択するか、同期をトリガーエンドポイントを呼び出した場合にのみ実行されます。
定期同期は5分ごとから月1回まで実行できます。デフォルトでは、ダッシュボードで設定できる最短間隔は15分です。これにより、ウェアハウスのコンピュートコストとリクエスト量を管理できます。5分ごとに同期するには、Brazeサポートまたはカスタマーサクセスマネージャーにお問い合わせください。Brazeは定期同期をUTCでスケジュールします。
統合が下書きからアクティブ状態に移行する前に、正常に検証する必要があります。作成ページを閉じると、統合は保存され、詳細ページに戻って変更と検証を行うことができます。
追加の統合やユーザーの設定(オプション)
Brazeとの統合は複数設定できます。追加の同期を作成する際、同じSnowflakeアカウントに接続する場合は既存の認証情報を再利用できます。
統合間で同じユーザーとロールを再利用する場合、公開キーを再度追加する必要はありません。
Brazeとの統合は複数設定できます。追加の同期を作成する際、同じRedshiftアカウントに接続する場合は既存の認証情報を再利用できます。
統合間で同じユーザーを再利用する場合、そのユーザーがすべてのアクティブな同期から削除されるまで、Brazeダッシュボードでそのユーザーを削除することはできません。
Brazeとの統合は複数設定できます。追加の同期を作成する際、同じBigQueryアカウントに接続する場合は既存の認証情報を再利用できます。
統合間で同じユーザーを再利用する場合、そのユーザーがすべてのアクティブな同期から削除されるまで、Brazeダッシュボードでそのユーザーを削除することはできません。
Brazeとの統合は複数設定できます。追加の同期を作成する際、同じDatabricksアカウントに接続する場合は既存の認証情報を再利用できます。
統合間で同じユーザーを再利用する場合、そのユーザーがすべてのアクティブな同期から削除されるまで、Brazeダッシュボードでそのユーザーを削除することはできません。
Brazeとの統合は複数設定できます。追加の同期を作成する際、同じFabricアカウントに接続する場合は既存の認証情報を再利用できます。
統合間で同じユーザーを再利用する場合、そのユーザーがすべてのアクティブな同期から削除されるまで、Brazeダッシュボードでそのユーザーを削除することはできません。
同期の実行
有効化すると、設定時に構成したスケジュールに従って同期が実行されます。スケジュール外で同期を実行したい場合や、最新のデータを取得したい場合は、Sync Now を選択してください。この実行は、定期的にスケジュールされた今後の同期には影響しません。データの更新時に自動的に同期を開始するには、パイプラインから同期をトリガーするエンドポイントを呼び出してください。
有効化すると、設定時に構成したスケジュールに従って同期が実行されます。スケジュール外で同期を実行したい場合や、最新のデータを取得したい場合は、Sync Now を選択してください。この実行は、定期的にスケジュールされた今後の同期には影響しません。データの更新時に自動的に同期を開始するには、パイプラインから同期をトリガーするエンドポイントを呼び出してください。
有効化すると、設定時に構成したスケジュールに従って同期が実行されます。スケジュール外で同期を実行したい場合や、最新のデータを取得したい場合は、Sync Now を選択してください。この実行は、定期的にスケジュールされた今後の同期には影響しません。データの更新時に自動的に同期を開始するには、パイプラインから同期をトリガーするエンドポイントを呼び出してください。
有効化すると、設定時に構成したスケジュールに従って同期が実行されます。スケジュール外で同期を実行したい場合や、最新のデータを取得したい場合は、Sync Now を選択してください。この実行は、定期的にスケジュールされた今後の同期には影響しません。データの更新時に自動的に同期を開始するには、パイプラインから同期をトリガーするエンドポイントを呼び出してください。
有効化すると、設定時に構成したスケジュールに従って同期が実行されます。スケジュール外で同期を実行したい場合や、最新のデータを取得したい場合は、Sync Now を選択してください。この実行は、定期的にスケジュールされた今後の同期には影響しません。データの更新時に自動的に同期を開始するには、パイプラインから同期をトリガーするエンドポイントを呼び出してください。