Paramètres de sécurité
En tant qu’administrateur, vous accordez une priorité élevée à la sécurité. La page Paramètres de sécurité vous aide à gérer les paramètres de sécurité génériques à l’échelle de l’entreprise, notamment les règles d’authentification, la liste d’adresses IP autorisées et l’authentification à deux facteurs.
Pour accéder à cette page, allez dans Paramètres > Paramètres de l’entreprise > Paramètres d’administration > Paramètres de sécurité.
Règles d’authentification
Longueur du mot de passe
Utilisez ce champ pour modifier la longueur minimale exigée pour les mots de passe. Par défaut, elle est de huit caractères.
Complexité du mot de passe
Sélectionnez Imposer des mots de passe complexes pour exiger que les mots de passe contiennent au moins un élément de chacune des catégories suivantes :
- Lettre majuscule
- Lettre minuscule
- Chiffre
- Caractère spécial (tout caractère autre qu’une lettre ou un chiffre, comme
!,@,#ou()
Réutilisation du mot de passe
Ce paramètre détermine le nombre minimum de nouveaux mots de passe qu’un utilisateur doit définir avant de pouvoir réutiliser un ancien mot de passe. La valeur par défaut est de trois.
Règles d’expiration du mot de passe
Utilisez ce champ pour définir à quel moment les utilisateurs de votre compte Braze doivent réinitialiser leur mot de passe.
Règles de durée de session
Utilisez ce champ pour définir combien de temps Braze maintient votre session active. Lorsque Braze considère votre session comme inactive (aucune activité pendant le nombre de minutes défini), l’utilisateur est déconnecté. Si l’authentification à deux facteurs est imposée pour votre entreprise, vous pouvez saisir jusqu’à 10 080 minutes (soit une semaine). Dans le cas contraire, la durée maximale de session est de 1 440 minutes (soit 24 heures).
Authentification unique (SSO)
Vous pouvez empêcher vos utilisateurs de se connecter avec un mot de passe ou via l’authentification unique.
Pour l’authentification unique (SSO) SAML, les clients doivent configurer leurs paramètres SAML avant de l’imposer. Les clients qui utilisent l’authentification unique Google n’ont qu’à l’imposer depuis la page des paramètres de sécurité, sans aucune autre démarche.
Mise en liste autorisée des adresses IP du tableau de bord
Utilisez le champ affiché pour ajouter à la liste autorisée des adresses IP et des sous-réseaux spécifiques à partir desquels les utilisateurs peuvent se connecter à votre compte (par exemple, depuis un réseau d’entreprise ou un VPN). Spécifiez les adresses IP et les sous-réseaux sous forme de plages CIDR dans une liste séparée par des virgules. Si aucune valeur n’est spécifiée, les utilisateurs peuvent se connecter depuis n’importe quelle adresse IP.
Mettre fin aux sessions itinérantes
Utilisez Mettre fin aux sessions itinérantes pour clôturer les sessions du tableau de bord qui se poursuivent depuis une adresse IP ne figurant pas dans votre liste autorisée. Par exemple, si un utilisateur se connecte depuis un réseau de bureau autorisé, puis se déplace vers un autre lieu, Braze met fin à sa session dès que le trafic provient d’une adresse IP non autorisée.
Ce paramètre est désactivé par défaut. Lorsqu’il est désactivé, Braze vérifie la liste autorisée uniquement au moment de la connexion. Vous devez ajouter au moins une adresse IP autorisée avant de pouvoir activer Mettre fin aux sessions itinérantes.
Authentification à deux facteurs (2FA)
L’authentification à deux facteurs est obligatoire pour tous les utilisateurs de l’entreprise. Elle ajoute un second niveau de vérification de l’identité lors de la connexion à un compte, ce qui la rend plus sûre qu’un simple nom d’utilisateur et mot de passe. Si votre tableau de bord ne prend pas en charge l’authentification à deux facteurs, contactez votre gestionnaire de la satisfaction client.
Lorsque l’authentification à deux facteurs est activée :
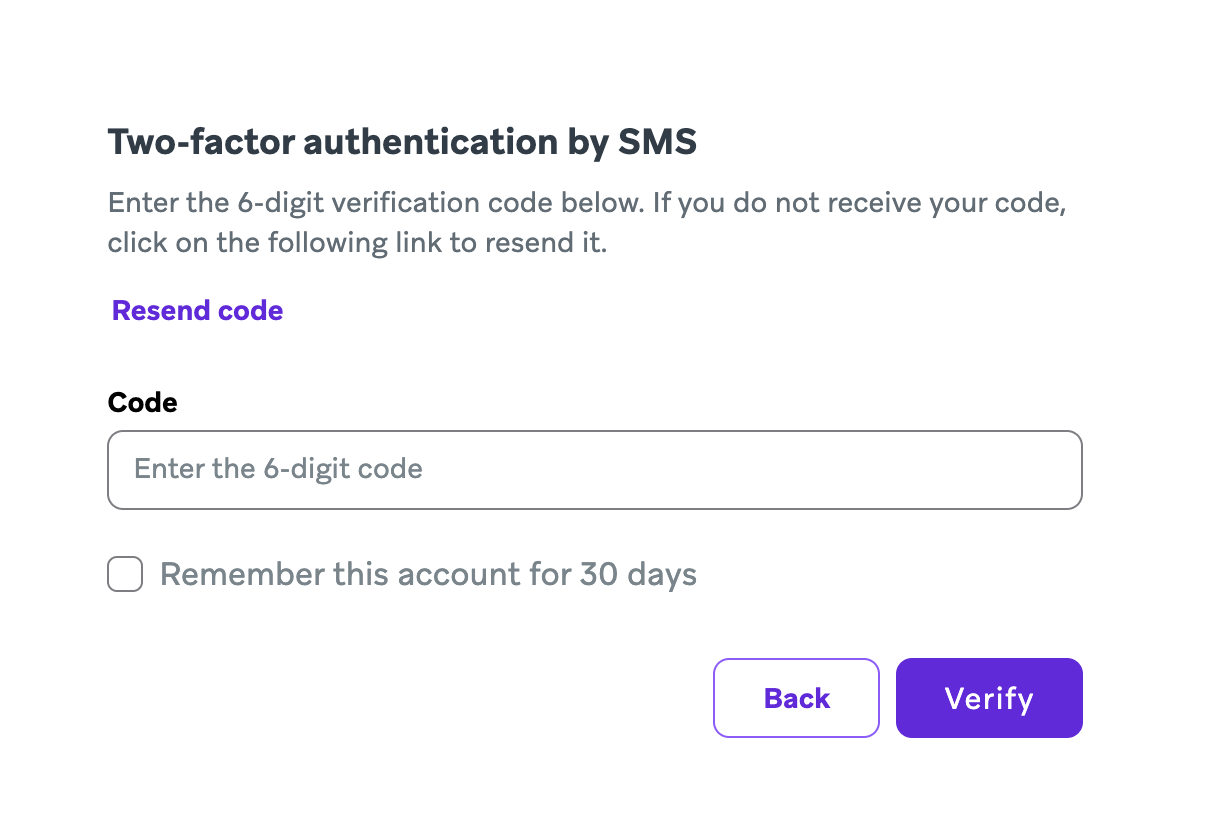
- En plus de leur mot de passe, les utilisateurs doivent saisir un code de vérification pour se connecter à leur compte Braze. Ce code peut être envoyé par une application d’authentification, par e-mail ou par SMS.
- La case Se souvenir de ce compte pendant 30 jours devient disponible pour les utilisateurs.
Braze bloque l’accès à leur compte Braze aux utilisateurs qui ne configurent pas leur authentification à deux facteurs. Les utilisateurs d’un compte Braze peuvent aussi configurer eux-mêmes l’authentification à deux facteurs dans les Paramètres du compte, même si l’administrateur ne l’exige pas.
N’oubliez pas d’enregistrer vos modifications avant de quitter la page !
Se souvenir de ce compte pendant 30 jours
Cette fonctionnalité est disponible lorsque l’authentification à deux facteurs est activée.
Lorsque vous cochez Se souvenir de ce compte pendant 30 jours, un cookie est stocké sur votre appareil. Vous n’avez alors à vous connecter avec l’authentification à deux facteurs qu’une seule fois sur une période de 30 jours.
Les clients disposant de plusieurs comptes au sein d’une même entreprise du tableau de bord peuvent rencontrer des problèmes avec cette fonctionnalité, car le cookie est lié à un appareil spécifique. Si des utilisateurs se connectent à plusieurs comptes depuis le même appareil, le cookie est remplacé pour les comptes précédemment autorisés sur cet appareil. Braze part du principe qu’un seul appareil est associé à un compte, et non qu’un appareil sert à plusieurs comptes.
Réinitialiser l’authentification d’un utilisateur
Si vous rencontrez des problèmes pour vous connecter avec l’authentification à deux facteurs, contactez les administrateurs de votre entreprise afin qu’ils réinitialisent votre authentification à deux facteurs. Les administrateurs peuvent suivre les étapes suivantes :
- Accédez à Paramètres > Paramètres de l’entreprise > Gestion des utilisateurs > Utilisateurs de l’entreprise.
- Sélectionnez l’utilisateur dans la liste proposée.
- Sélectionnez Réinitialiser sous Authentification à deux facteurs.
Une réinitialisation peut résoudre les problèmes d’authentification courants, comme des difficultés avec les applications d’authentification, l’absence d’envoi de l’e-mail de vérification, un échec de connexion dû à une panne SMS ou à une erreur de l’utilisateur, et bien plus encore.
Exigences relatives à la 2FA au niveau de l’entreprise
Vérifiez d’abord si la 2FA est activée pour votre tableau de bord en accédant à Paramètres > Paramètres de l’entreprise > Paramètres d’administration > Paramètres de sécurité > Authentification à deux facteurs. Si le bouton est grisé, la 2FA n’a pas été activée pour votre entreprise et n’est pas obligatoire pour tous ses utilisateurs.
Options des utilisateurs lorsque la 2FA n’est pas obligatoire
Si la 2FA n’est pas imposée au niveau de l’entreprise, chaque utilisateur peut la configurer pour lui-même sur sa page Paramètres du compte. Dans ce cas, les utilisateurs qui ne la configurent pas ne perdent pas l’accès à leur compte. Pour savoir quels utilisateurs ont choisi d’activer la 2FA, consultez la liste Utilisateurs de l’entreprise.
Exigences lorsque la 2FA est obligatoire
Si la 2FA est imposée au niveau de l’entreprise, les utilisateurs qui ne la configurent pas sur leur compte lors de leur connexion perdent l’accès au tableau de bord. Ils doivent terminer la configuration de la 2FA pour conserver leur accès.

La 2FA n’est obligatoire pour tous les utilisateurs de l’entreprise que si l’authentification unique (SSO) n’est pas activée. Si l’authentification unique est utilisée, il n’est pas nécessaire d’imposer la 2FA au niveau de l’entreprise.
Configurer manuellement l’authentification à deux facteurs
Pour activer manuellement l’authentification à deux facteurs (2FA) sur votre compte Braze, procédez comme suit :
- Dans Braze, sélectionnez l’icône de votre profil dans l’en-tête global, puis sélectionnez Gérer votre compte. Faites défiler jusqu’à la section Authentification à deux facteurs, puis sélectionnez Commencer la configuration.
- Saisissez votre mot de passe dans la fenêtre modale de connexion, puis sélectionnez Vérifier le mot de passe.
- Dans la fenêtre modale Configuration de l’authentification à deux facteurs, saisissez votre numéro de téléphone, puis sélectionnez Activer.
- Copiez le code à sept chiffres généré depuis votre e-mail ou votre SMS, puis revenez dans Braze et collez-le dans la fenêtre modale Configuration de l’authentification à deux facteurs. Sélectionnez Vérifier.
- (Facultatif) Pour ne pas avoir à saisir de code 2FA pendant les 30 prochains jours, activez l’option Se souvenir de ce compte pendant 30 jours.
Accès élevé
L’accès élevé ajoute une couche de sécurité supplémentaire pour les actions sensibles dans votre tableau de bord de Braze. Lorsqu’il est activé, les utilisateurs doivent confirmer à nouveau leur identité avant d’exporter un Segment ou de consulter une clé API. Pour utiliser l’accès élevé, accédez à Paramètres > Paramètres de l’entreprise > Paramètres d’administration > Paramètres de sécurité, puis activez-le.
Si un utilisateur ne parvient pas à confirmer à nouveau son identité, il est redirigé vers la page où il se trouvait et ne peut pas poursuivre l’action sensible. Une fois la vérification réussie, il n’a plus besoin de la refaire pendant l’heure qui suit, sauf s’il se déconnecte entre-temps.
Comptes inactifs
Utilisez le panneau Comptes inactifs pour suspendre automatiquement les utilisateurs du tableau de bord qui ne se sont pas connectés depuis 180 jours. Ce paramètre est désactivé par défaut. Lorsqu’il est activé, Braze prévient les utilisateurs inactifs par e-mail avant de suspendre leur compte.
Pour activer la suspension automatique :
- Accédez à Paramètres > Paramètres de l’entreprise > Paramètres d’administration > Paramètres de sécurité.
- Dans Comptes inactifs, activez Suspendre les comptes inactifs.
- Enregistrez vos modifications.
Lorsque l’option Suspendre les comptes inactifs est activée :
- Braze envoie un e-mail aux utilisateurs 15 jours avant la suspension, puis un autre la veille.
- Après 180 jours sans connexion, Braze suspend le compte et envoie à l’utilisateur un e-mail l’informant de la suspension. L’utilisateur ne peut plus se connecter tant qu’un administrateur n’a pas rétabli son accès dans Utilisateurs de l’entreprise.
- Si vous activez ce paramètre alors qu’un utilisateur ne s’est pas connecté depuis plus de 180 jours, Braze lui envoie les e-mails de notification et suspend son compte.
- Une connexion avant la suspension remet à zéro le compteur d’inactivité.
- Dans Utilisateurs de l’entreprise, les administrateurs peuvent consulter le motif de suspension des comptes inactifs et rétablir l’accès depuis Paramètres > Paramètres de l’entreprise > Gestion des utilisateurs.
- Par défaut, les administrateurs de l’entreprise reçoivent des notifications Comptes inactifs restaurés lorsqu’un administrateur rétablit un utilisateur suspendu pour inactivité. Vous pouvez modifier les destinataires dans Préférences de notification.
Téléchargement d’un rapport d’événements de sécurité
Le rapport d’événements de sécurité est un rapport CSV qui répertorie des événements de sécurité comme les invitations de compte, les suppressions de compte, les tentatives de connexion réussies ou échouées, ainsi que d’autres activités. Vous pouvez l’utiliser pour réaliser des audits internes.
Pour télécharger ce rapport :
- Allez dans Paramètres > Paramètres de l’entreprise > Paramètres d’administration > Paramètres de sécurité.
- Accédez à la section Téléchargement des événements de sécurité.
- Sélectionnez Télécharger le rapport.
Ce téléchargement manuel contient uniquement les 10 000 événements de sécurité les plus récents de votre compte. Si votre fichier CSV exporté contient exactement 10 001 lignes (ligne d’en-tête comprise), vous avez atteint la limite de 10 000 événements du rapport, et les événements plus anciens risquent de ne pas y figurer.
Pour exporter les événements de sécurité vers Amazon S3, Microsoft Azure Blob Storage ou Google Cloud Storage sans cette limite de lignes, consultez Exportation des événements de sécurité vers un stockage cloud.
Définitions des colonnes CSV
Le fichier CSV du rapport d’événements de sécurité contient les colonnes suivantes :
| Colonne | Description |
|---|---|
| CreatedAt | Horodatage de l’enregistrement de l’événement, en UTC. |
| EmailAtTimeOfEvent | Adresse e-mail de l’utilisateur du tableau de bord qui a déclenché l’événement, telle qu’elle était enregistrée au moment de l’événement. |
| CurrentEmail | Adresse e-mail actuelle de l’utilisateur du tableau de bord qui a déclenché l’événement. Si l’utilisateur n’existe plus, son ID de développeur est utilisé à la place. |
| EventName | Type d’événement de sécurité. Consultez la liste déroulante Événements de sécurité signalés après ce tableau. |
| OtherAccount | Adresse e-mail d’un autre utilisateur du tableau de bord concerné par l’événement, le cas échéant (par exemple, lorsqu’un compte est ajouté ou supprimé). |
| JsonProperties | Propriétés propres à l’événement, au format JSON. Les champs inclus varient selon le type d’événement. |
Les exportations vers un stockage cloud incluent ces colonnes ainsi que Version, la version du schéma du format d’exportation (actuellement 1).
Le rapport inclut uniquement les types d’événements répertoriés dans Événements de sécurité signalés. Par exemple, les modifications apportées aux Content Blocks ne sont pas enregistrées comme événements de sécurité.
Événements de sécurité signalés

Les événements Users Viewed et User Updated sont disponibles sur demande. Contactez votre gestionnaire de la satisfaction client pour activer ces événements dans votre espace de travail.
Connexion et compte
- Signed In
- Failed Login
- Two-Factor Auth Setup Completed
- Two-Factor Auth Reset Completed
- Cleared Developer 2FA
- Added Additional Developer
- Added Account
- Confirmed Account
- Developer Suspended
- Developer Unsuspended
- Developer Updated
- Removed Developer
- Removed Account
- User Subscription Status Updated
- User Updated
- Developer Account Updated
Accès élevé
- Started Elevated Access Flow
- Completed Elevated Access Flow
- Failed 2FA Verification For Elevated Access
- Enabled Elevated Access Enforcement
- Disabled Elevated Access Enforcement
Campaign
- Added Campaign
- Edited Campaign
Canvas
- Added Canvas
- Edited Canvas
Segment
- Added Segment
- Edited Segment
- Exported data to CSV
- Exported Segment via API
- Segment Users Deleted
- Cleared Cohort
Clé REST API
- Added REST API key
- Removed REST API key
Identifiant d’authentification basique
- Added Basic Auth credential
- Updated Basic Auth credential
- Removed Basic Auth credential
Autorisation
- Cleared Developer 2FA
- Updated Account Permission
- Added Team
- Edited Team
- Archived Team
- Unarchived Team
- Created App Group Permission Set
- Edited App Group Permission Set
- Removed App Group Permission Set
- Created Custom Role
- Updated Custom Role
- Deleted Custom Role
Paramètres de l’entreprise
- Added App Group
- Added App
- Company Settings Changed
- Updated Company Security Settings
- Updated Security Event Cloud Export
- Added Landing Pages Custom Domain
- Removed Landing Pages Custom Domain
- Custom Domain Created
- Custom Domain Deleted
- Enabled Global Control Group
- Disabled Global Control Group
- Updated Global Control Exclusions
- Updated Subscription Group SMS Allow List
Modèle d’e-mail
- Added Email Template
- Updated Email Template
Identifiant push
- Updated Push Credential
- Removed Push Credential
Outil de débogage du SDK
- Started SDK Debugger Session
- Exported SDK Debugger Log
Utilisateurs
- Users Deleted
- Users Viewed
- User Import Started
- User Subscription Group Status Updated
- User Deleted
- Single User Deletion Cancelled
- Bulk User Deletion Cancelled
Catalogues
- Catalog Created
- Catalog Deleted
Ingestion de données cloud
- CDI Sync Created
- CDI Sync Updated
- CDI Sync Deleted
- CDI Sync Triggered
- CDI Sync Status Changed
Braze Agents
- Created Agent
- Edited Agent
Consultation des informations personnelles identifiables (PII)
L’autorisation Voir les PII n’est accessible qu’à quelques utilisateurs sélectionnés de l’entreprise. Par défaut, tous les administrateurs ont leur autorisation Voir les PII activée dans les autorisations utilisateur. Cela signifie qu’ils peuvent voir tous les attributs standard et personnalisés que votre entreprise a définis comme PII dans l’ensemble du tableau de bord. Lorsque cette autorisation est désactivée pour des utilisateurs, ces derniers ne peuvent voir aucun de ces attributs.
Vous avez besoin de l’autorisation Voir les PII pour utiliser le Générateur de requêtes, car il permet un accès direct à certaines données client.
Pour les capacités existantes d’autorisations d’équipe, consultez Définir les autorisations utilisateur.
Définition des PII
La sélection et la définition de certains champs comme champs PII n’affectent que ce que les utilisateurs peuvent voir sur le tableau de bord de Braze et n’ont aucun impact sur la manière dont les données des utilisateurs finaux dans ces champs PII sont traitées.
Consultez votre équipe juridique pour aligner les paramètres de votre tableau de bord avec les réglementations et politiques de confidentialité applicables à votre entreprise, y compris celles relatives à la conservation des données.
Vous pouvez sélectionner les champs que votre entreprise désigne comme PII dans le tableau de bord. Pour ce faire, allez dans Paramètres > Paramètres de l’entreprise > Paramètres d’administration > Paramètres de sécurité.
Les attributs suivants peuvent être désignés comme PII et masqués aux utilisateurs de l’entreprise qui ne disposent pas de l’autorisation Voir les PII.
Attributs PII potentiels
| Attributs standard | Attributs personnalisés |
|---|---|
|
|
Zones restreintes
Ce qui suit suppose que tous les champs sont définis comme PII et que les utilisateurs mentionnés sont des utilisateurs de l’entreprise qui utilisent la plateforme Braze. De plus, les attributs « précédents » font référence à ceux du tableau Attributs PII potentiels. La suppression des autorisations PII d’un utilisateur peut avoir un impact sur la convivialité au-delà de ces zones répertoriées.
| Navigation dans le tableau de bord | Résultat | Notes |
|---|---|---|
| Recherche d’utilisateurs | L’utilisateur connecté ne peut pas effectuer de recherche par adresse e-mail, numéro de téléphone, prénom ou nom :
|
L’accès à cette section nécessite toujours l’accès à la consultation d’un profil utilisateur. |
| Importation d’utilisateurs | L’utilisateur ne peut pas télécharger de fichiers depuis la page Importation d’utilisateurs. | |
|
Dans le menu déroulant Données utilisateur :
|
|
| Groupe de test interne | L’utilisateur n’aura pas accès aux attributs standard précédents de tout utilisateur ajouté au groupe de test interne. | |
| Journal d’activité des messages | L’utilisateur n’aura pas accès aux attributs standard précédents pour tout utilisateur identifié dans le journal d’activité des messages. |
Lors de la prévisualisation d’un message, l’autorisation Voir les PII n’est pas appliquée, de sorte que les utilisateurs peuvent voir les attributs standard précédents s’ils ont été référencés dans le message via Liquid.
Préférences de suppression des données
Ce paramètre vous permet d’indiquer si Braze doit supprimer certains champs lors du processus de suppression des utilisateurs pour les événements. Ces préférences s’appliquent uniquement aux données des utilisateurs que Braze a supprimés.
Lorsqu’un utilisateur est supprimé, Braze retire toutes les données d’identification des données d’événement, mais conserve les données anonymisées à des fins d’analyse. Certains champs définis par l’utilisateur peuvent contenir des données d’identification si vous envoyez des informations sur les utilisateurs finaux à Braze. Si ces champs contiennent des données d’identification, vous pouvez choisir de supprimer ces données lorsque Braze anonymise les données d’événement des utilisateurs supprimés. S’ils n’en contiennent pas, vous pouvez les conserver à des fins d’analyse.
Il vous incombe de définir les préférences adaptées à votre espace de travail. Pour choisir les bons paramètres, le mieux est de vérifier auprès des équipes internes qui envoient des données d’événements à Braze et des équipes qui utilisent les extras de message dans Braze si ces champs peuvent contenir des données d’identification.
Champs concernés
| Nom ou type d’événement | Champ | Remarques |
|---|---|---|
| Événement personnalisé | properties | |
| Événement d’achat | properties | |
| Envoi de message | message_extras | Plusieurs types d’événements contiennent un champ message_extras. La préférence s’applique à tous les types d’événements d’envoi de message qui prennent en charge message_extras, y compris les types d’événements ajoutés à l’avenir. |
La suppression est définitive ! Si vous choisissez de retirer des champs de Snowflake pour les utilisateurs supprimés, le paramètre s’applique à toutes les données historiques de vos espaces de travail ainsi qu’aux événements des utilisateurs supprimés à l’avenir. Une fois que Braze a appliqué ces paramètres aux données d’événement historiques des utilisateurs supprimés, vous ne pouvez plus restaurer les données.
Configurer les préférences
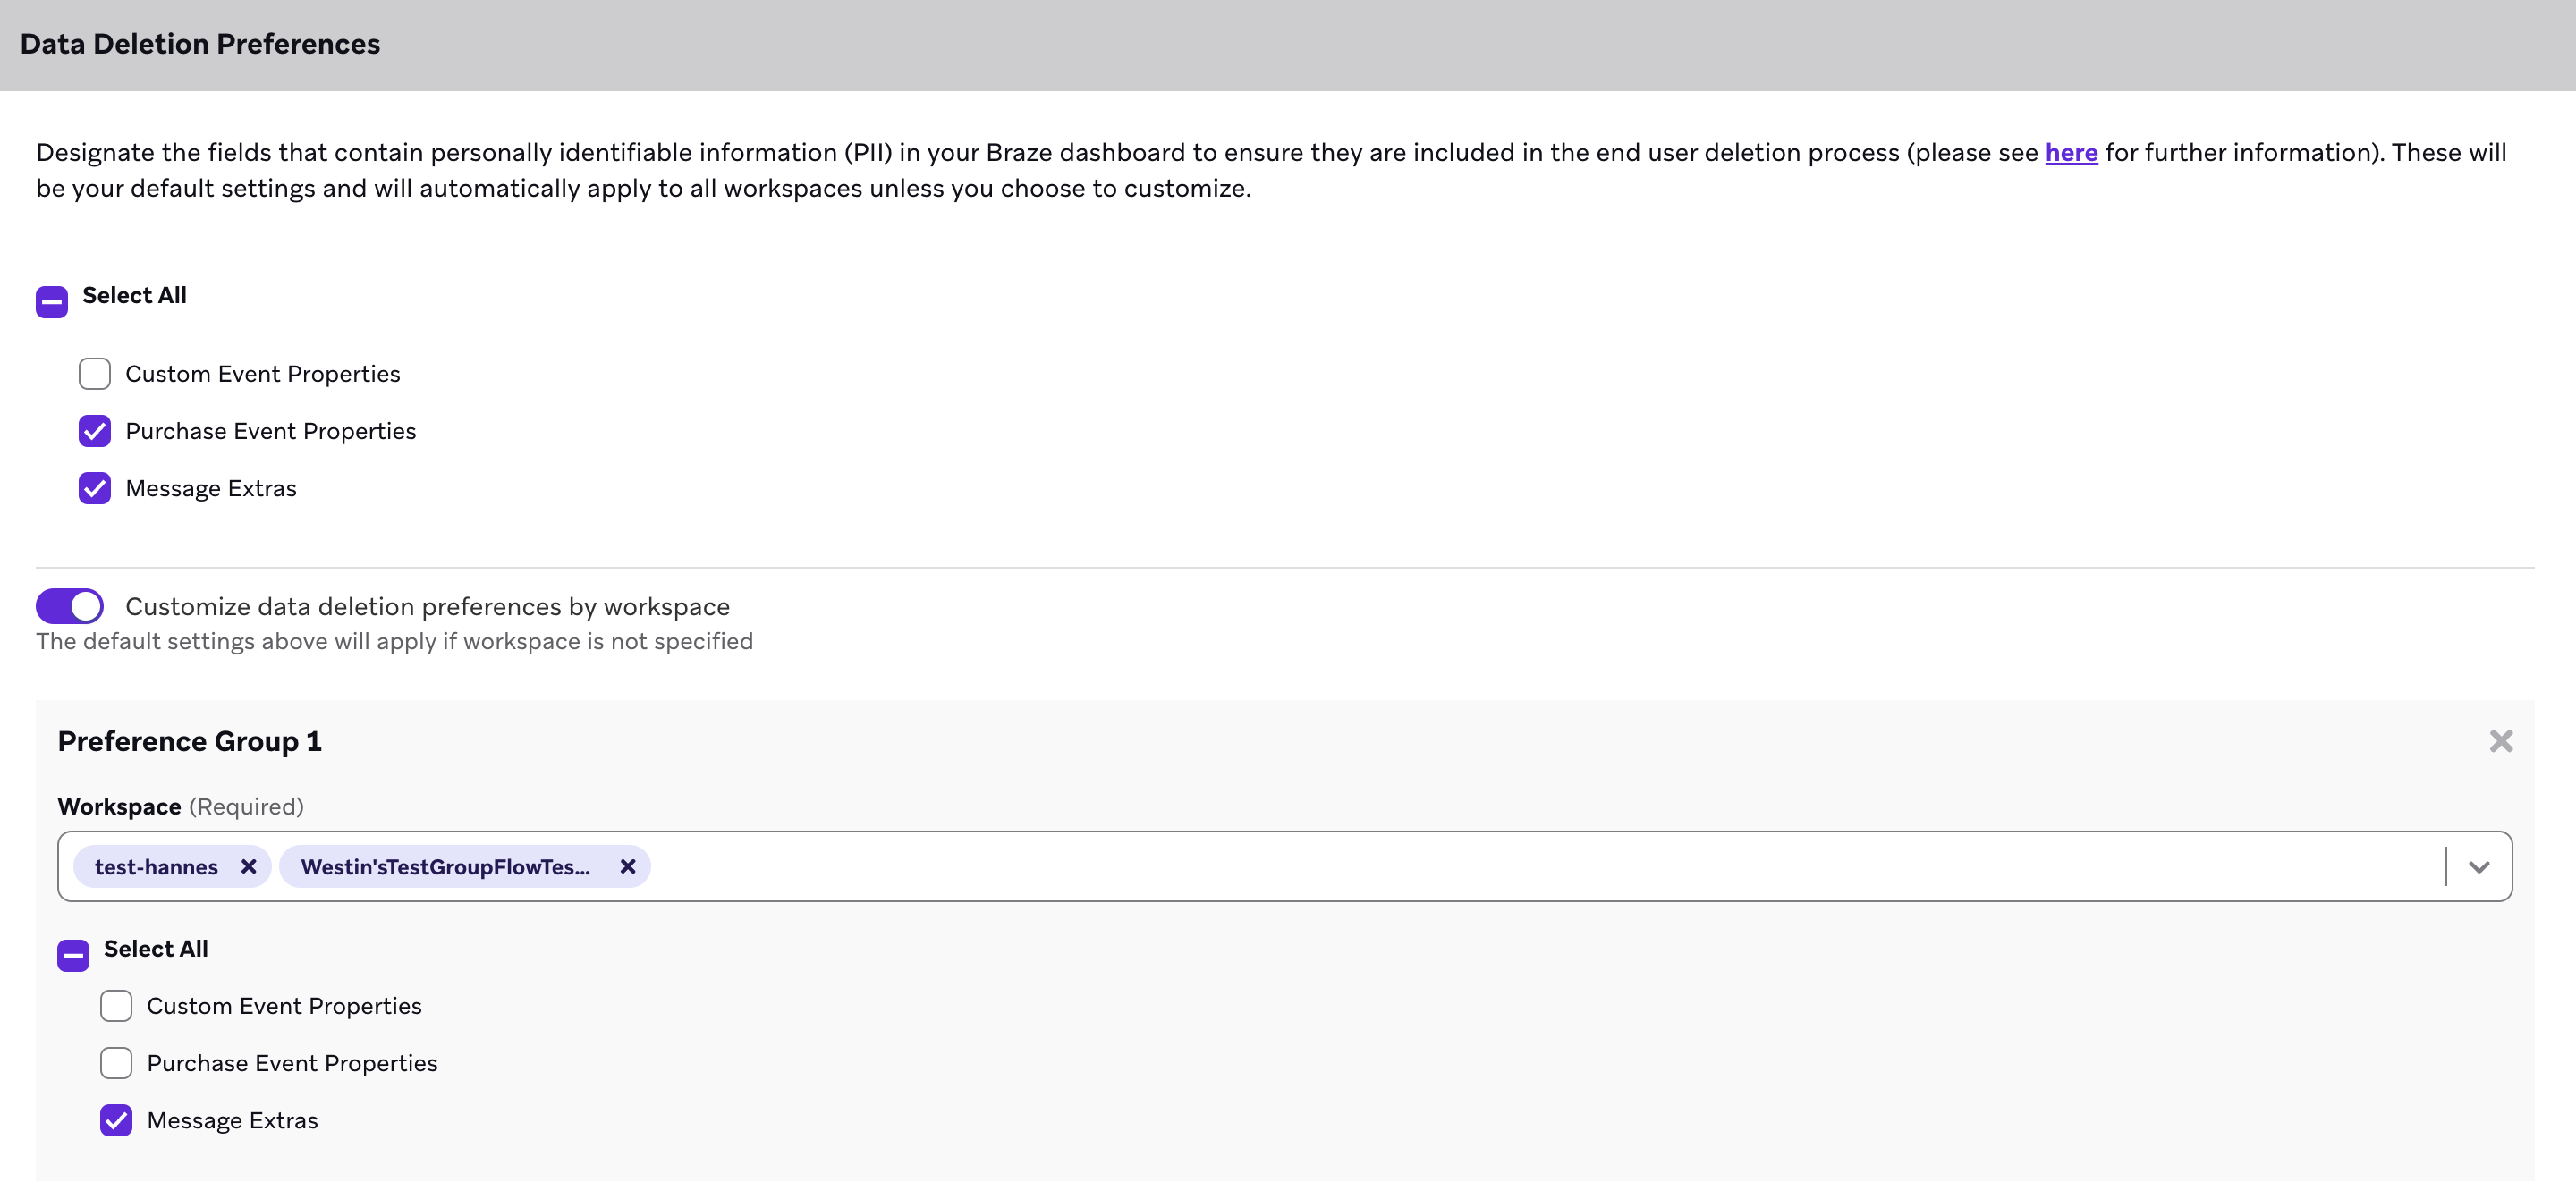
Définissez les préférences par défaut en cochant les cases des champs que Braze doit retirer lorsqu’un utilisateur est supprimé. Sélectionnez tous les champs qui contiennent des données d’identification. Cette préférence s’applique à tous les espaces de travail actuels et futurs, sauf si des espaces de travail sont explicitement ajoutés à un groupe de préférences.
Pour personnaliser les préférences par espace de travail, vous pouvez ajouter des groupes de préférences dont les paramètres diffèrent de ceux par défaut. Nous appliquons les paramètres par défaut à tous les espaces de travail qui ne sont pas ajoutés à un groupe de préférences supplémentaire, y compris les espaces de travail créés à l’avenir.
Résolution des problèmes
Boucle lors de la configuration de l’authentification à deux facteurs (2FA)
Si vous êtes pris dans une boucle après avoir saisi votre numéro de téléphone pour la 2FA et que vous êtes redirigé vers la page de connexion, la vérification a probablement échoué lors de la première tentative. Pour résoudre ce problème, procédez comme suit :
- Désactivez tous vos bloqueurs de publicité.
- Activez les cookies dans les paramètres de votre navigateur.
- Redémarrez votre ordinateur.
- Essayez à nouveau de configurer la 2FA.
Si le problème persiste après ces étapes, contactez l’assistance.
Impossible d’activer l’authentification à deux facteurs (2FA)
Si la 2FA est activée mais que rien ne se passe lorsque vous sélectionnez le bouton Activer, votre navigateur bloque peut-être la redirection nécessaire à l’envoi du code de vérification par SMS. Voici comment résoudre ce problème :
- Suspendez temporairement les bloqueurs de publicité activés dans votre navigateur.
- Vérifiez que vous avez activé les cookies tiers dans les paramètres de votre navigateur.
- Essayez de configurer la 2FA.
Le code de vérification n’est pas envoyé
Si vous rencontrez des problèmes lors de la saisie de votre numéro de téléphone sur la page Authy et que vous ne recevez pas de SMS, procédez comme suit :
- Installez l’application Authy sur votre téléphone et connectez-vous à l’authentificateur Authy.
- Saisissez votre numéro de téléphone et vérifiez si l’application Authy affiche des modifications ou des notifications SMS.
- Si vous ne recevez toujours pas le SMS, essayez une autre connexion réseau, comme votre réseau domestique ou un Wi-Fi non professionnel. Les réseaux d’entreprise peuvent appliquer des politiques de sécurité qui perturbent la réception des SMS.
Si les problèmes persistent, supprimez l’ancien profil dans l’application Authy et scannez à nouveau le code QR pour configurer la 2FA. Avant de relancer la configuration, assurez-vous d’avoir désactivé tous vos bloqueurs de publicité et activé les cookies tiers, ou essayez un autre navigateur.
Prochaines étapes
Pour en savoir plus sur l’authentification et l’accès, consultez :