Mappage de rôles par groupes SCIM
Le mappage de rôles par groupes SCIM vous permet de provisionner les autorisations du tableau de bord de Braze par l’intermédiaire de votre fournisseur d’identité (IdP). Votre IdP envoie les groupes et leurs membres à Braze via SCIM, vous mappez chaque groupe à un rôle personnalisé, et chaque membre de ce groupe hérite des autorisations du rôle.
Le mappage de rôles par groupes SCIM transfère l’attribution des autorisations à votre IdP. Vous gérez ainsi les appartenances là où vous gérez les accès, et Braze maintient vos autorisations synchronisées. Vous n’avez donc plus besoin d’accorder des autorisations utilisateur par utilisateur ni d’effectuer les mêmes modifications dans votre IdP et dans Braze.
Fonctionnement
Le mappage des rôles de groupe relie deux relations :
| Relation | Gérée par | Fonctionnement |
|---|---|---|
| Utilisateurs vers groupes | Votre IdP | Lorsque vous ajoutez ou retirez un membre d’un groupe mappé, l’IdP synchronise la modification avec Braze via le protocole SCIM /Groups. Les créations, mises à jour et suppressions de groupes sont synchronisées automatiquement. |
| Groupes vers rôles | Administrateur Braze | Dans le tableau de bord, vous mappez chaque groupe SCIM à un ou plusieurs rôles personnalisés. |
Les autorisations effectives d’un utilisateur correspondent à l’union de ses autorisations et rôles attribués directement, ainsi que de tous les rôles obtenus par ses appartenances à des groupes. Les autorisations attribuées directement incluent l’ensemble d’autorisations par défaut que Braze accorde à chaque nouvel utilisateur SCIM. Les rôles issus des groupes sont cumulatifs : ils ne retirent jamais une autorisation dont un utilisateur dispose déjà. Lorsqu’une appartenance ou un mappage change, Braze réévalue les autorisations des utilisateurs concernés lors de leur prochaine requête.
Les membres d’un groupe doivent déjà être des utilisateurs Braze provisionnés via SCIM. Le mappage d’un groupe accorde un rôle personnalisé, et ce rôle porte les autorisations sous-jacentes : les rôles personnalisés doivent donc être activés pour votre entreprise.
Conditions préalables
| Exigence | Détails |
|---|---|
| Provisionnement SCIM | Vous devez disposer d’une intégration SCIM active avec Okta ou Microsoft Entra ID. Le mappage des rôles de groupe réutilise le même jeton SCIM, la même liste d’adresses IP autorisées et les mêmes limites de débit que le provisionnement automatisé des utilisateurs. |
| Rôles personnalisés | Les rôles personnalisés doivent être activés pour votre entreprise. Les groupes SCIM sont mappés à des rôles personnalisés, et non à des autorisations Braze individuelles ou à des ensembles d’autorisations. |
Fournisseurs d’identité pris en charge
Braze prend en charge le mappage des rôles de groupe SCIM avec les mêmes fournisseurs d’identité (IdP) que ceux pris en charge pour le provisionnement des utilisateurs.
| Fournisseur d’identité | Remarques |
|---|---|
| Okta | Provisionne les groupes et leurs membres via l’intégration SCIM d’Okta. |
| Microsoft Entra ID | Provisionne les groupes et leurs membres via l’intégration SCIM d’Entra ID. Entra ID associe les groupes selon leur nom d’affichage : chaque nom de groupe doit donc être unique dans votre espace de travail. |
Étape 1 : Provisionner les groupes depuis votre fournisseur d’identité
Configurez votre IdP pour qu’il envoie les groupes que vous souhaitez utiliser pour le provisionnement. Le provisionnement des groupes s’appuie sur l’intégration SCIM que vous avez déjà configurée pour les utilisateurs : aucun nouveau jeton ni endpoint n’est donc nécessaire.
| Fournisseur d’identité | Étapes de provisionnement |
|---|---|
| Okta | Attribuez les groupes que vous souhaitez synchroniser à votre application SCIM Braze et activez l’envoi des groupes (group push). |
| Microsoft Entra ID | Ajoutez les groupes au périmètre de provisionnement de votre application d’entreprise Braze. |
Une fois un groupe synchronisé, ses membres, qui doivent être des utilisateurs Braze existants provisionnés via SCIM, deviennent disponibles pour le mappage des rôles dans Braze.
Les membres envoyés par votre IdP qui n’existent pas encore en tant qu’utilisateurs Braze sont ignorés plutôt que rejetés. Provisionnez d’abord l’utilisateur : l’appartenance au groupe prendra alors effet.
Utilisateurs provisionnés manuellement
Les utilisateurs créés dans Braze avant la configuration de votre intégration SCIM ne disposent pas du lien d’identité (externalId) requis pour la gestion SCIM. Ces utilisateurs provisionnés manuellement ne peuvent pas être mis à jour ni déprovisionnés automatiquement par le mappage des rôles de groupe SCIM, même s’ils sont ajoutés à un groupe mappé dans votre IdP.
Pour convertir des utilisateurs provisionnés manuellement en utilisateurs gérés par SCIM, effectuez une importation d’utilisateurs dans l’application Braze de votre IdP. Cette importation associe les utilisateurs Braze existants à leur identité dans l’IdP grâce à leur adresse e-mail et crée le lien externalId.
Étape 2 : Mapper un groupe à un rôle personnalisé
- Accédez à Paramètres > Gestion des utilisateurs > Rôles.
- Créez un nouveau rôle personnalisé ou ouvrez un rôle existant.
- Dans le panneau d’informations du rôle, trouvez Mappage des groupes d’utilisateurs SCIM.
- Sélectionnez un ou plusieurs groupes provisionnés depuis votre IdP.
- Enregistrez le rôle.
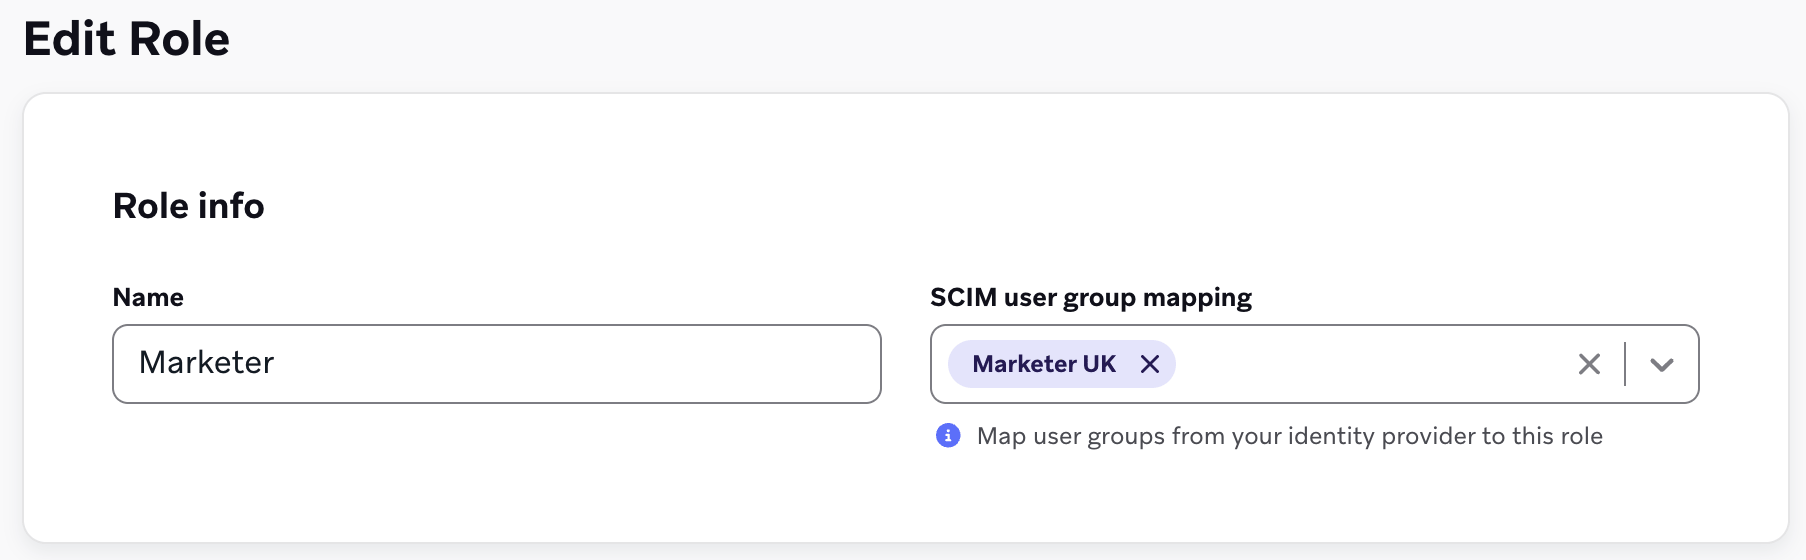
Chaque membre des groupes sélectionnés hérite des autorisations du rôle. La liste des rôles indique combien de groupes SCIM sont mappés à chaque rôle.
Pour ne plus attribuer un rôle par l’intermédiaire d’un groupe, retirez le groupe du mappage du rôle, puis enregistrez. Pour modifier les personnes qui reçoivent le rôle, mettez à jour les membres du groupe dans votre IdP.
Questions fréquentes
Qu’advient-il des rôles attribués directement à un utilisateur ?
Rien. Les rôles issus des groupes s’ajoutent aux attributions directes. Vous pouvez toujours modifier les rôles attribués directement dans Braze. Pour les rôles accordés par un groupe, modifiez le mappage ou les membres du groupe.
Le mappage des rôles de groupe remplace-t-il les autorisations par défaut ?
Non. Chaque utilisateur créé par votre fournisseur d’identité reçoit d’abord l’ensemble d’autorisations par défaut. Les rôles issus du mappage de groupe s’ajoutent à cet ensemble sans rien en retirer. Pour retirer une autorisation par défaut, modifiez l’utilisateur dans Braze.
Un groupe peut-il être mappé à plusieurs rôles ?
Oui. Un groupe peut être mappé à plusieurs rôles personnalisés, et un rôle peut être mappé depuis plusieurs groupes.
Où puis-je gérer les membres d’un groupe ?
Dans votre fournisseur d’identité. Braze reçoit les informations sur les membres depuis le fournisseur d’identité via SCIM. Vous ne pouvez pas modifier directement les membres d’un groupe dans le tableau de bord.
Retirer un utilisateur d’un groupe révoque-t-il ses autorisations ?
Oui, pour les autorisations accordées par ce groupe. Lorsque le fournisseur d’identité retire l’utilisateur du groupe, Braze réévalue ses autorisations et supprime tout rôle qu’il détenait uniquement par ce groupe. Les autorisations issues d’attributions directes ou d’autres groupes ne sont pas affectées.
Selon votre fournisseur d’identité et la façon dont vous attribuez votre intégration SCIM Braze, le retrait d’un utilisateur d’un groupe peut aussi supprimer son compte utilisateur du tableau de bord de Braze :
- Microsoft Entra ID : Si l’utilisateur fait partie d’un groupe attribué à votre application SCIM Braze, et qu’il n’est pas attribué à cette application indépendamment de ce groupe, le retirer du groupe (ou supprimer le groupe) supprime l’utilisateur dans Braze.
- Okta : Si le groupe est attribué à votre application SCIM Braze et que l’utilisateur n’est pas attribué à cette application de manière indépendante, le retirer du groupe peut supprimer l’utilisateur dans Braze.