Provisionamento automatizado de usuários
O provisionamento automatizado de usuários permite criar e gerenciar usuários da Braze por meio de uma API, em vez de fazer isso manualmente no dashboard. A Braze oferece suporte a isso por meio do System for Cross-domain Identity Management (SCIM). Este artigo orienta você sobre quais informações fornecer, como gerar seu token SCIM e onde encontrar seu endpoint da API SCIM.
Você só pode configurar uma integração SCIM por empresa. Se você usa uma integração de provedor de identidade (IdP) (Okta ou Entra ID), não é possível usar os endpoints personalizados da API SCIM. As integrações de IdP criam e excluem contas de usuário automaticamente. Para definir permissões e atribuições de espaço de trabalho, use o mapeamento de funções de grupo SCIM para mapear grupos do IdP a funções personalizadas.
Acessar as configurações de provisionamento SCIM
A disponibilidade do provisionamento SCIM depende da edição da sua plataforma. Se esse recurso não estiver disponível no seu espaço de trabalho, entre em contato com seu gerente de sucesso do cliente para obter mais informações.
- No dashboard da Braze, acesse Configurações > Configurações da empresa > Configurações de administrador > Provisionamento SCIM e selecione Configurar integração SCIM.
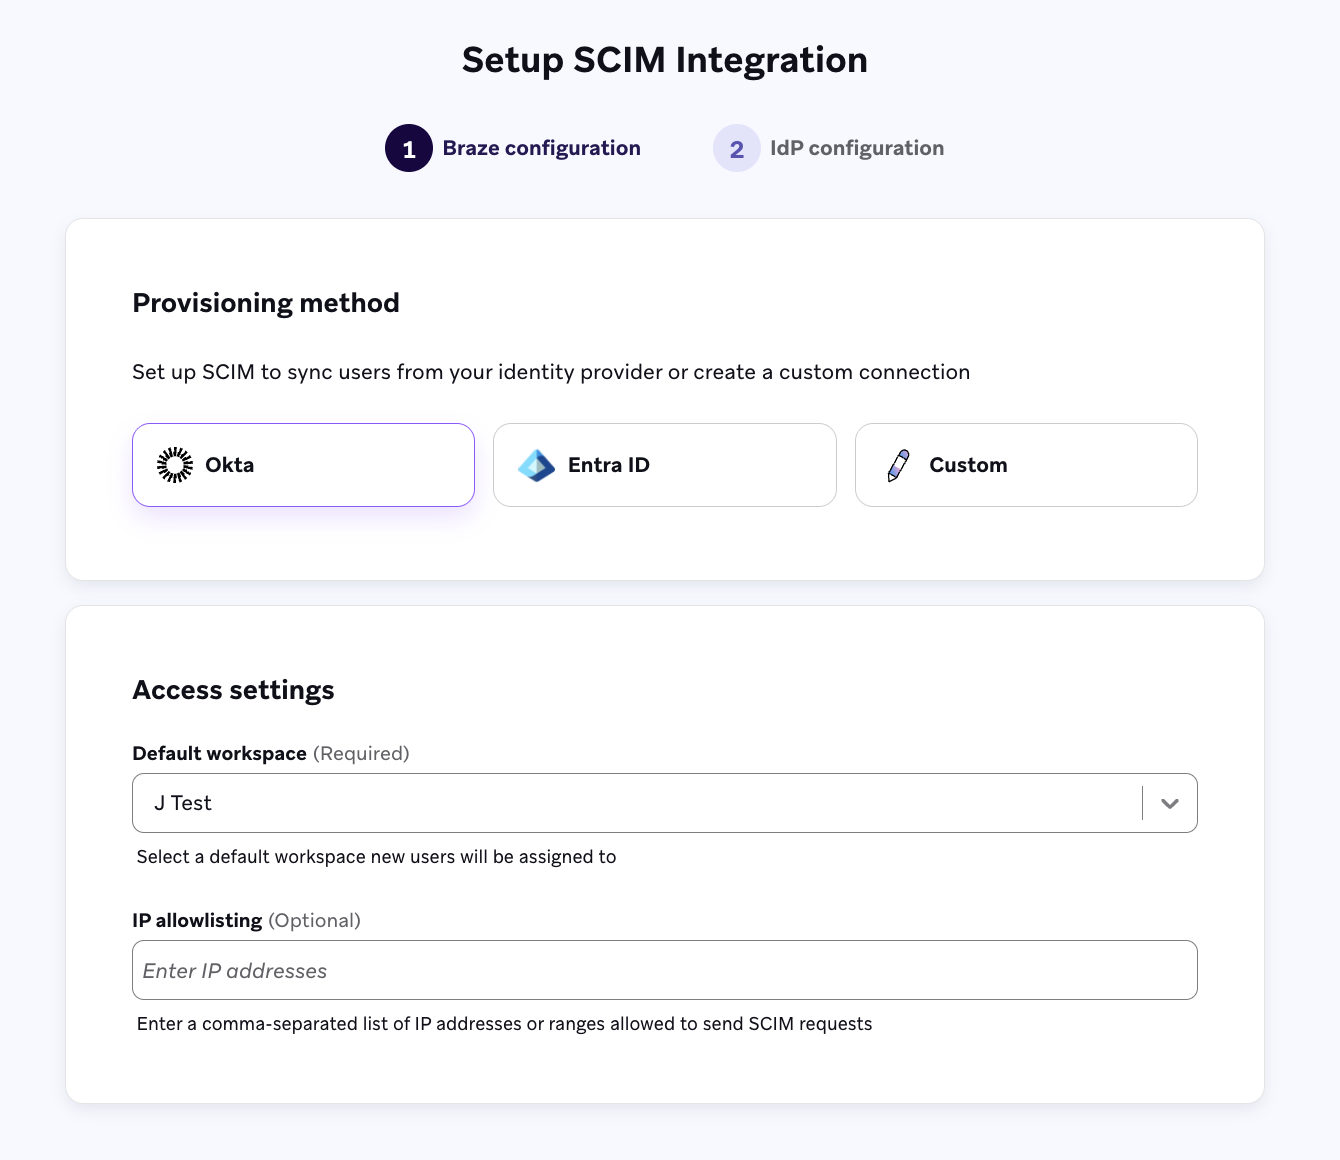
- Na etapa Configuração da Braze, selecione um método de provisionamento e informe as configurações de acesso.
- Na etapa Configuração do IdP, siga as etapas na plataforma do método de provisionamento selecionado.
Use a opção Okta - Braze app se você configurou o app da Braze para SAML SSO no Okta. Se você configurou um app personalizado para SSO, siga as instruções da guia Okta - Custom app integration.
A integração com Okta cria e exclui contas de usuário automaticamente. Para definir permissões e atribuições de espaço de trabalho, use o mapeamento de funções de grupo SCIM para mapear grupos do IdP a funções personalizadas. Além disso, não é possível usar os endpoints personalizados da API SCIM ao usar a integração com Okta; apenas uma ponte SCIM pode ser configurada por empresa.
Etapa 1: Configurar o provisionamento SCIM
Etapa 1.1: Ativar o SCIM
- No Okta, acesse Applications > Applications e selecione Create App Integration. Selecione SAML 2.0 como método de login.
- Preencha os detalhes a seguir (disponíveis na etapa Configuração do IdP da Braze) para criar um app personalizado:
- Logo do app
- URL de single sign-on
- URL do público (ID da entidade SP)
- Selecione Finish.
- Selecione a guia General.
- Na seção App Settings, selecione Edit.
- No campo Provisioning, selecione SCIM.
Etapa 1.2: Desativar a visibilidade do aplicativo
- No campo Application visibility, marque a caixa de seleção Do not display application icon to user. Isso impede que os usuários acessem o SSO pelo app, que se destina apenas ao SCIM.
- Selecione Save.
Etapa 1.3: Configurar a integração SCIM
- Selecione a guia Provisioning.
- Em Settings > Integration > SCIM Connection, selecione Edit e preencha os valores dos campos que aparecem na tabela da página Configurar provisionamento SCIM.
Etapa 1.4: Testar as credenciais da API
Selecione Test API Credentials. Se a integração funcionar, uma mensagem de verificação será exibida e você poderá salvar.
Etapa 1.5: Ativar o provisionamento para o app
- Em Provisioning > Settings > To App > Provisioning to App, selecione Edit.
- Ative as seguintes opções:
- Create Users
- Update Users Attributes
- Deactivate Users
- Revise e configure a seção Attribute Mapping com os mapeamentos que aparecem na tabela da página Configurar provisionamento SCIM.
Etapa 2: Atribuir usuários ao app
- Selecione a guia Assignment.
- Selecione Assign e escolha uma opção.
- Atribua o app às pessoas que devem ter acesso à Braze.
- Selecione Done quando concluir a atribuição.
Use a opção Okta - Custom app integration se você configurou um app personalizado para SSO. Se você configurou o app da Braze para SAML SSO no Okta, siga as instruções da guia Okta - Braze app.
A integração com Okta cria e exclui contas de usuário automaticamente. Para definir permissões e atribuições de espaço de trabalho, use o mapeamento de funções de grupo SCIM para mapear grupos do IdP a funções personalizadas. Além disso, não é possível usar os endpoints personalizados da API SCIM ao usar a integração com Okta; apenas uma ponte SCIM pode ser configurada por empresa.
Etapa 1: Configurar o provisionamento SCIM
Etapa 1.1: Ativar o SCIM
- No Okta, acesse o app da Braze.
- Selecione a guia General.
- Na seção App Settings, selecione Edit.
- No campo Provisioning, selecione SCIM.
- Selecione Save.
Etapa 1.2: Configurar a integração SCIM
- Selecione a guia Provisioning.
- Em Settings > Integration > SCIM Connection, selecione Edit e preencha os valores dos campos que aparecem na tabela da página Configurar provisionamento SCIM.
- Teste as credenciais da API selecionando Test API Credentials.
- Selecione Save.
Etapa 1.3: Ativar o provisionamento para o app
- Em Provisioning > Settings > To App > Provisioning to App, selecione Edit.
- Ative as seguintes opções:
- Create Users
- Update Users Attributes
- Deactivate Users
- Revise e configure a seção Attribute Mapping com os mapeamentos que aparecem na tabela da página Configurar provisionamento SCIM.
Etapa 2: Atribuir usuários ao app
- Selecione a guia Assignment.
- Selecione Assign e escolha uma opção.
- Atribua o app às pessoas que devem ter acesso à Braze.
- Selecione Done.
A integração com Entra ID cria e exclui contas de usuário automaticamente. Para definir permissões e atribuições de espaço de trabalho, use o mapeamento de funções de grupo SCIM para mapear grupos do IdP a funções personalizadas. Além disso, não é possível usar os endpoints personalizados da API SCIM ao usar a integração com Entra ID; apenas uma ponte SCIM pode ser configurada por empresa.
Etapa 1: Configurar o app de provisionamento SCIM
Etapa 1.1: Fazer login no Microsoft Entra admin center
Faça login no seu Microsoft Entra admin center.
Etapa 1.2: Criar e configurar o app SCIM
- No menu de navegação, acesse Entra ID > Enterprise apps.
- Selecione New application.
- Selecione Create your own application.
- No painel, insira um nome para o app.
- Na seção What are you looking to do with your application?, selecione Integrate application you don’t find in the gallery (Non-gallery).
- Selecione Create.
Etapa 1.3: Configurar a integração SCIM
- Acesse a seção Manage > Provisioning do seu aplicativo SCIM.
- Selecione Connect your application ou New configuration e preencha os valores dos campos que aparecem na tabela da página Configurar provisionamento SCIM.
Etapa 1.4: Ativar o provisionamento para o app
- Acesse a seção Manage > Attribute mapping (Preview) do seu aplicativo SCIM.
- Selecione Provision Microsoft Entra ID Users.
- Revise e configure a seção Attribute Mapping para corresponder aos atributos que aparecem na tabela da página Configurar provisionamento SCIM.
- Feche a página Attribute Mapping.
O atributo userName precisa corresponder exatamente ao endereço de e-mail do usuário na Braze para que o SCIM identifique e gerencie os usuários corretamente. Usuários provisionados manualmente na Braze antes da ativação do SCIM não são convertidos automaticamente em usuários gerenciados pelo IdP, mesmo que sejam adicionados ao aplicativo SCIM. O método de provisionamento deles continua manual.
Etapa 2: Atribuir usuários ao app
- Acesse Manage > Users and Groups.
- Selecione Add user/group.
- Selecione None Selected para atribuir usuários ao app.
- Selecione o botão Select para confirmar a atribuição.
Etapa 1: Definir as configurações do SCIM
- Espaço de trabalho padrão: Selecione o espaço de trabalho ao qual novos usuários devem ser adicionados por padrão. Se você não especificar um espaço de trabalho na sua solicitação da API SCIM, a Braze atribuirá os usuários a esse espaço de trabalho.
- Service Origin: Insira o domínio de origem das suas solicitações SCIM. A Braze usa esse valor no cabeçalho
X-Request-Originpara verificar de onde vêm as solicitações. - Lista de permissões de IP (opcional): Você pode restringir as solicitações SCIM a endereços IP específicos. Insira uma lista separada por vírgulas ou um intervalo de endereços IP permitidos. O cabeçalho
X-Request-Originde cada solicitação é usado para comparar o endereço IP da solicitação com a lista de permissões.
Etapa 2: Gerar um token SCIM
Depois de preencher os campos obrigatórios, clique em Gerar token SCIM para gerar um token SCIM e ver seu endpoint da API SCIM. Copie o token SCIM antes de sair da página. Esse token aparece apenas uma vez.
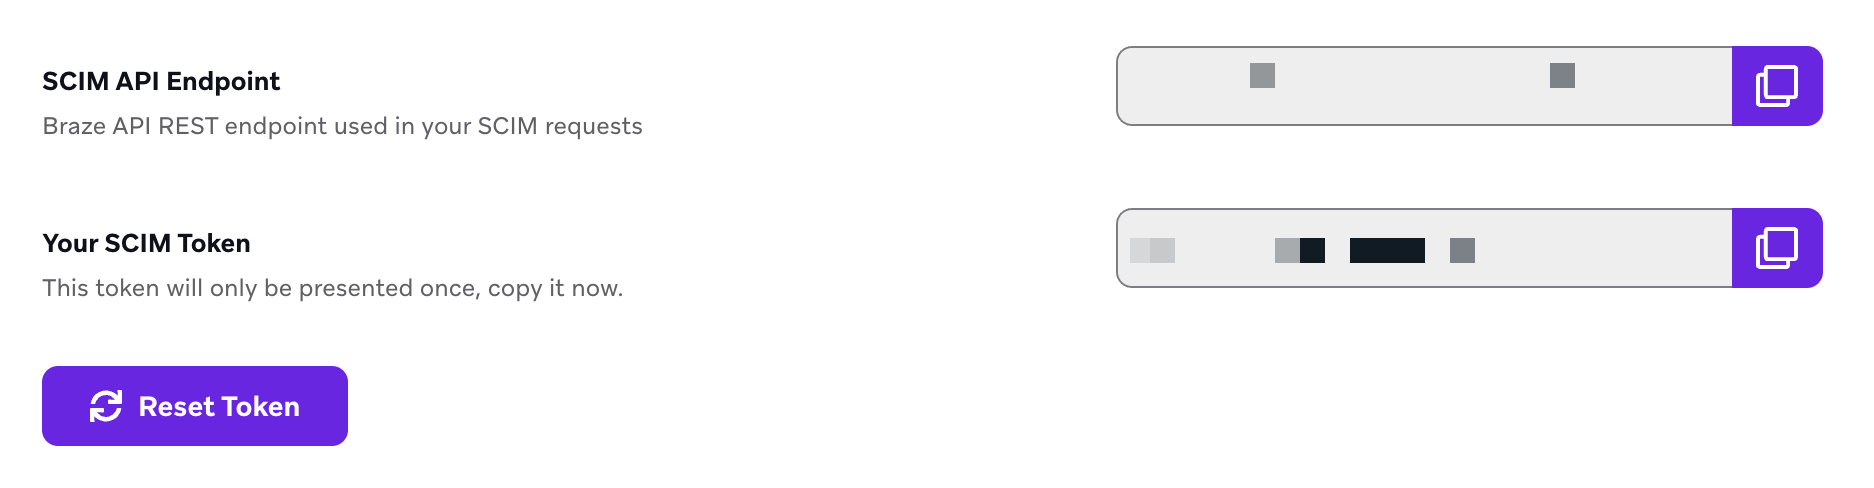
A Braze espera que todas as solicitações SCIM contenham o bearer token da API SCIM anexado por meio de um cabeçalho HTTP Authorization.