Microsoft Azure Blob-Speicher
Microsoft Azure Blob Storage ist ein massiv skalierbarer Objektspeicher für unstrukturierte Daten, der von Microsoft als Teil der Azure-Produkt-Suite angeboten wird.
Wenn Sie zwischen Cloud-Speicheranbietern wechseln, wenden Sie sich an Ihren Customer-Success-Manager bei Braze, um weitere Unterstützung bei der Einrichtung und Validierung Ihrer neuen Integration zu erhalten.
Die Integration von Braze und Microsoft Azure Blob Storage erlaubt es Ihnen, Daten zurück nach Azure zu exportieren und Currents-Daten zu streamen. Später können Sie einen ETL-Prozess (Extract, Transform, Load) verwenden, um Ihre Daten an andere Standorte zu übertragen.
Voraussetzungen
| Anforderung | Beschreibung |
|---|---|
| Microsoft Azure und Azure-Speicherkonto | Ein Microsoft Azure- und Azure-Speicherkonto sind erforderlich, um diese Partnerschaft zu nutzen. |
| Currents | Um Daten nach Currents zu exportieren, müssen Braze-Currents für Ihr Konto eingerichtet sein. Currents ist nicht erforderlich, wenn Sie nur die Nachrichtenarchivierung einrichten. |
Integration
Für die Integration mit Microsoft Azure Blob Storage benötigen Sie ein Speicherkonto und einen Container, damit Braze entweder Daten zurück nach Azure exportieren oder Currents-Daten streamen kann. Braze unterstützt zwei Authentifizierungsmethoden:
- Verbindungs-String-Methode
- Zertifikat-Dienstprinzipal-Methode (nur Currents)
Authentifizierungsmethode per Verbindungszeichenfolge
Schritt 1: Speicherkonto erstellen
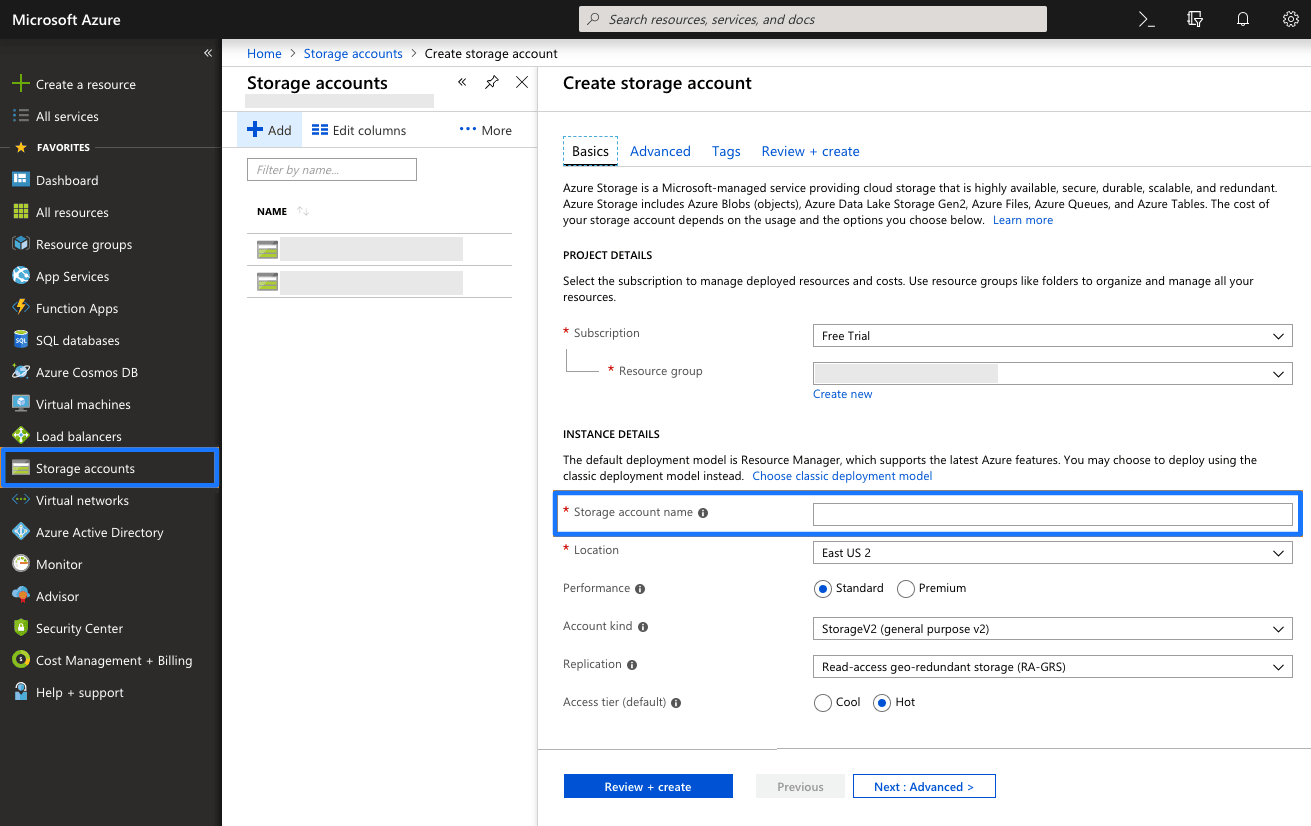
Navigieren Sie in Microsoft Azure in der Seitenleiste zu Storage Accounts und klicken Sie auf + Add, um ein neues Speicherkonto zu erstellen. Geben Sie anschließend einen Namen für das Speicherkonto ein. Andere Standardeinstellungen müssen nicht aktualisiert werden. Wählen Sie abschließend Review + create aus.
Auch wenn Sie bereits über ein Speicherkonto verfügen, empfehlen wir, ein neues speziell für Ihre Braze-Daten zu erstellen.
Schritt 2: Verbindungszeichenfolge abrufen
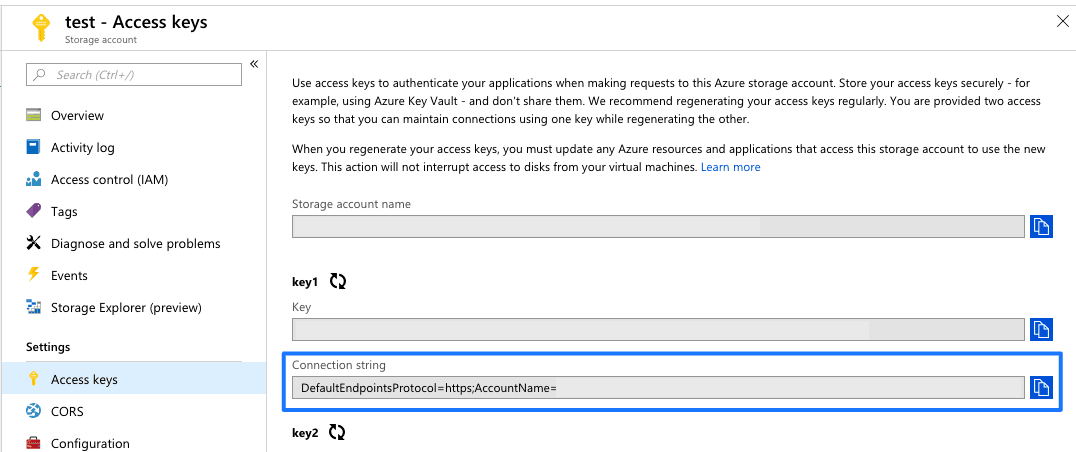
Sobald das Speicherkonto bereitgestellt ist, navigieren Sie zum Menü Access Keys im Speicherkonto und notieren Sie sich die Verbindungszeichenfolge.
Microsoft stellt zwei Zugriffsschlüssel bereit, damit Verbindungen mit einem Schlüssel aufrechterhalten werden können, während der andere neu generiert wird. Sie benötigen die Verbindungszeichenfolge nur von einem der beiden.
Braze verwendet die Verbindungszeichenfolge aus diesem Menü, nicht den Schlüssel.
Schritt 3: Blob-Service-Container erstellen
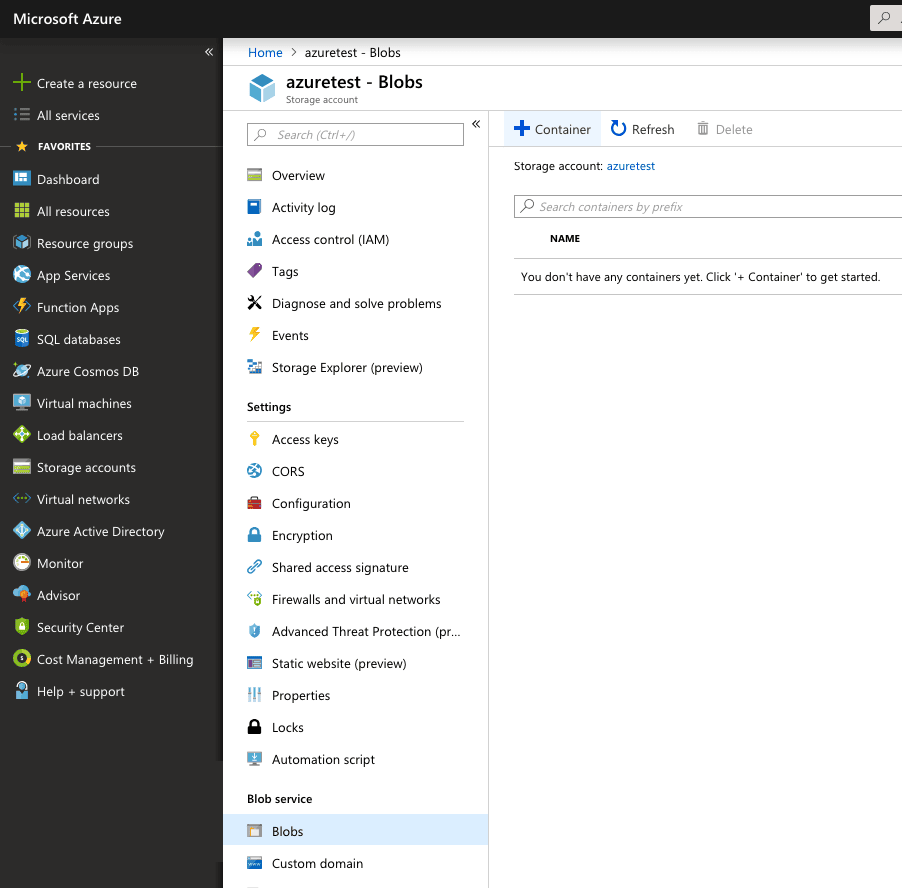
Navigieren Sie zum Menü Blobs im Abschnitt Blob Service Ihres Speicherkontos. Erstellen Sie einen Blob-Service-Container in dem zuvor erstellten Speicherkonto.
Geben Sie einen Namen für Ihren Blob-Service-Container ein. Andere Standardeinstellungen müssen nicht aktualisiert werden.
Schritt 4: Currents einrichten
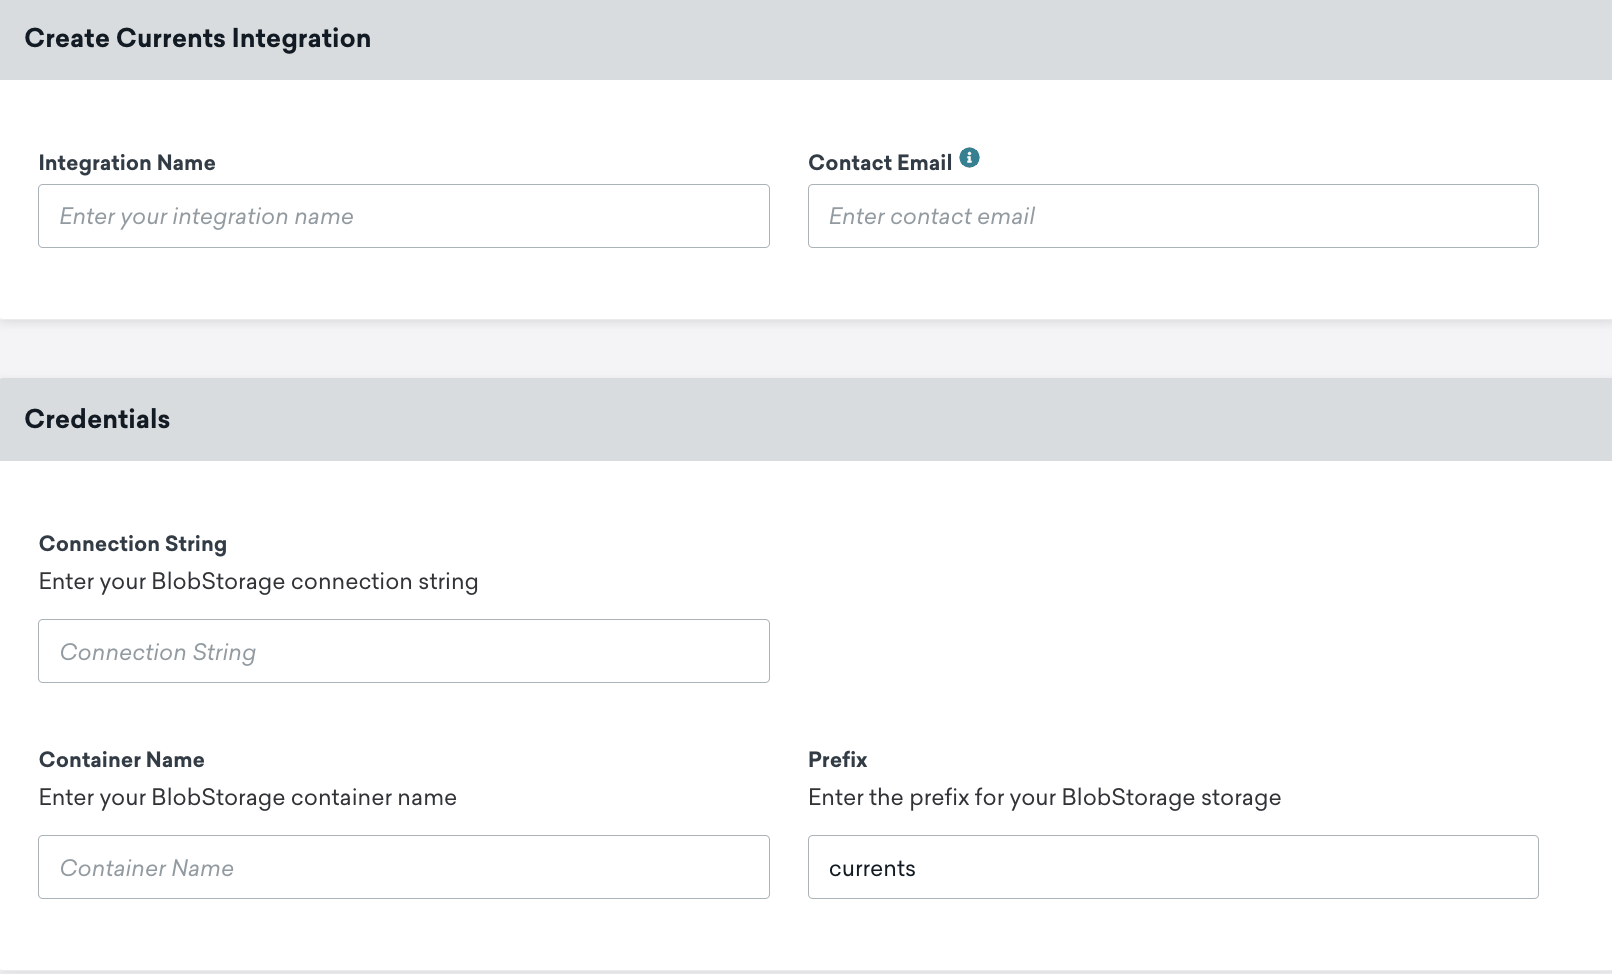
Navigieren Sie in Braze zu Currents > + Create Current > Azure Blob Data Export und geben Sie Ihren Integrationsnamen und Ihre Kontakt-E-Mail-Adresse ein.
Geben Sie eine Kontakt-E-Mail-Adresse für Benachrichtigungen bei Integrationsfehlern an. Braze sendet Benachrichtigungen an diese Adresse, wenn bei der Integration Fehler auftreten, z. B. Probleme mit Anmeldedaten oder der Konnektivität. Um sicherzustellen, dass die richtigen Personen Benachrichtigungen erhalten, verwenden Sie einen Verteiler oder eine Gruppen-E-Mail-Adresse.
Geben Sie anschließend Ihre Verbindungszeichenfolge, den Containernamen und das BlobStorage-Präfix (optional) ein.
Scrollen Sie abschließend zum Ende der Seite und wählen Sie aus, welche Nachrichten-Engagement-Events oder Kundenverhalten-Events Sie exportieren möchten. Wenn Sie fertig sind, starten Sie Ihren Current.
Schritt 5: Azure-Datenexport einrichten
Im Folgenden werden Zugangsdaten konfiguriert, die für Folgendes verwendet werden:
- Segment-Exporte über die API
- CSV-Exporte (Campaign-, Segment-, Canvas-Nutzerdatenexport über das Dashboard)
- Engagement-Berichte
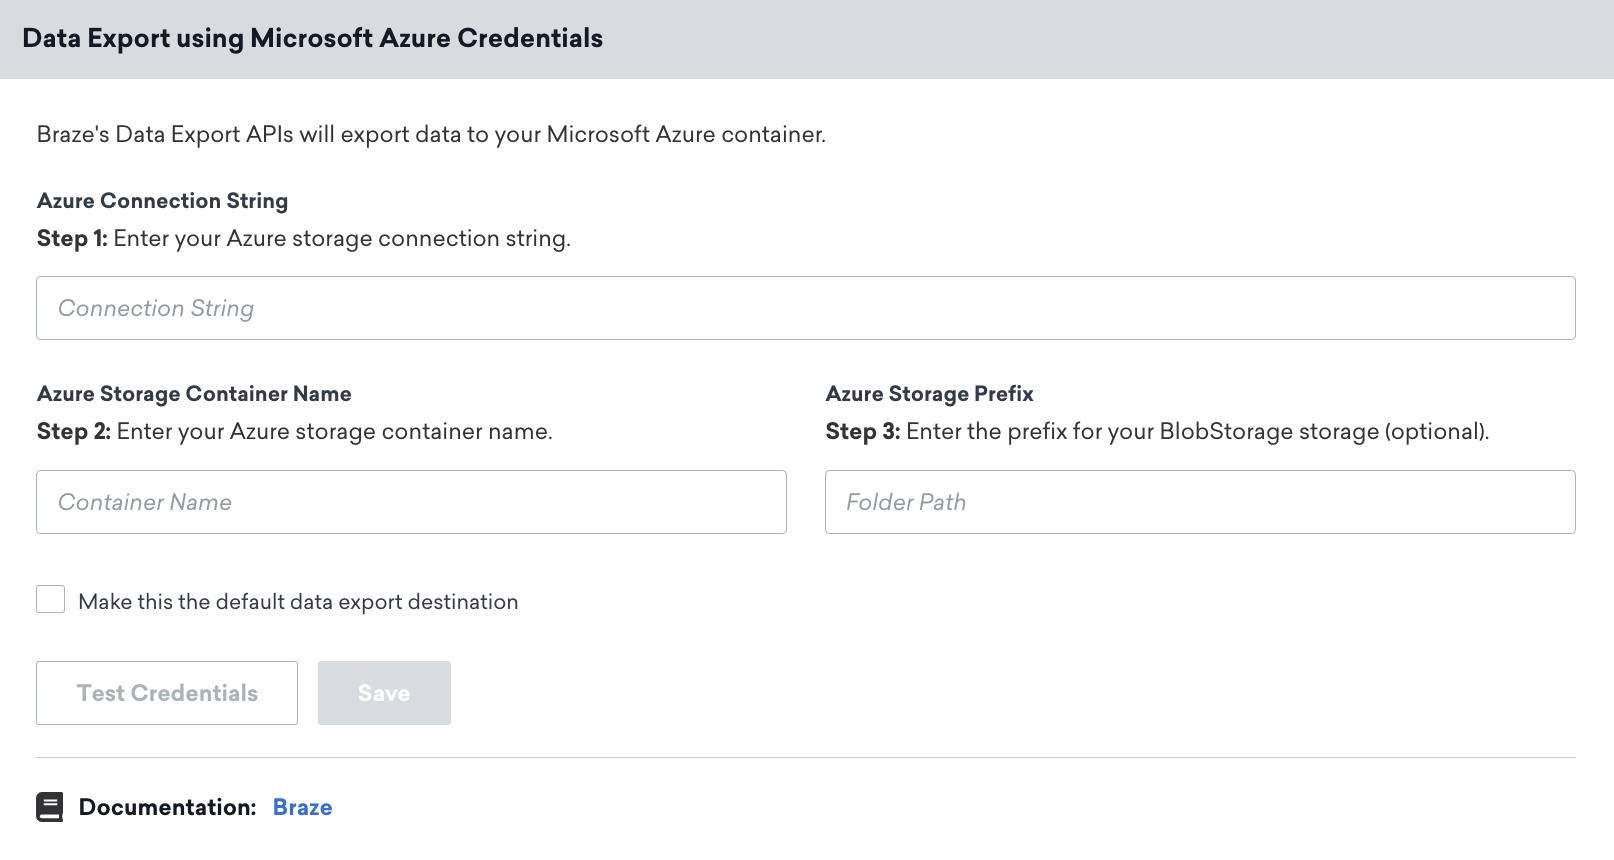
Navigieren Sie in Braze zu Partnerintegrationen > Technologie-Partner > Microsoft Azure und geben Sie Ihre Verbindungszeichenfolge, den Azure-Speichercontainernamen und das Azure-Speicherpräfix ein.
Stellen Sie als Nächstes sicher, dass das Kontrollkästchen Make this the default data export destination aktiviert ist, damit Ihre exportierten Daten an Azure gesendet werden. Speichern Sie anschließend Ihre Integration.
Es ist wichtig, Ihre Verbindungszeichenfolge auf dem neuesten Stand zu halten. Wenn die Zugangsdaten Ihres Konnektors ablaufen, stellt der Konnektor das Senden von Events ein. Hält dieser Zustand länger als 5 Tage an, werden die Events des Konnektors verworfen und Daten gehen dauerhaft verloren.
Authentifizierungsmethode mit Zertifikat-Dienstprinzipal
Diese Methode authentifiziert sich bei Microsoft Entra ID mithilfe eines Zertifikats und schreibt dann über die rollenbasierte Zugriffssteuerung (RBAC) von Azure ohne gemeinsam genutzten Kontoschlüssel in Ihren Container. Sie ist nur für Braze-Currents verfügbar.
Sie laden nur das öffentliche Zertifikat auf Microsoft Entra ID hoch – Ihr privater Schlüssel wird niemals an Azure gesendet. Braze speichert Ihr Zertifikat und Ihren privaten Schlüssel im Ruhezustand verschlüsselt, gewährt Zugriff nur über die Rolle Storage Blob Data Contributor, die Sie zuweisen, und Sie können diesen Zugriff jederzeit widerrufen, indem Sie das Zertifikat aus Ihrer App-Registrierung in Azure entfernen.
Bevor Sie beginnen, erstellen Sie ein Speicherkonto und einen Blob-Dienst-Container, wie in der Verbindungszeichenfolgen-Methode beschrieben.
Schritt 1: Eine Anwendung registrieren
Navigieren Sie in Microsoft Azure zu Microsoft Entra ID > App-Registrierungen > + Neue Registrierung. Geben Sie einen Namen ein (zum Beispiel braze-currents) und wählen Sie dann Registrieren aus. Ausführliche Schritte finden Sie in Microsofts Dokumentation Eine Anwendung bei der Microsoft Identity Platform registrieren.
Notieren Sie sich auf der Übersicht-Seite Ihrer neuen App-Registrierung die folgenden Werte. Sie geben beide in Schritt 6 in Braze ein.
- Anwendungs-ID (Client-ID)
- Verzeichnis-ID (Mandanten-ID)
Schritt 2: Ein Zertifikat erstellen
Braze authentifiziert sich mithilfe eines Zertifikats: Sie laden das öffentliche Zertifikat auf Azure hoch und übergeben Braze das Zertifikat zusammen mit seinem privaten Schlüssel.
Um ein selbstsigniertes Zertifikat und einen unverschlüsselten 2048-Bit-RSA-Schlüssel zu generieren, führen Sie folgenden Befehl aus:
openssl req -x509 -newkey rsa:2048 -keyout key.pem -out cert.pem \
-days 730 -nodes -subj "/CN=braze-currents"
Dadurch werden zwei Dateien erstellt:
| Datei | Zweck |
|---|---|
cert.pem |
Ihr öffentliches Zertifikat. Laden Sie es im nächsten Schritt auf Azure hoch. |
key.pem |
Ihr privater Schlüssel. Laden Sie diesen niemals auf Azure hoch. Sie übergeben ihn in Schritt 6 an Braze. |
Der private Schlüssel muss unverschlüsselt sein – er kann nicht durch eine Passphrase geschützt werden. Laden Sie nur das öffentliche Zertifikat auf Azure hoch; laden Sie niemals Ihren privaten Schlüssel hoch.
Haben Sie bereits ein Zertifikat? Wenn Sie ein vorhandenes Zertifikat als .pfx-Datei haben – zum Beispiel aus Azure Key Vault, von Ihrer Zertifizierungsstelle oder über Microsofts PowerShell-Methode – konvertieren Sie es in das von Braze benötigte Format, anstatt ein neues zu generieren:
# The public certificate to upload to Azure (Step 3)
openssl pkcs12 -in your-cert.pfx -nokeys -out cert.pem
# The certificate and its unencrypted private key to give to Braze (Step 6)
openssl pkcs12 -in your-cert.pfx -nodes -out braze-currents.pem
Geben Sie bei Aufforderung Ihr .pfx-Passwort ein. Das Flag -nodes exportiert den privaten Schlüssel unverschlüsselt, wie es Braze erfordert.
Schritt 3: Das Zertifikat hochladen
Navigieren Sie in Ihrer App-Registrierung zu Zertifikate & Geheimnisse > Zertifikate > Zertifikat hochladen und laden Sie die Datei cert.pem hoch, die Sie im vorherigen Schritt erstellt haben. Fügen Sie eine Beschreibung hinzu und wählen Sie Hinzufügen aus. Ausführliche Schritte finden Sie in Microsofts Dokumentation App-Anmeldeinformationen in Microsoft Entra ID hinzufügen und verwalten.
Notieren Sie sich das Ablaufdatum Ihres Zertifikats. Siehe Azure-Zugangsdaten für Currents aktualisieren.
Schritt 4: Zugriff auf Ihr Speicherkonto gewähren
Erteilen Sie als Nächstes Ihrer App-Registrierung die Berechtigung, in Ihren Container zu schreiben.
Navigieren Sie in Ihrem Speicherkonto zu Datenspeicher > Container und wählen Sie den Container aus, in den Braze schreiben soll. Wählen Sie dann Zugriffssteuerung (IAM) > + Hinzufügen > Rollenzuweisung hinzufügen und:
- Wählen Sie auf dem Tab Rolle die Option Storage Blob Data Contributor aus.
- Wählen Sie auf dem Tab Mitglieder die Option Nutzer:in, Gruppe oder Dienstprinzipal aus, wählen Sie + Mitglieder auswählen und suchen Sie nach dem Namen der App-Registrierung, die Sie in Schritt 1 erstellt haben.
- Wählen Sie Überprüfen + zuweisen aus.
Ausführliche Schritte finden Sie in Microsofts Dokumentation Eine Azure-Rolle für den Zugriff auf Blob-Daten zuweisen.
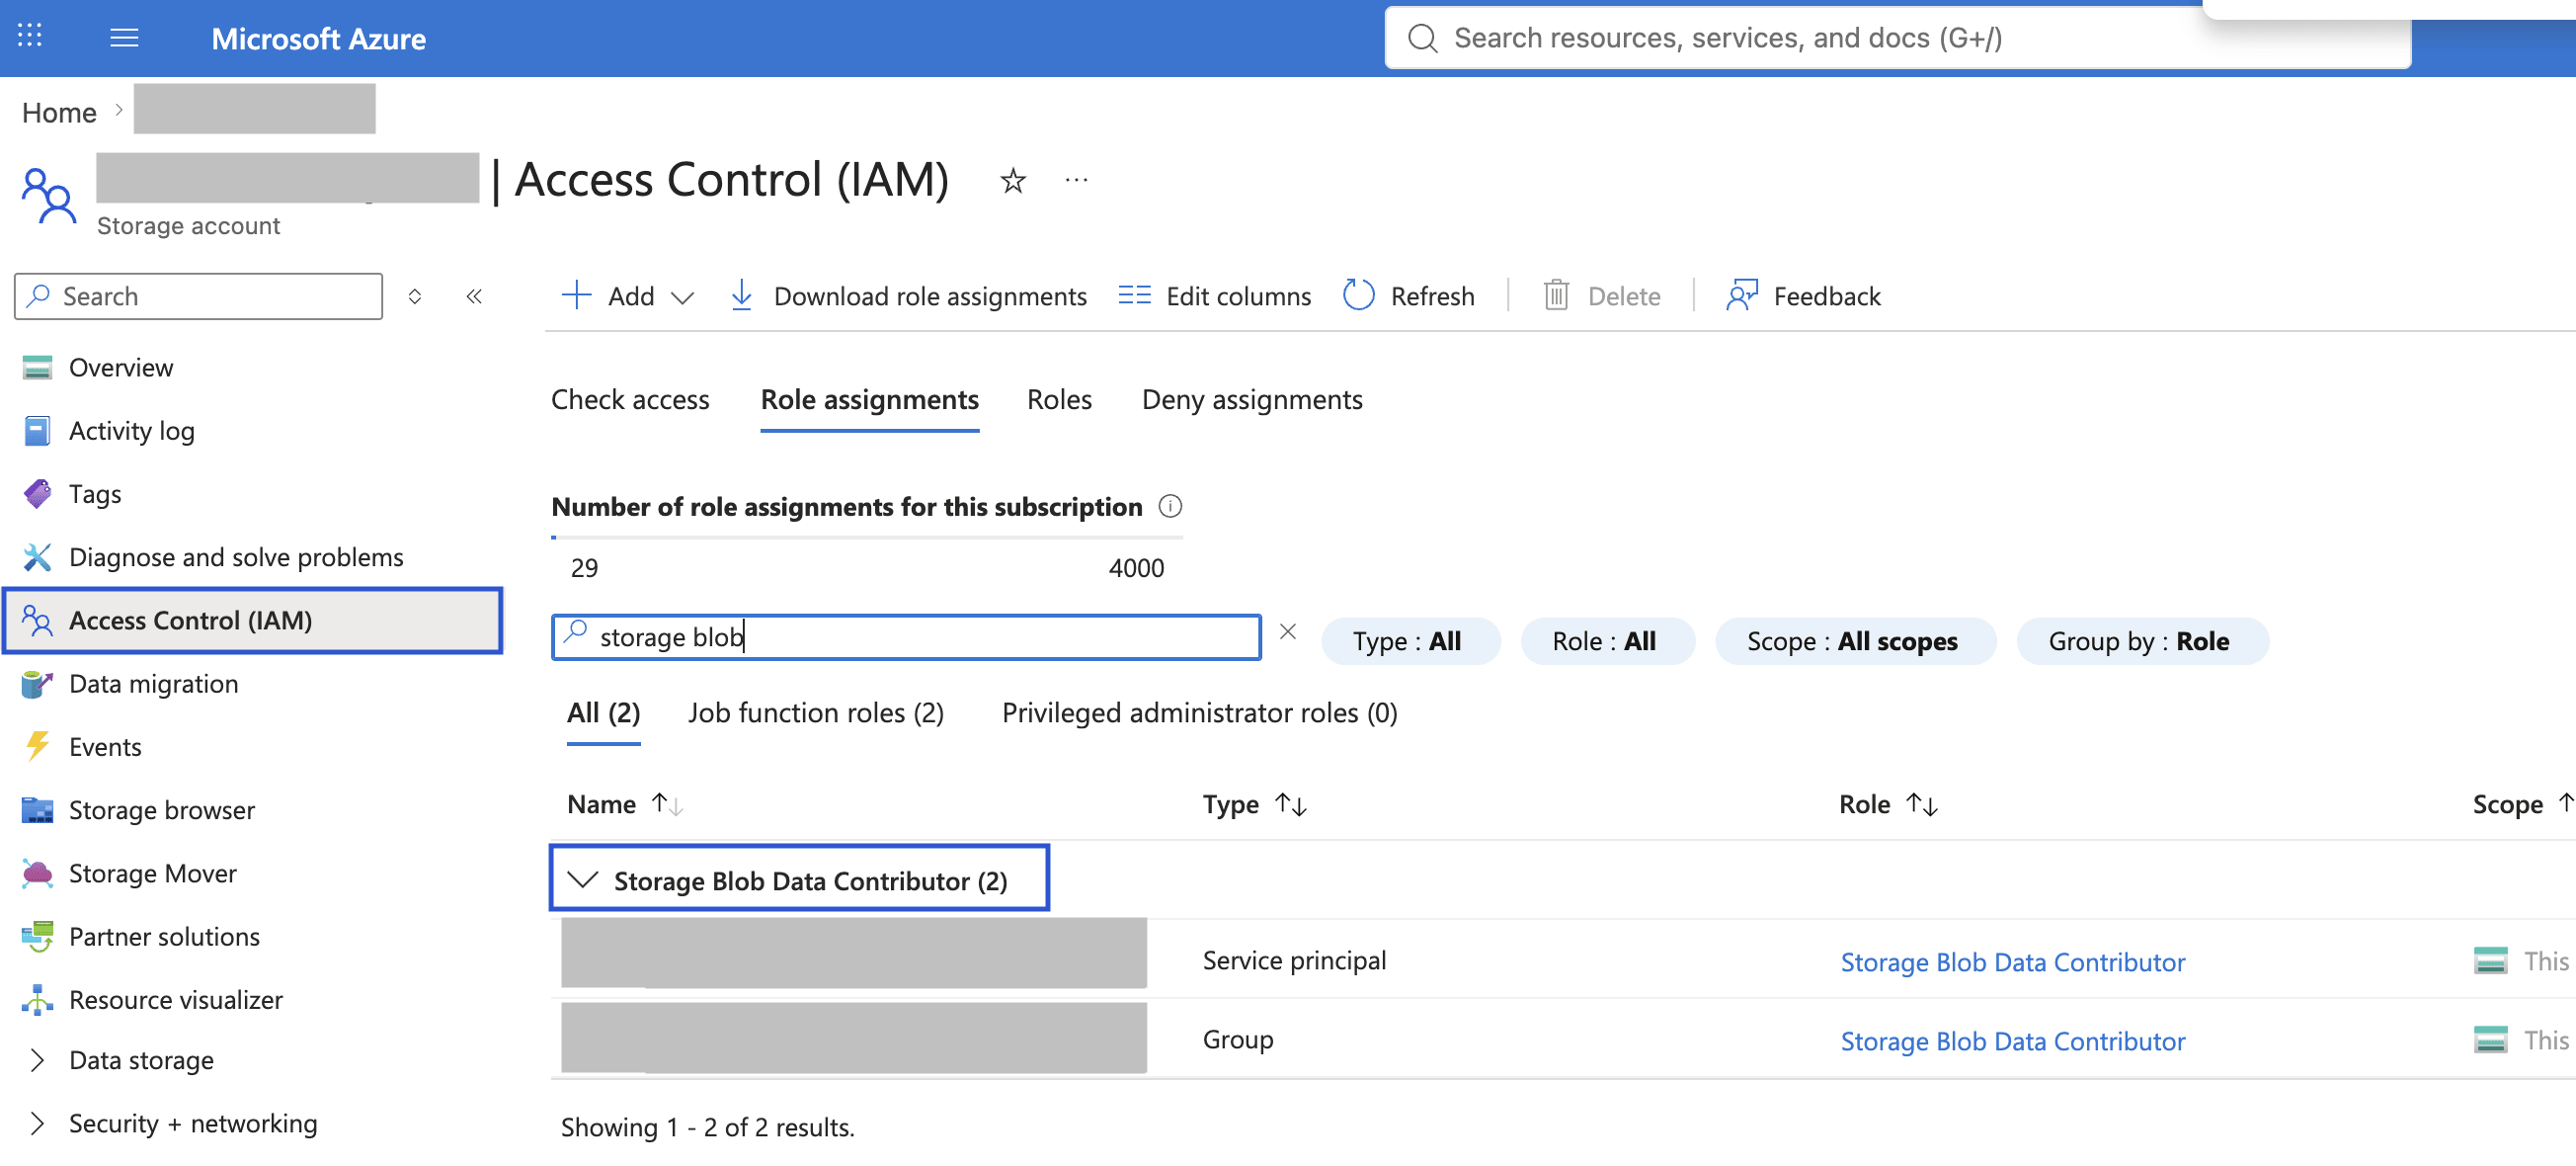
Wir empfehlen, die Rolle auf dem Container zuzuweisen, in den Braze schreibt, damit Braze nur auf diesen Container zugreifen kann. Die Zuweisung auf Speicherkontoebene funktioniert ebenfalls.
Es kann bis zu 30 Minuten dauern, bis Rollenzuweisungen wirksam werden. Wenn die Prüfung der Zugangsdaten beim Speichern Ihrer Integration fehlschlägt, warten Sie einige Minuten und versuchen Sie es erneut.
Ohne diese Rollenzuweisung kann sich Braze bei Microsoft Entra ID authentifizieren, aber nicht in Ihren Container schreiben.
Schritt 5: Ihren Konto-Endpunkt abrufen
Navigieren Sie in Ihrem Speicherkonto zu Einstellungen > Endpunkte und notieren Sie sich den Blob-Dienst-Endpunkt. Er sieht wie folgt aus: https://<your-storage-account>.blob.core.windows.net.
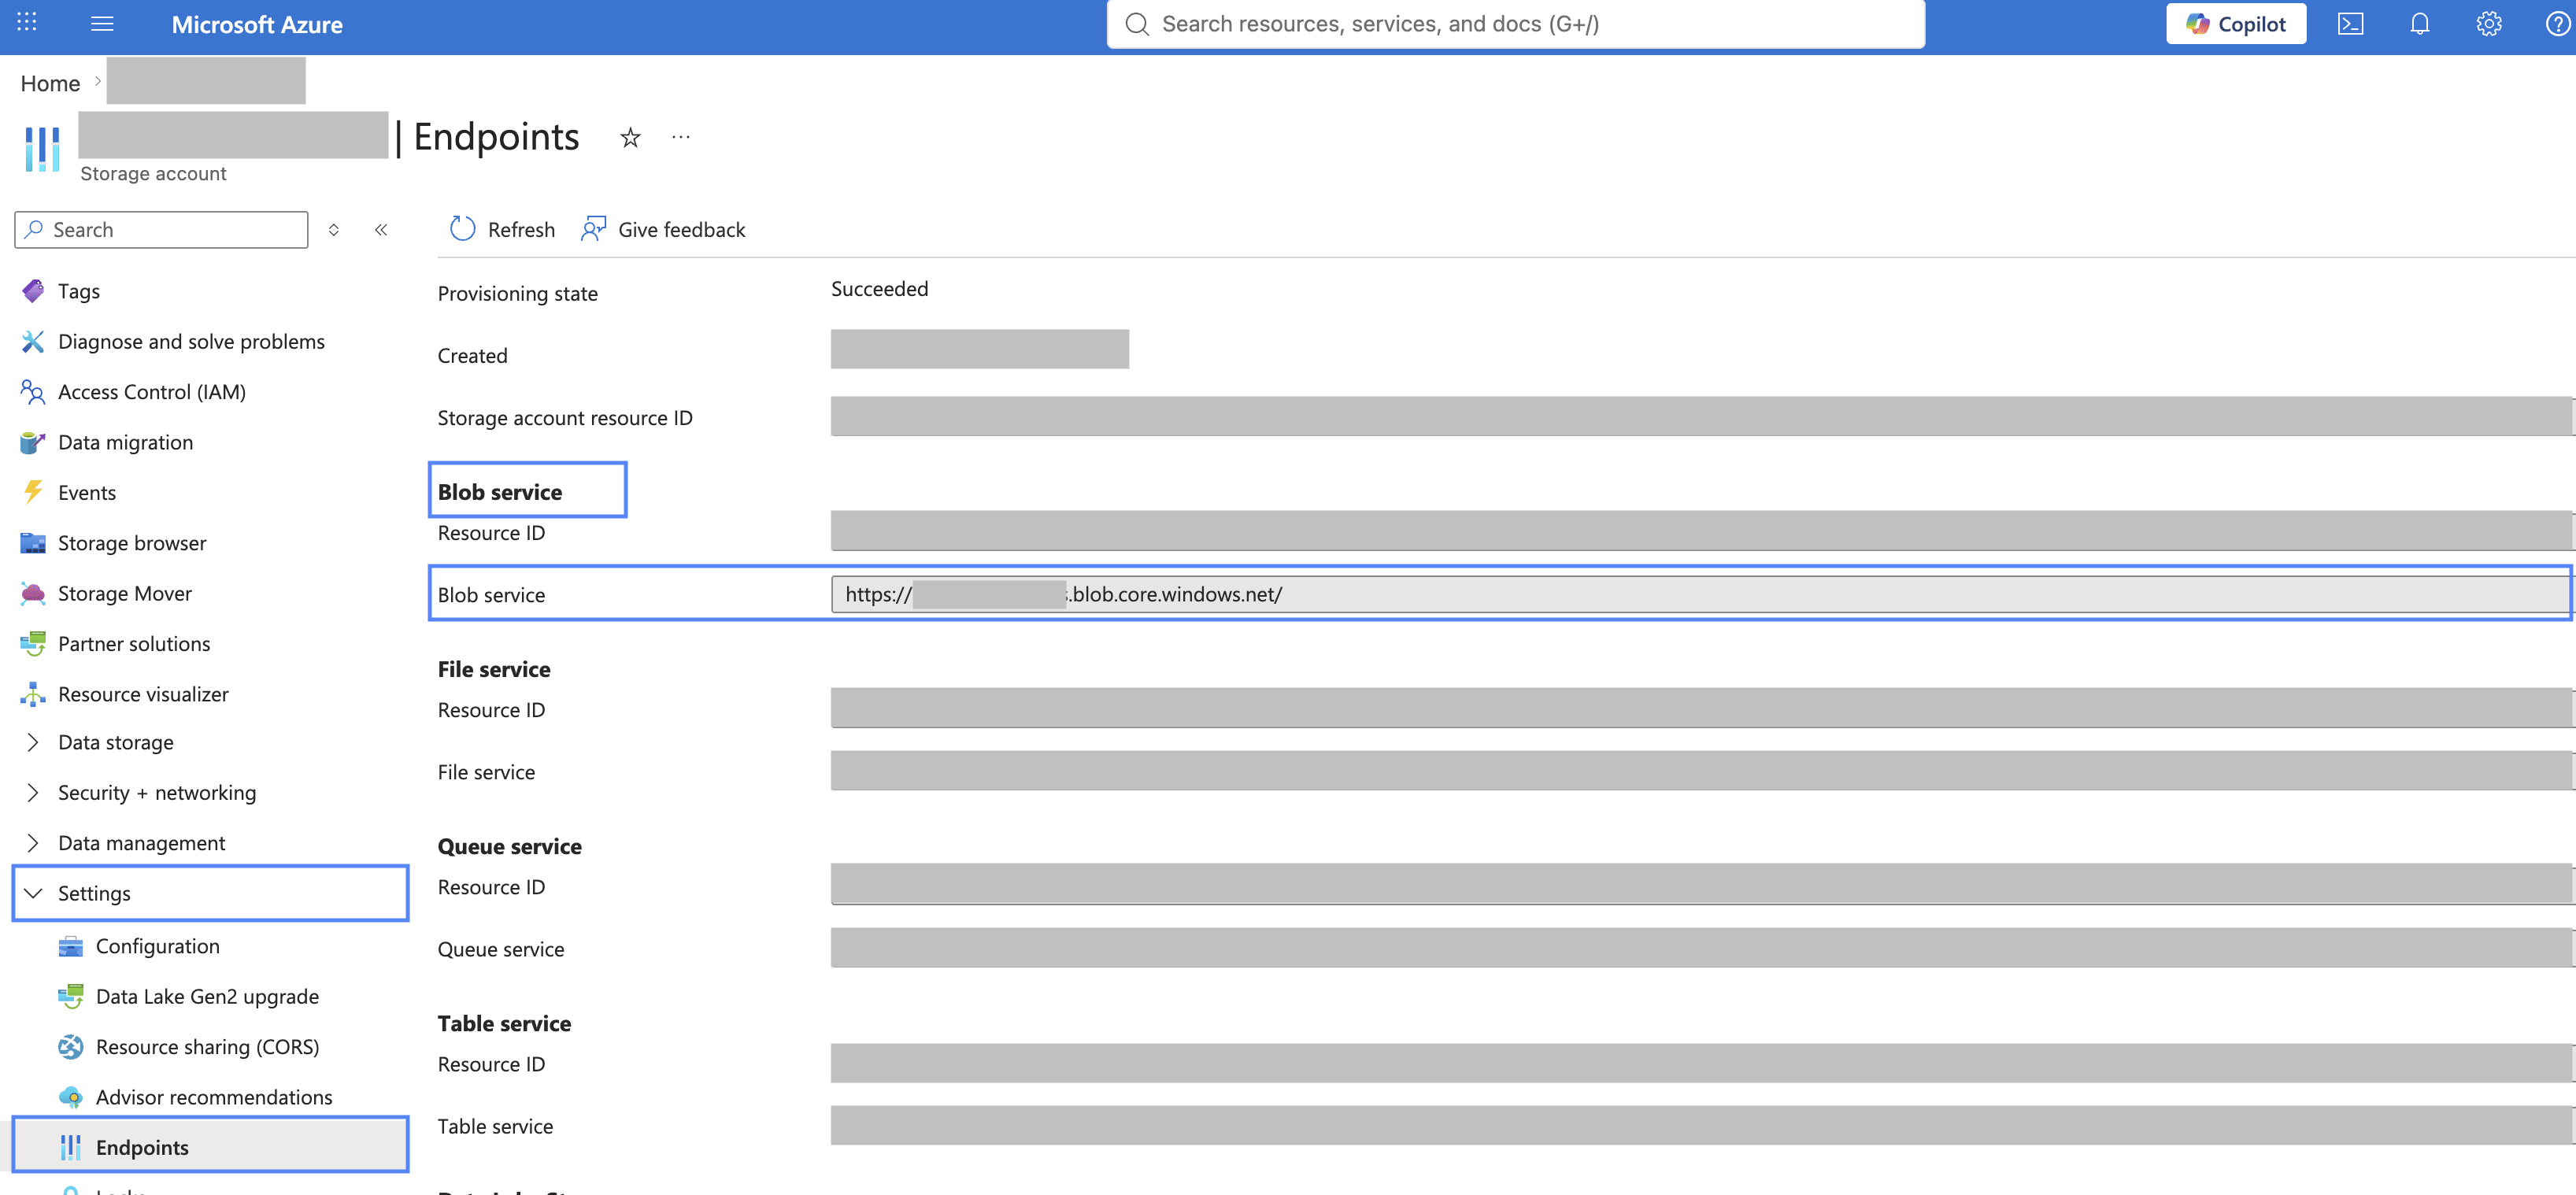
Die Authentifizierung per Zertifikat-Dienstprinzipal unterstützt nur die öffentliche Azure-Cloud. Ihr Blob-Endpunkt muss auf .blob.core.windows.net enden.
Schritt 6: Currents einrichten
Braze benötigt eine einzelne PEM-Datei, die Ihr Zertifikat und seinen unverschlüsselten privaten Schlüssel enthält. Wenn Sie in Schritt 2 ein neues Zertifikat generiert haben, kombinieren Sie die beiden Dateien zu einer:
cat cert.pem key.pem > braze-currents.pem
Wenn Sie in Schritt 2 eine vorhandene .pfx-Datei konvertiert haben, verfügen Sie bereits über diese braze-currents.pem-Datei.
Navigieren Sie in Braze zu Currents > + Current erstellen > Azure Blob Data Export und geben Sie Ihren Integrationsnamen und Ihre Kontakt-E-Mail-Adresse ein.
Geben Sie eine Kontakt-E-Mail-Adresse für Benachrichtigungen bei Integrationsfehlern an. Braze sendet Benachrichtigungen an diese Adresse, wenn bei der Integration Fehler auftreten, z. B. Probleme mit Anmeldedaten oder der Konnektivität. Um sicherzustellen, dass die richtigen Personen Benachrichtigungen erhalten, verwenden Sie einen Verteiler oder eine Gruppen-E-Mail-Adresse.
Wählen Sie unter Zugangsdaten die Option Certificate Service Principal aus und geben Sie folgende Informationen ein:
| Feld | Wert |
|---|---|
| Tenant ID | Die Verzeichnis-ID (Mandanten-ID) aus Schritt 1. |
| Client ID | Die Anwendungs-ID (Client-ID) aus Schritt 1. |
| Account Endpoint | Der Blob-Dienst-Endpunkt aus Schritt 5. |
| Certificate | Die Datei braze-currents.pem mit Ihrem Zertifikat und seinem unverschlüsselten privaten Schlüssel. |
| Container Name | Der Name Ihres Blob-Containers. |
| Prefix | Optional. Ein Pfadpräfix für Ihre exportierten Daten innerhalb des Containers. |
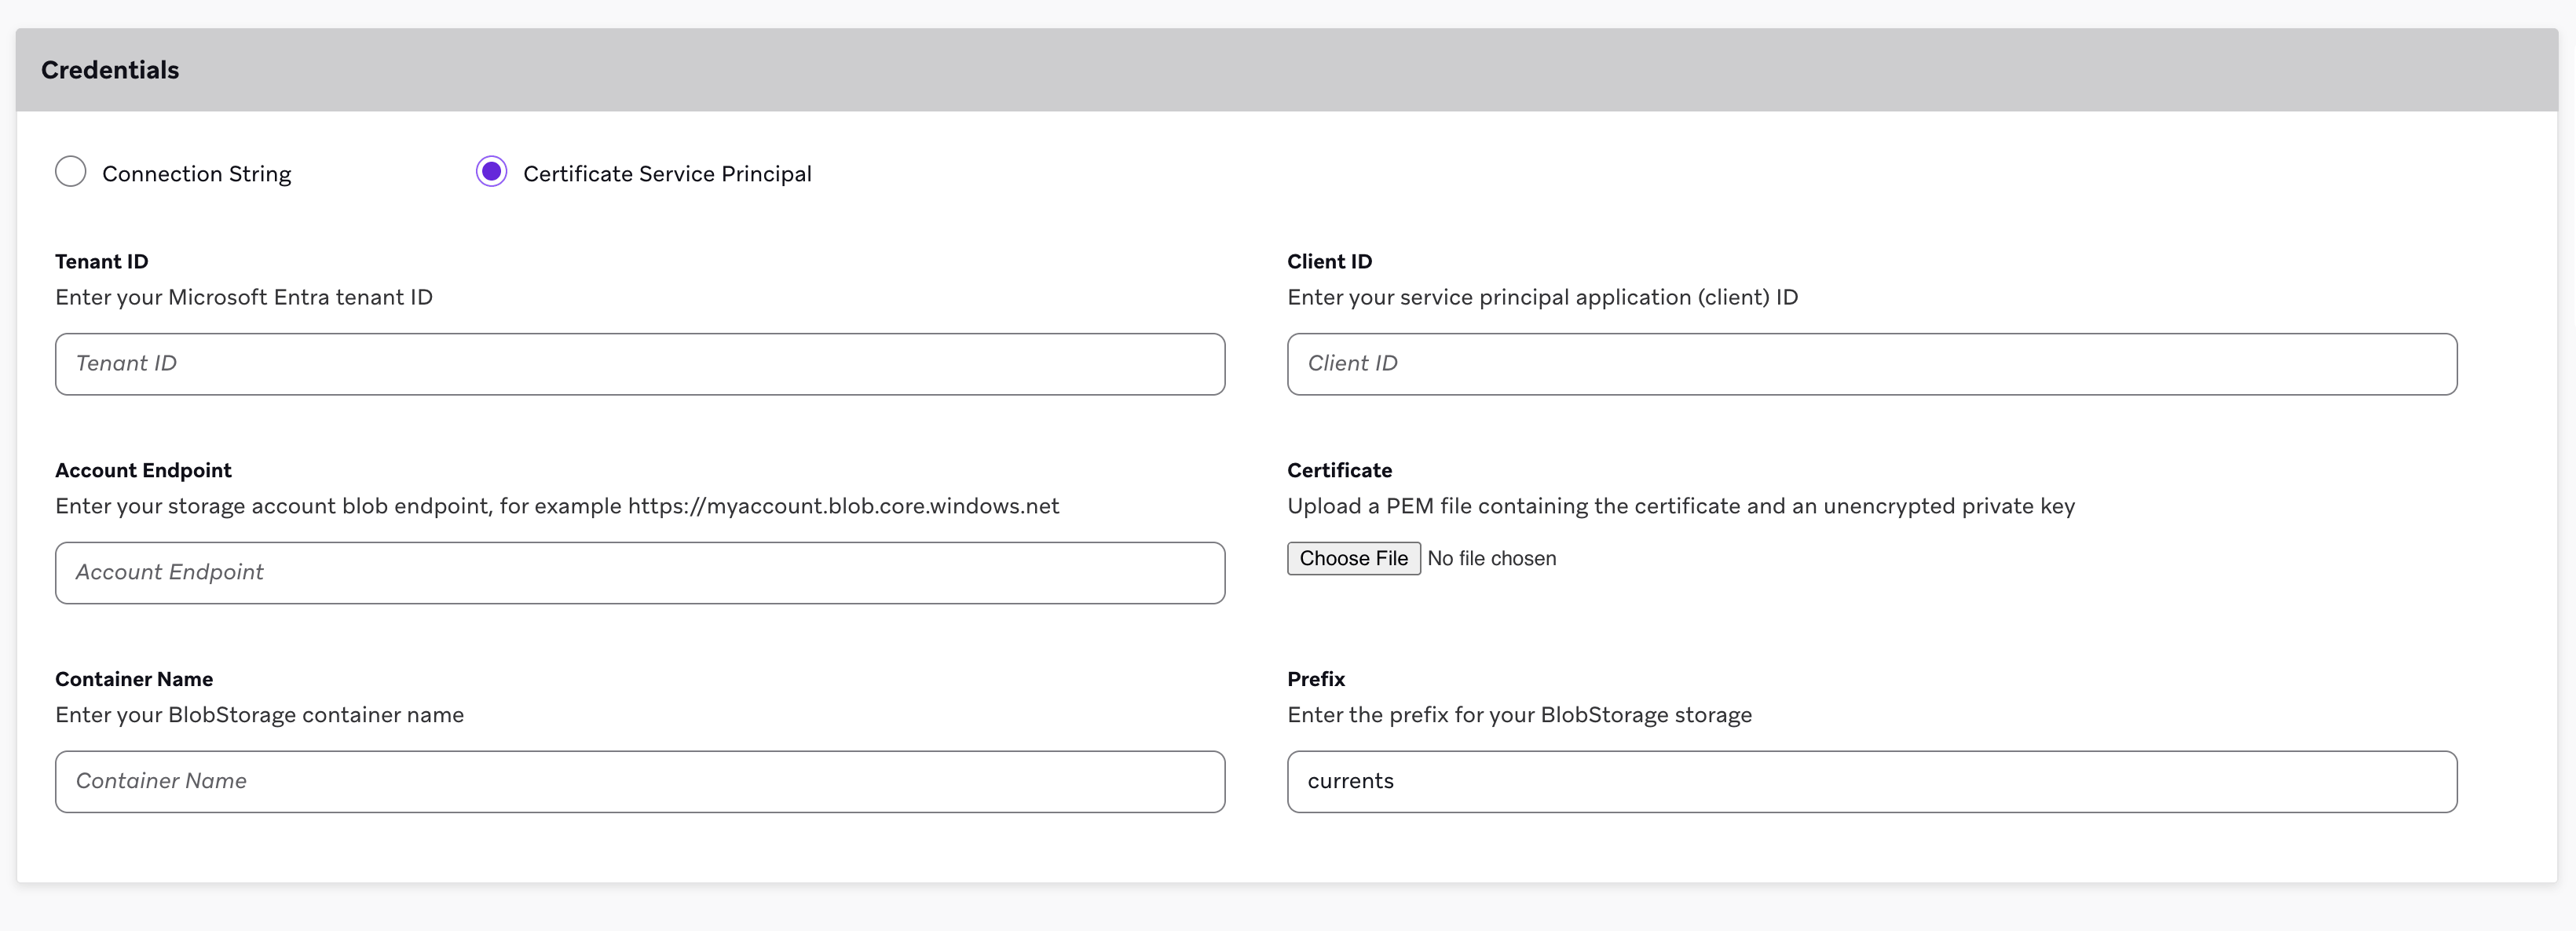
Wenn Sie speichern, validiert Braze die von Ihnen eingegebenen Zugangsdaten.
Scrollen Sie abschließend zum Ende der Seite und wählen Sie aus, welche Nachrichtenengagement-Events oder Kundenverhalten-Events Sie exportieren möchten. Wenn Sie fertig sind, starten Sie Ihren Current.
Aktualisieren der Azure-Zugangsdaten für Currents
Sie können die Azure-Zugangsdaten eines bestehenden Braze-Currents-Konnektors aktualisieren, ohne die Integration zu stoppen oder bereits in Ihren Container exportierte Daten zu verlieren.
Um Zugangsdaten zu erneuern – oder zwischen den Methoden Connection String und Certificate Service Principal zu wechseln – führen Sie zunächst die Azure-seitigen Schritte für Ihre gewählte Methode weiter oben in diesem Artikel aus. Gehen Sie dann in Braze zu Currents, suchen Sie Ihren Azure-Blob-Konnektor in der Liste, wählen Sie Edit Current aus, aktualisieren Sie die Credentials und wählen Sie Update Current aus. Braze validiert die eingegebenen Zugangsdaten; Ihr Konnektor läuft weiter und die bereits in Ihrem Container vorhandenen Daten bleiben verfügbar. Weitere Informationen finden Sie unter Currents aktualisieren unter „Currents einrichten“.
Es ist wichtig, Ihr Zertifikat stets aktuell zu halten. Wenn Ihr Zertifikat abläuft, stellt der Konnektor den Versand von Events ein, bis Sie ein gültiges Zertifikat bereitstellen. Eine längere Unterbrechung kann zu Datenverlust führen.
Exportverhalten
Nutzer:innen, die eine Cloud-Datenspeicherlösung integriert haben und APIs, Dashboard-Berichte oder CSV-Berichte exportieren möchten, werden Folgendes feststellen:
- Alle API-Exporte geben keine Download-URL im Antworttext zurück und müssen über den Datenspeicher abgerufen werden.
- Alle Dashboard-Berichte und CSV-Berichte werden per E-Mail zum Download an die Nutzer:innen gesendet (keine Speicherberechtigungen erforderlich) und im Datenspeicher gesichert.
JSON-Formatanforderung: Für JSON-Exporte verwendet Braze das JSONL-Format (durch Zeilenumbruch getrenntes JSON), bei dem jede Zeile ein separates JSON-Objekt enthält. Dieses Format unterscheidet sich von Standard-JSON, das ein einzelnes JSON-Array oder -Objekt ist. Jede Zeile in der exportierten Datei ist ein gültiges JSON-Objekt, aber die Datei als Ganzes ist kein einzelnes gültiges JSON-Dokument. Beim Verarbeiten dieser Dateien sollte jede Zeile einzeln als separates JSON-Objekt geparst werden, anstatt zu versuchen, die gesamte Datei als einzelnes JSON-Dokument zu parsen.
Currents-Exporte verwenden das Apache Avro-Format (.avro-Dateien), nicht JSON. Diese JSON-Formatanforderung gilt für Dashboard-Datenexporte und API-Exporte, die das JSON-Format verwenden.
FAQ
Kann Braze IP-Adressen für die Freigabeliste von Azure Blob Storage bereitstellen?
Braze veröffentlicht keine feste IP-Freigabeliste für Currents oder Dashboard-Exporte nach Azure Blob Storage. Braze schreibt in Ihren Container unter Verwendung der Zugangsdaten und des Containernamens, die Sie angeben, und Azure steuert den Netzwerkzugriff über Ihre Speicherkontoeinstellungen (z. B. Firewallregeln für das Speicherkonto oder private Endpunkte).
Wenn Ihr Sicherheitsteam IP-basierte Einschränkungen benötigt, verwenden Sie die Azure-Netzwerkfunktionen für Ihr Speicherkonto anstelle einer IP-Liste von Braze. Informationen zu den Einrichtungsschritten finden Sie in der Microsoft-Dokumentation zur Absicherung von Azure Storage.